- A infecção começa com um arquivo aparentemente comum
- Ethereum entra na cadeia de ataque
- O truque mais interessante acontece dentro do navegador
- O malware recria as verificações criptográficas do Chromium
- A extensão falsa ganha acesso privilegiado à navegação
- Roubar senha já nem é mais o principal problema
- KREMLIN também funciona como infostealer
- O alvo principal é o Brasil
- Até imagens podem fazer parte da infraestrutura
- A operação também utiliza ferramentas de acesso remoto
- Pesquisadores conseguiram atrapalhar temporariamente a campanha
- O ponto mais importante: navegador virou alvo de primeira classe
- O velho “não instale extensões estranhas” já não resolve tudo
Pesquisadores de segurança descobriram uma campanha de malware bancário capaz de instalar extensões maliciosas no Chrome e no Edge sem exibir a tradicional solicitação de autorização ao usuário.
O toolkit, chamado KREMLIN, está associado a uma operação brasileira ativa desde pelo menos 2025 e foi desenvolvido para roubar credenciais, cookies, tokens de sessão, histórico de navegação e outros dados sensíveis diretamente do navegador.
O detalhe mais preocupante é a forma como ele faz isso.
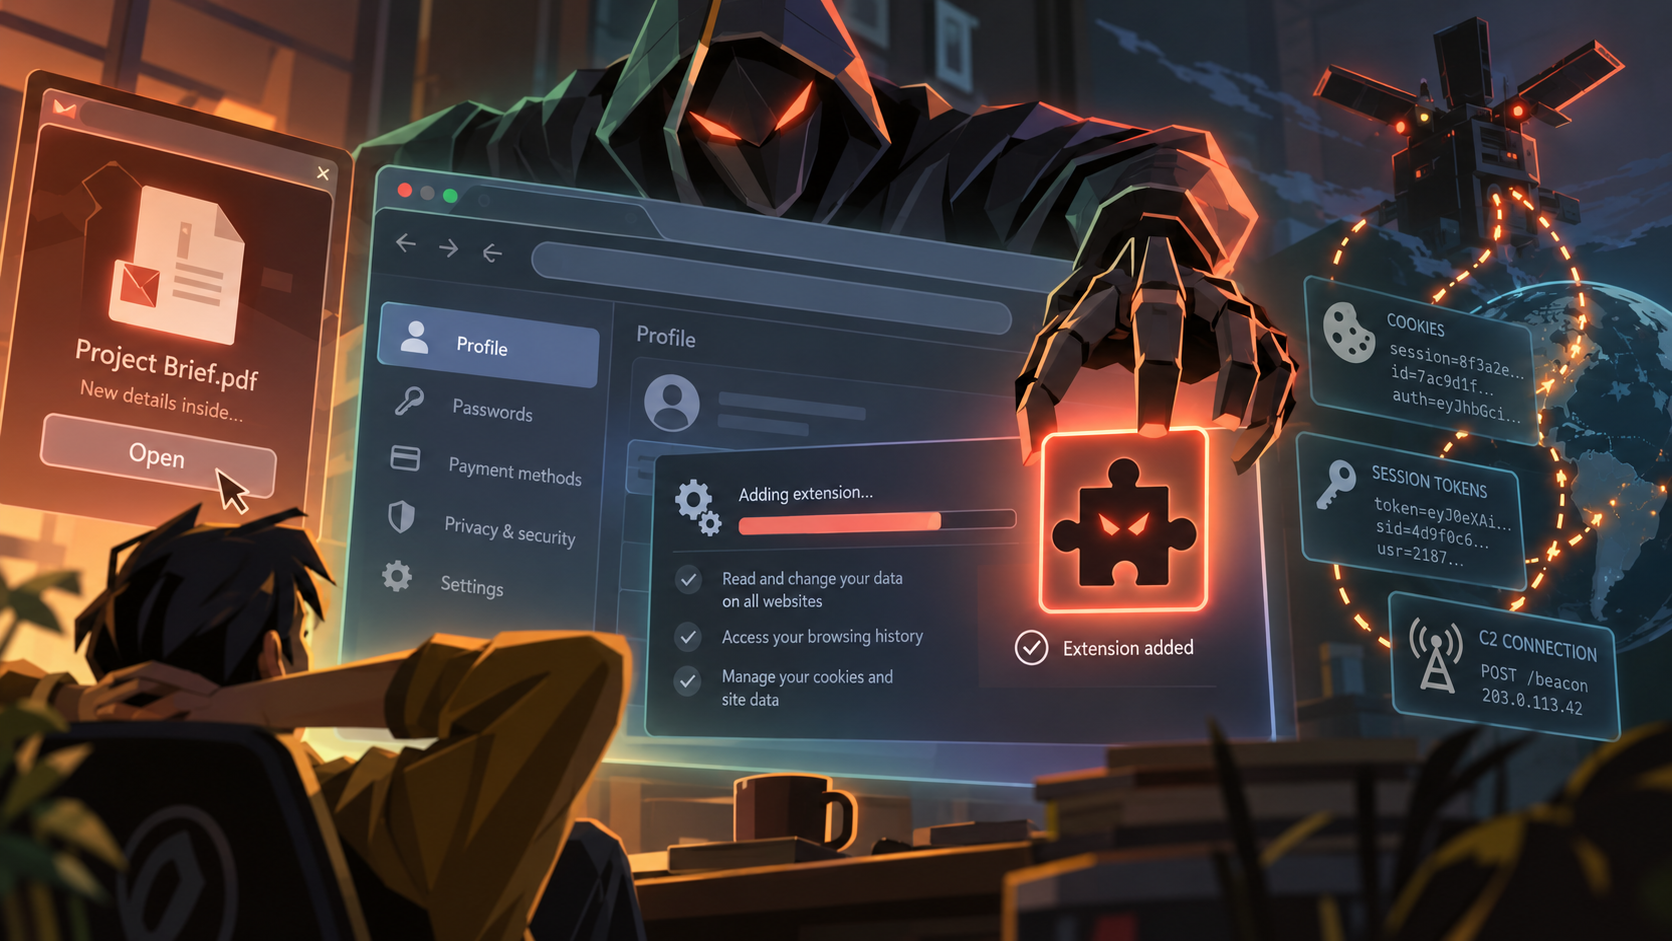
Em vez de simplesmente enganar o usuário para instalar uma extensão, o malware altera diretamente arquivos internos do perfil do navegador e recria os mecanismos de integridade usados pelo Chromium para verificar se aquelas modificações são legítimas.
Resultado: para o Chrome ou Edge, a extensão parece ter sido instalada corretamente.
Para o usuário, ela simplesmente aparece lá.
A infecção começa com um arquivo aparentemente comum
A campanha utiliza documentos falsos relacionados principalmente a atividades financeiras e empresariais.
A vítima pode receber algo apresentado como comprovante bancário, nota fiscal, registro de pagamento ou outro documento aparentemente legítimo.
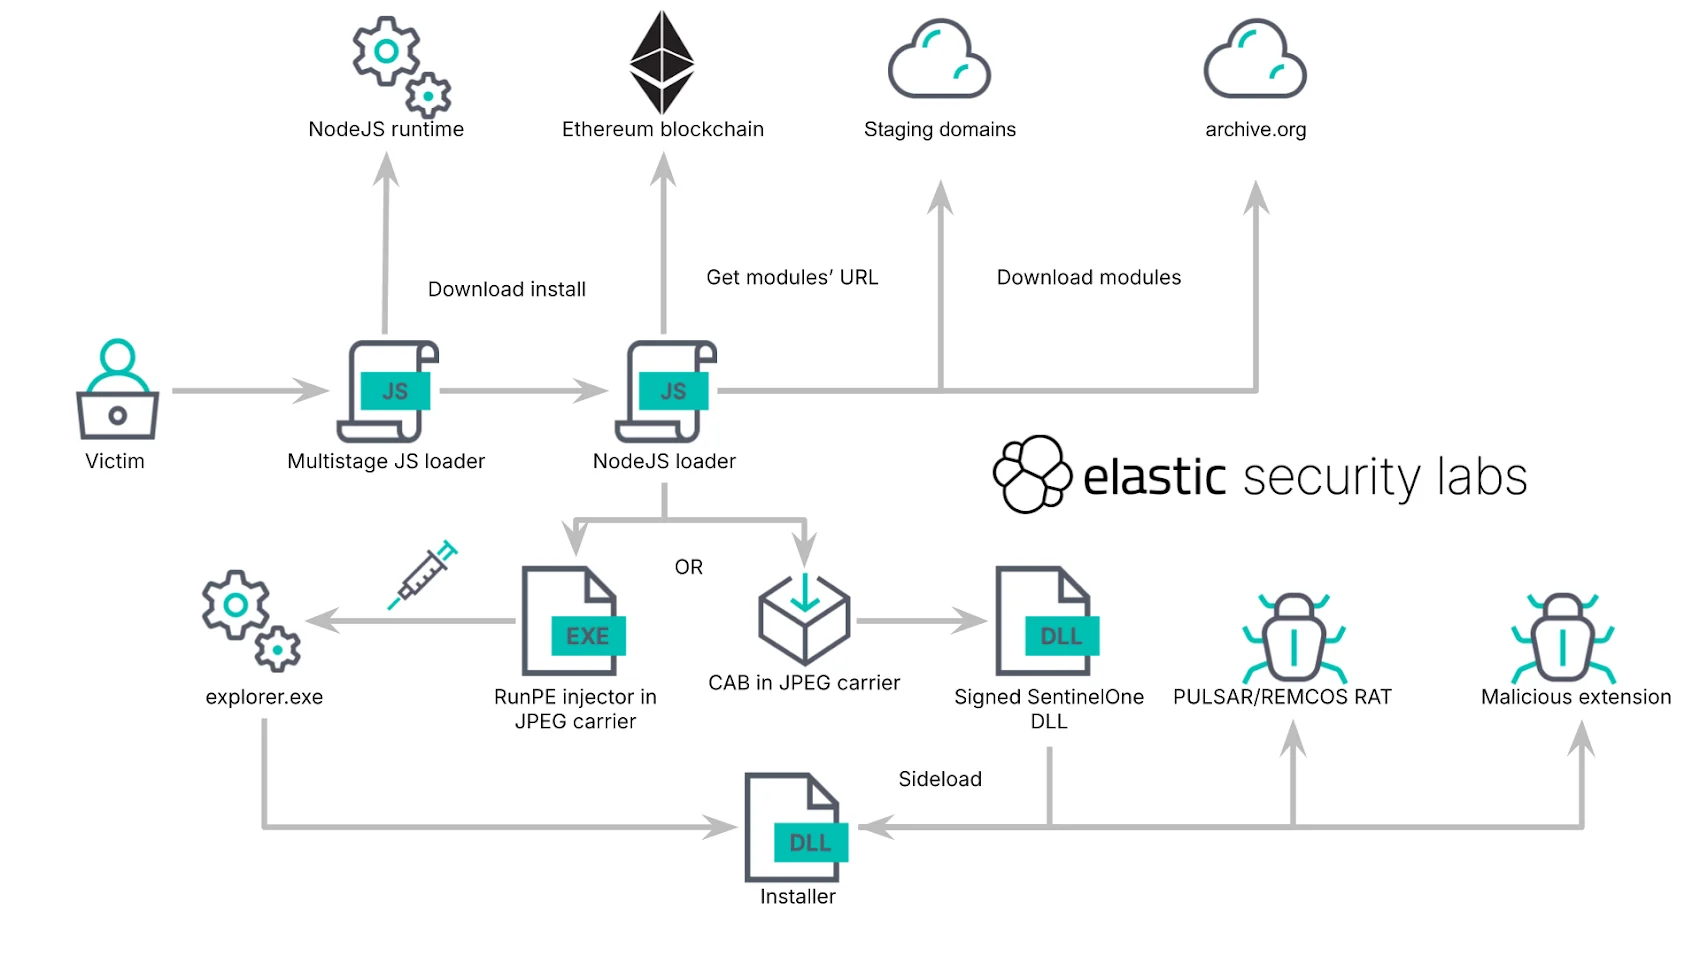
Na realidade, o arquivo é um JavaScript preparado para iniciar toda a cadeia de infecção.
Depois de executado, o malware realiza verificações para tentar descobrir se está rodando dentro de um ambiente de análise ou sandbox.
Se considerar o computador adequado para a infecção, ele pode exibir uma mensagem de erro falsa enquanto executa diversas operações em segundo plano.
Entre elas estão o download de componentes adicionais, instalação de persistência no sistema e obtenção do endereço dos próximos payloads.
Ou seja: enquanto o usuário acredita que simplesmente abriu um arquivo quebrado, o computador já pode estar sendo preparado para uma infecção muito mais profunda.
Ethereum entra na cadeia de ataque
Uma das características mais incomuns do KREMLIN é a utilização de contratos inteligentes da rede Ethereum como parte da infraestrutura da operação.
Os criminosos não precisam necessariamente armazenar diretamente nos arquivos maliciosos o endereço final do servidor utilizado para distribuir os próximos componentes.
Em vez disso, o malware consulta dados publicados em um contrato inteligente.
Isso transforma a blockchain em uma espécie de mecanismo externo de resolução de infraestrutura.
A ideia é simples e bastante inconveniente para quem tenta derrubar a campanha: bloquear um domínio tradicional é relativamente fácil. Remover informações já registradas em uma blockchain pública é outra história.
Esse tipo de técnica permite que os operadores atualizem determinados endereços utilizados pela campanha sem precisar distribuir uma nova versão completa do malware.
O truque mais interessante acontece dentro do navegador
Chrome, Edge e outros navegadores baseados em Chromium possuem mecanismos para impedir que programas externos simplesmente alterem configurações importantes.
Entre essas proteções estão verificações criptográficas sobre arquivos utilizados para armazenar preferências consideradas sensíveis.
Em teoria, isso deveria impedir exatamente o tipo de alteração realizada pelo KREMLIN.
Mas o malware não se limita a editar uma configuração.
Ele tenta reproduzir o próprio processo que o navegador utiliza para considerar aquela configuração válida.
Primeiro, o malware espera que o navegador seja fechado ou identifica momentos em que ele está inativo.
Em algumas situações, pode até encerrar o processo do navegador.
Depois, copia manualmente os arquivos da extensão maliciosa para os diretórios internos utilizados pelo perfil do Chrome ou Edge.
Em seguida, habilita configurações necessárias para permitir o carregamento da extensão e registra sua presença nos arquivos internos do Chromium.
Isso por si só ainda não seria suficiente.
O navegador possui mecanismos de integridade justamente para detectar alterações desse tipo.
Então o KREMLIN vai além.
O malware recria as verificações criptográficas do Chromium
O toolkit consegue obter as informações necessárias para recalcular determinadas verificações criptográficas utilizadas pelo navegador.
Esses valores funcionam como uma espécie de assinatura interna utilizada para determinar se algumas configurações foram modificadas de maneira legítima.
Depois de alterar as preferências, o malware gera novamente os valores de integridade correspondentes.
Para o Chromium, o arquivo continua parecendo consistente.
É uma técnica particularmente interessante porque não depende apenas de explorar uma falha tradicional de software.
O atacante está essencialmente reproduzindo parte do comportamento esperado pelo próprio navegador.
É quase como adulterar um documento e depois fabricar corretamente o selo utilizado para verificar sua autenticidade.
A extensão falsa ganha acesso privilegiado à navegação
Depois de instalada, a extensão se apresenta como AVSync.
A partir daí, ela passa a operar em uma posição extremamente privilegiada.
Uma extensão de navegador pode observar muito mais do que simplesmente as páginas visitadas.
No caso identificado pelos pesquisadores, o componente possui capacidade para:
- roubar cookies armazenados pelo navegador;
- capturar dados presentes no local storage e session storage;
- registrar aquilo que o usuário digita em formulários;
- capturar senhas digitadas em páginas;
- realizar screenshots;
- copiar o código das páginas abertas;
- enumerar abas abertas;
- acessar histórico de navegação;
- observar determinados dados de requisições HTTP;
- injetar conteúdo HTML controlado pelo atacante;
- redirecionar cliques;
- receber comandos remotamente.
É praticamente o pior lugar possível para ter um componente controlado por um invasor.
Se o malware estiver instalado apenas no sistema operacional, determinadas proteções do navegador ainda podem limitar o que ele consegue enxergar.
Quando o invasor consegue inserir um componente dentro do próprio navegador, essa barreira diminui drasticamente.
Roubar senha já nem é mais o principal problema
Durante muitos anos, a recomendação clássica para ataques relacionados a credenciais era simples: troque sua senha.
Hoje isso pode não ser suficiente.
Serviços modernos utilizam cookies e tokens de sessão para manter usuários autenticados.
Depois que você faz login e passa pela autenticação multifator, o navegador recebe informações que permitem continuar utilizando aquela sessão sem exigir novamente senha e código a cada página aberta.
Se um malware consegue roubar esses tokens, o invasor pode tentar assumir uma sessão já autenticada.
Isso torna ataques contra navegadores particularmente perigosos.
O criminoso não necessariamente precisa derrotar diretamente seu segundo fator de autenticação se conseguir roubar aquilo que foi gerado depois dele.
É por isso que cookies, bancos de dados do navegador e chaves criptográficas passaram a ser alvos extremamente valiosos para famílias modernas de malware.
KREMLIN também funciona como infostealer
A extensão é apenas uma parte do problema.
O próprio toolkit possui recursos de roubo de informações armazenadas localmente pelo navegador.
Ele pode coletar bancos de dados, cookies, informações sobre extensões instaladas e outros elementos presentes no perfil do usuário.
Os pesquisadores também identificaram interesse em chaves utilizadas pelos navegadores modernos para proteger dados sensíveis.
Esses mecanismos foram introduzidos justamente para dificultar que um malware executado no Windows consiga simplesmente copiar arquivos do navegador e descriptografá-los em outro ambiente.
O problema é que criminosos inevitavelmente passaram a procurar maneiras de obter também as chaves utilizadas por essas proteções.
É a velha corrida armamentista da segurança digital:
o navegador cria uma nova camada de proteção, e os operadores de malware começam imediatamente a procurar uma forma de contorná-la.
O alvo principal é o Brasil
Apesar do nome KREMLIN sugerir alguma relação completamente diferente, a operação identificada pelos pesquisadores está associada ao Brasil.
A infraestrutura e os artefatos analisados indicam diversas campanhas conduzidas desde 2025 utilizando iscas relacionadas a instituições financeiras brasileiras.
Mais de mil máquinas infectadas foram identificadas durante a investigação, com concentração esmagadora de vítimas no território brasileiro.
Isso também explica a utilização de documentos financeiros e empresariais como vetor inicial.
Malwares bancários brasileiros possuem uma longa história de campanhas extremamente adaptadas ao comportamento local, incluindo falsos boletos, notas fiscais, comprovantes PIX, documentos fiscais e comunicações aparentemente relacionadas a bancos.
KREMLIN representa uma evolução técnica dessa tradição.
Não é mais apenas uma página falsa tentando copiar sua senha.
É uma cadeia de ataque que manipula navegador, criptografia, infraestrutura descentralizada e controle remoto.
Até imagens podem fazer parte da infraestrutura
Outra técnica observada na operação envolve o uso de serviços legítimos para armazenar componentes maliciosos.
Os atacantes chegaram a utilizar arquivos aparentemente inocentes hospedados em serviços públicos para transportar payloads escondidos dentro de imagens.
Esse tipo de abordagem oferece duas vantagens importantes.
Primeiro, serviços conhecidos normalmente possuem boa reputação e dificilmente serão bloqueados indiscriminadamente por empresas.
Segundo, o tráfego gerado pelo malware pode se misturar com conexões completamente legítimas realizadas por usuários comuns.
Para uma ferramenta de segurança, bloquear todo acesso a uma plataforma conhecida simplesmente porque criminosos abusaram dela pode causar muito mais problemas do que resolver.
Os atacantes sabem disso.
A operação também utiliza ferramentas de acesso remoto
Campanhas mais recentes associadas ao KREMLIN também passaram a instalar ferramentas de controle remoto.
Isso significa que o objetivo não é necessariamente realizar apenas uma coleta automática de credenciais.
Em determinados casos, operadores podem obter controle muito mais amplo da máquina comprometida.
Com isso, um ataque inicialmente baseado em roubo de informações pode evoluir para espionagem, movimentação lateral, instalação de outros malwares ou fraude financeira direta.
O computador deixa de ser apenas uma fonte de dados.
Ele se transforma em uma estação controlada pelo criminoso.
Pesquisadores conseguiram atrapalhar temporariamente a campanha
Durante a investigação, os pesquisadores encontraram um mecanismo curioso utilizado pelo próprio malware para detectar ambientes potencialmente perigosos para os criminosos.
O loader consultava determinados indicadores antes de prosseguir com a infecção.
Ao compreender esse comportamento, os pesquisadores conseguiram registrar um dos domínios utilizados como parte dessa verificação.
Isso fez com que o malware começasse a interpretar máquinas legítimas como ambientes inadequados para execução, interrompendo a cadeia antes da instalação completa.
É um belo exemplo de como os próprios mecanismos de defesa criados pelos criminosos podem ser utilizados contra eles.
O ponto mais importante: navegador virou alvo de primeira classe
Durante muito tempo, usuários tratavam o navegador quase como se fosse apenas um programa utilizado para acessar sites.
Hoje ele provavelmente é uma das aplicações mais sensíveis instaladas em qualquer computador.
Ali estão:
- sessões autenticadas;
- cookies;
- senhas;
- cartões;
- histórico;
- contas corporativas;
- e-mails;
- sistemas bancários;
- painéis administrativos;
- serviços em nuvem.
Para um invasor, comprometer o navegador significa chegar muito perto da identidade digital completa da vítima.
E o KREMLIN mostra que os grupos especializados em malware bancário estão perfeitamente conscientes disso.
O velho “não instale extensões estranhas” já não resolve tudo
A recomendação continua válida, obviamente.
Mas essa campanha adiciona uma complicação desagradável: a extensão pode aparecer sem que o usuário tenha instalado coisa alguma conscientemente.
Nesse cenário, o ponto inicial de defesa deixa de ser exclusivamente a loja de extensões.
É preciso impedir a execução da cadeia antes que ela consiga chegar ao navegador.
Isso inclui desconfiar de arquivos JavaScript recebidos como documentos, manter sistema operacional e ferramentas de segurança atualizados, monitorar tarefas agendadas suspeitas e verificar extensões instaladas mesmo quando você acredita não ter autorizado nenhuma recentemente.
Em ambientes corporativos, políticas que restrinjam extensões permitidas e monitorem alterações nos perfis dos navegadores também ganham ainda mais importância.
Porque a parte realmente interessante desta campanha não é que criminosos criaram mais uma extensão capaz de roubar senhas.
Isso infelizmente não seria novidade.
A parte interessante é que eles encontraram uma maneira de convencer o navegador de que aquela extensão deveria estar ali.
E quando o software encarregado de proteger sua sessão passa a confiar no invasor, o problema fica consideravelmente maior.