Se o seu NAS Synology ainda está esperando uma atualização “para quando sobrar tempo”, esta é uma boa hora para mudar a ordem da fila. A empresa corrigiu vulnerabilidades no DiskStation Manager (DSM), incluindo uma falha crítica que pode permitir a atacantes remotos ler ou gravar arquivos e provocar indisponibilidade.
O aviso Synology-SA-26:19 aponta correções para diferentes versões do DSM 7.2, 7.3 e 7.4. Não há, no comunicado citado, confirmação de que todos os aparelhos vulneráveis tenham sido invadidos ou de exploração ativa generalizada. O problema é sério mesmo assim: o NAS costuma guardar justamente os arquivos que não deveriam estar em mãos alheias.
O que a falha crítica permite?
A CVE-2026-76954 afeta a API de autenticação do DSM e envolve uma vulnerabilidade de injeção de comandos SQL. Segundo a Synology, um atacante remoto pode explorar o problema para ler ou gravar arquivos arbitrários e causar uma condição de negação de serviço.
O identificador não é um detalhe decorativo. Ele ajuda equipes a diferenciar esta falha de outras vulnerabilidades do mesmo produto e a consultar o aviso correto. A pontuação CVSS de 9,8 indica gravidade crítica no cenário descrito pelo fabricante; não mede quantos aparelhos já foram atingidos.
Para quem usa um NAS em casa, isso pode significar fotos, documentos e cópias de computadores. Em uma empresa, o mesmo equipamento pode armazenar dados de clientes, compartilhamentos de equipe e backups. A consequência concreta depende do conteúdo, das permissões e da exposição do dispositivo.
Há uma segunda vulnerabilidade no mesmo aviso
A Synology também corrigiu a CVE-2026-85101, relacionada a um bypass de autenticação no rsync. O fabricante informa que ela pode permitir leitura de arquivos específicos, gravação de arquivos arbitrários e negação de serviço limitada. Sua pontuação informada é 8,6, classificada como importante pela empresa.
As duas falhas estão reunidas no mesmo aviso, mas não são a mesma coisa. Uma afeta a API de autenticação; a outra está relacionada ao rsync. Não é preciso decorar cada sigla para tomar a decisão principal: identificar a versão instalada e aplicar uma versão corrigida compatível com o aparelho.
Outro comunicado da Synology, o SA-26:18, trata de vulnerabilidades adicionais no DSM. Como cada aviso tem escopo e condições próprias, vale consultar as notas correspondentes ao seu equipamento em vez de presumir que um único número descreve todos os problemas corrigidos.
Como conferir o seu NAS
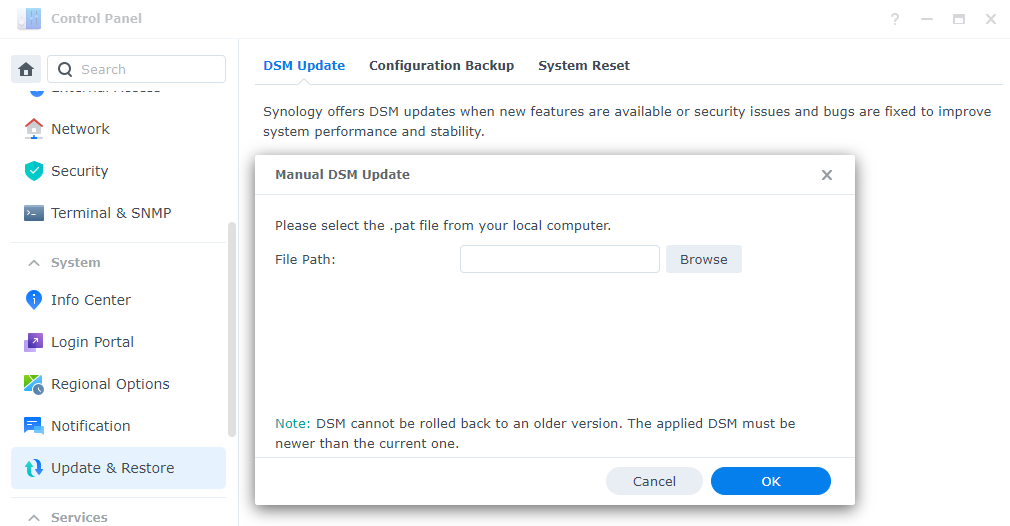
Entre na interface administrativa do DSM e consulte a versão instalada nas informações do sistema ou na área de atualização. Compare a linha e o número completo com a versão corrigida. Dois aparelhos que exibem “DSM 7” podem estar em versões diferentes e exigir caminhos de atualização diferentes.
Antes de aplicar a atualização, siga o procedimento adequado ao seu ambiente. Em uma empresa, isso inclui verificar compatibilidade, planejar uma janela de manutenção e considerar serviços que dependem do NAS. Em casa, reserve tempo para o eventual reinício e evite interromper a energia durante o processo.
Se a atualização não aparecer automaticamente, consulte o suporte e o centro de downloads da Synology para o modelo exato. Não instale pacotes encontrados em links aleatórios nem presuma que uma versão de outro equipamento é compatível. O objetivo é corrigir o sistema, não transformar o armário de backups em um projeto de recuperação de fim de semana.
E se o aparelho estiver exposto à internet?
Verifique quais serviços realmente precisam estar acessíveis externamente e revise as regras de rede. Reduzir exposição pode diminuir caminhos de ataque, mas não substitui a instalação da correção. O aviso da Synology não lista uma mitigação alternativa específica para o SA-26:19.
Também vale revisar registros disponíveis, contas administrativas e alertas de segurança conforme a configuração do ambiente. Se houver indícios de acesso indevido, trate a situação como um possível incidente: preserve evidências, avalie os dados acessíveis e siga o plano de resposta aplicável. O aviso de uma vulnerabilidade, sozinho, não prova invasão.
Por fim, confira se os backups existem fora do mesmo NAS e se podem ser restaurados. Um segundo conjunto de arquivos no mesmo aparelho ajuda em algumas situações, mas não resolve sozinho perda do dispositivo ou comprometimento amplo. Testar a restauração antes da emergência é infinitamente menos emocionante — e esse é exatamente o objetivo.
⚡ Veredicto GeekZilla
Um NAS existe para guardar o que importa, então uma falha que pode alcançar arquivos merece prioridade real, não um alarme teatral. Confira o modelo, aplique a versão corrigida e revise o acesso externo. Se você usa o aparelho para backup, aproveite para testar a restauração: armazenamento confiável não é o que pisca bonito na estante, é o que devolve seus dados quando você precisa.