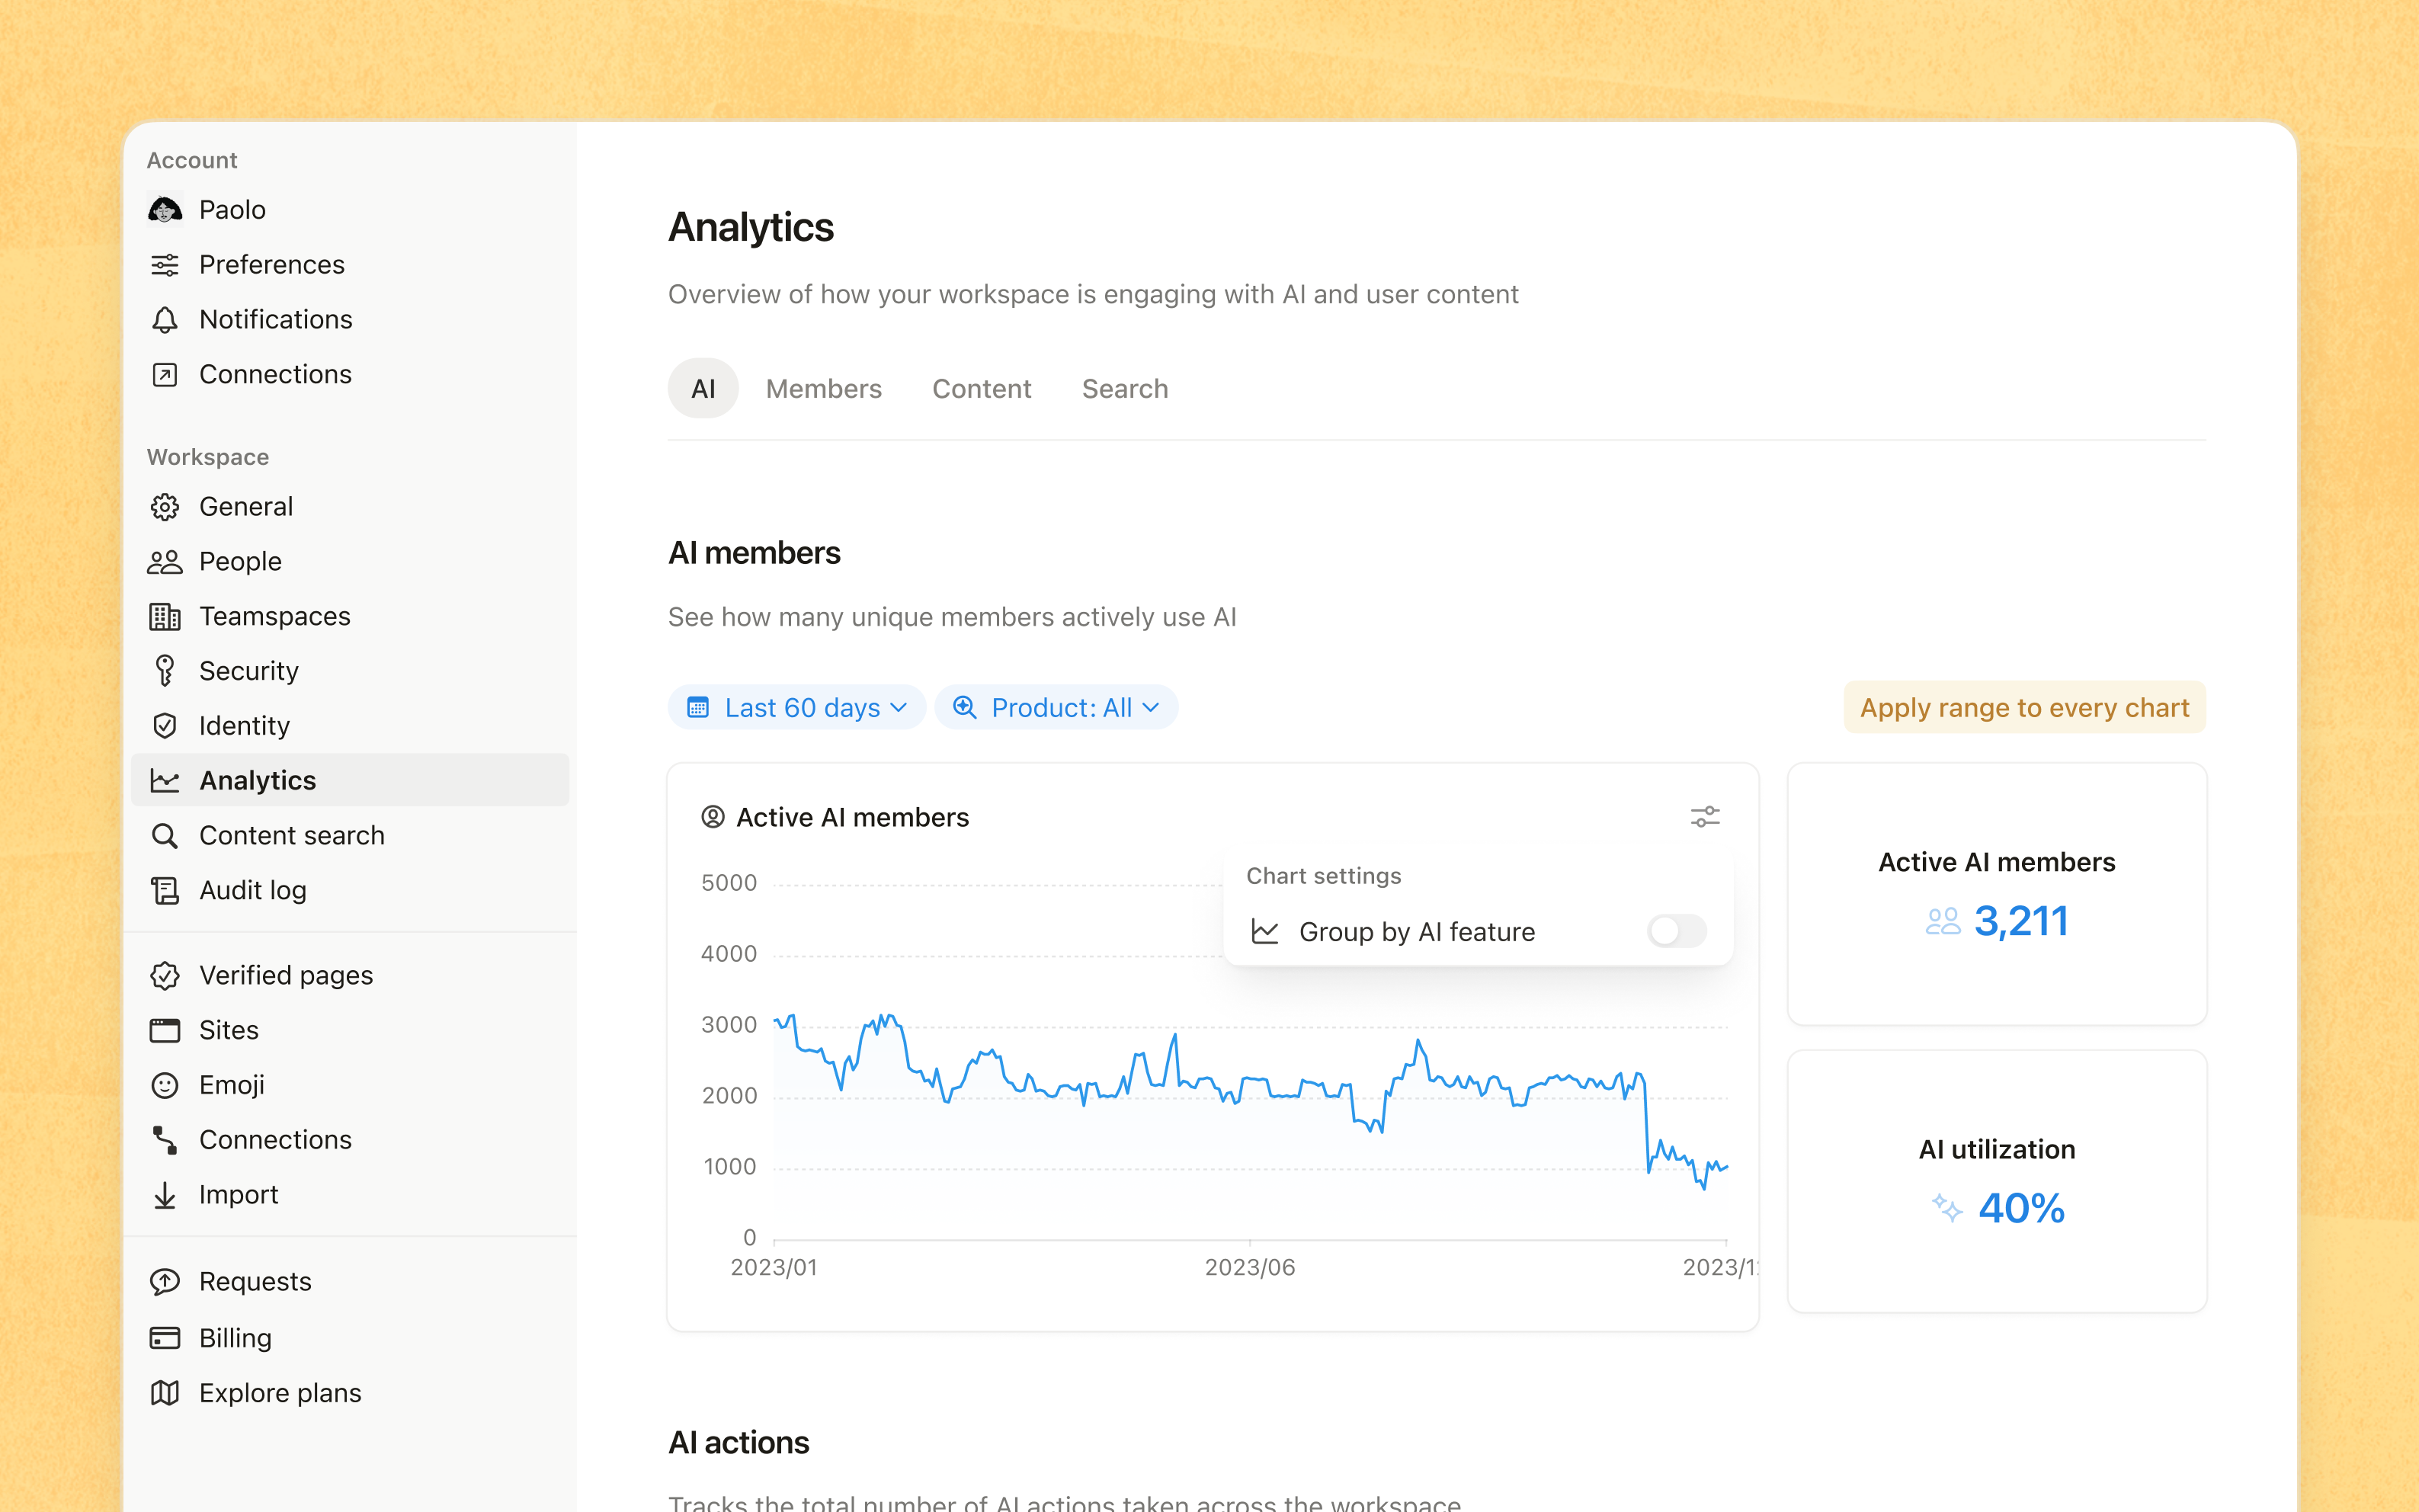
O incidente de segurança na Fireworks AI chegou a um serviço usado para organizar documentos, projetos e, cada vez mais, conversar com inteligência artificial. A Notion confirmou que transcrições do Notion AI usadas pelo recurso Insights estavam entre os dados envolvidos e informou que menos de 1% dos espaços de trabalho foram afetados.
O comunicado foi atualizado em 11 de novembro de 2026. A empresa afirma que entrou em contato com os clientes identificados e que a investigação continua. A notícia não significa que todos os usuários do Notion tiveram conversas acessadas, nem que houve invasão dos sistemas da própria Notion: o incidente ocorreu em um fornecedor de infraestrutura de IA.
O que a Fireworks fazia para o Notion?
A Fireworks fornece infraestrutura para executar modelos de inteligência artificial. A Notion diz que usava a empresa para tarefas de classificação ligadas ao Insights, recurso voltado a compreender o uso de IA dentro de um espaço de trabalho, e também para oferecer modelos de pesos abertos no produto.
Esse tipo de integração é comum em ferramentas modernas. O usuário conversa com uma interface conhecida, mas o processamento pode envolver outra empresa. É uma forma de adicionar recursos sem construir toda a infraestrutura do zero; também cria uma cadeia de fornecedores que precisa ser levada em conta na proteção dos dados.
A Notion afirma que deixou de fornecer modelos de pesos abertos por meio da Fireworks e desativou o Insights durante a investigação. A empresa também diz que interrompeu a comunicação entre os sistemas e apagou os dados presentes no ambiente da fornecedora como medida de precaução. Isso descreve as ações anunciadas, não apaga o risco associado a dados que possam ter sido acessados antes.
Como a investigação evoluiu?
Segundo a Notion, um primeiro aviso indicou acesso a um pequeno conjunto que parecia conter dados sintéticos de teste, sem informações de clientes. Como precaução, a integração foi desconectada. Depois, a Fireworks comunicou a possibilidade de acesso a outro conjunto; a Notion analisou esse material e identificou as transcrições ligadas ao Insights.
A mudança de avaliação explica por que os comunicados evoluíram. Um incidente investigado em etapas pode revelar informações novas depois do primeiro alerta. Para os clientes, porém, a distinção temporal importa: dizer que o primeiro conjunto era de testes não responde sozinho ao que foi encontrado no segundo.
Na maioria dos espaços afetados, a Notion classifica as conversas como não atribuíveis. Isso quer dizer que elas não estavam rotuladas com a identidade de quem escreveu ou com o espaço ao qual pertenciam. A empresa também afirma que as transcrições não continham resultados de chamadas de ferramentas.
O que fazer se você recebeu uma notificação?
A orientação da empresa é consultar as informações disponibilizadas com segurança no próprio espaço de trabalho e tratar os dados indicados como potencialmente expostos. Se a conversa incluía senhas, chaves de API ou outras credenciais sensíveis, a recomendação é substituí-las conforme o processo adequado para cada serviço.
Trocar uma chave significa verificar também onde ela é usada. Uma credencial pode estar configurada em integrações, aplicações ou tarefas automatizadas; revogá-la sem atualizar os sistemas legítimos pode interromper serviços. Para equipes, vale envolver os responsáveis pelas aplicações e registrar a resposta ao incidente.
Em atualização de 11 de novembro, a Notion informou ter revogado chaves de API do próprio Notion identificadas em mensagens afetadas. Isso não equivale à revogação automática de todas as senhas e chaves de outros fornecedores que alguém possa ter escrito em uma conversa. Cada caso precisa ser verificado.
E quem não recebeu aviso?
A Notion diz que, se o cliente não foi contatado, seu espaço não havia sido identificado como afetado até a atualização consultada e nenhuma ação era necessária naquele momento. A empresa ressalta que a investigação continua e promete contato direto caso identifique novos espaços impactados.
Isso não é motivo para sair trocando indiscriminadamente todas as credenciais da empresa nem para concluir que toda conversa já foi revisada para sempre. A resposta proporcional é acompanhar os canais oficiais, manter os contatos administrativos atualizados e seguir as instruções específicas caso chegue uma notificação.
O caso também mostra um problema prático dos assistentes: a caixa de texto parece um lugar conveniente para colar qualquer coisa. Um token real, uma senha ou um contrato inteiro podem ser úteis para resolver uma dúvida, mas deixam uma cópia sensível em mais pontos da cadeia. Sempre que possível, exemplos fictícios ou dados reduzidos cumprem a mesma tarefa com menos exposição.
⚡ Veredicto GeekZilla
O episódio não justifica afirmar que o Notion inteiro vazou, mas tampouco fica inofensivo porque muitas conversas não tinham etiqueta de identificação. A informação mais importante é o conteúdo que cada pessoa colocou ali. Para os afetados, revisar os dados indicados e substituir credenciais expostas é mais útil do que procurar uma manchete tranquilizadora. Para quem usa IA no trabalho, fica a cobrança: fornecedores e integrações também fazem parte da superfície de risco.