Uma aplicação vulnerável pode ser corrigida e, mesmo assim, o invasor continuar dentro do servidor. Esse é o alerta de uma pesquisa da Microsoft sobre o abuso do GSocket, ferramenta legítima de acesso remoto que vem sendo instalada em servidores Linux comprometidos para manter uma rota de entrada depois da invasão inicial.
O problema não é a existência da ferramenta. É o que acontece quando alguém que não deveria estar no sistema passa a usá-la para manter uma conexão própria. A pesquisa descreve incidentes em aplicações web e ambientes de hospedagem, com mecanismos de persistência que podem sobreviver à correção da falha explorada originalmente.
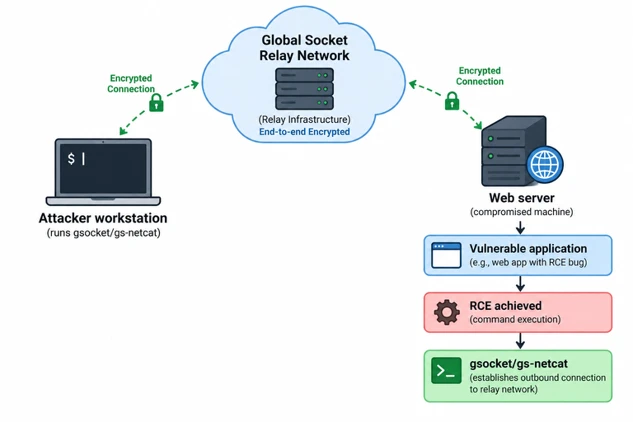
01 · Uma aplicação exposta é comprometida e permite execução de comandos.
02 · O invasor instala uma ferramenta de acesso remoto e pode configurar persistência.
03 · A aplicação é corrigida, mas o acesso instalado separadamente pode continuar ativo.
O que é o GSocket?
GSocket é uma ferramenta de código aberto que permite conectar sistemas por uma rede de retransmissão. Existem usos legítimos para acesso remoto; sua presença, por si só, não prova invasão. O alerta trata do uso indevido observado em ambientes comprometidos e da necessidade de interpretar processos, arquivos e conexões no contexto real de cada servidor.
Na arquitetura descrita pela Microsoft, o servidor e o operador estabelecem conexões de saída para a rede de retransmissão, que aproxima as duas pontas. Isso significa que não é necessário abrir uma porta de entrada dedicada no servidor. Regras que controlam apenas o tráfego de entrada não contam a história toda; monitoramento e controle de saída também são relevantes.
A conexão é criptografada de ponta a ponta. Em um cenário legítimo, isso protege o tráfego. Em um comprometimento, a mesma propriedade pode dificultar a inspeção do conteúdo. Segurança tem dessas: uma função útil não deixa de ser útil porque alguém decidiu usá-la para fazer estrago.
Por que corrigir a falha não basta?
O ataque começa com o acesso inicial, por exemplo por meio de uma aplicação exposta. Depois, o invasor pode executar comandos com os privilégios disponíveis, instalar componentes de acesso remoto e estabelecer mecanismos para executá-los novamente. A correção da aplicação fecha uma porta de entrada; ela não apaga automaticamente tudo que já foi instalado no sistema.
A Microsoft descreve casos em que arquivos foram colocados em caminhos graváveis ou em memória e processos receberam nomes destinados a parecer tarefas do kernel. Também observou persistência por mecanismos como cron, serviços systemd e perfis de shell. Nem toda etapa ocorreu em todos os incidentes: esse conjunto representa comportamentos investigados, não uma receita que se repete de forma idêntica.
Em alguns casos, houve tentativa de elevar privilégios após o acesso inicial. Isso não significa que todos os servidores atingidos tenham sofrido escalada para root ou que uma única vulnerabilidade explique toda a campanha. O escopo de cada incidente precisa ser apurado nos registros da própria infraestrutura.
O que os números realmente mostram
Segundo a telemetria da Microsoft, a quantidade de dispositivos com detecções relacionadas ao GSocket cresceu 356,2% entre março e agosto de 2026. A evolução não foi uniforme mês a mês, e esse percentual se refere aos dispositivos observados pela empresa em sua base de dados. Ele não representa uma taxa global de invasões de todos os servidores Linux.
Aplicações web e hospedagem correspondiam a 87,1% dos incidentes atribuíveis naquela amostra. Instituições de ensino e pesquisa apareceram entre as organizações afetadas, seguidas por empresas de tecnologia e telecomunicações. Isso não prova, por si só, que os invasores tenham escolhido esses setores deliberadamente.
Essas distinções fazem diferença. Um número grande chama atenção, mas não ajuda muito quando é apresentado sem explicar o que foi contado. O dado serve para orientar a investigação de ambientes expostos, não para concluir que toda instalação da ferramenta é maliciosa.
O que administradores devem revisar
Comece pelo inventário de processos e serviços que não correspondem ao uso autorizado, correlacionando horários de criação, usuário responsável, caminho do executável e conexões de saída. Investigue alterações inesperadas em agendamentos, unidades systemd, perfis de shell e outros mecanismos de inicialização. Não confie apenas no nome exibido pelo processo.
Verifique também os registros da aplicação comprometida, autenticações, contas privilegiadas, chaves e segredos acessíveis ao serviço. Se houver suspeita de comprometimento, preserve as evidências e siga o plano de resposta a incidentes da organização. Rotacionar credenciais e reconstruir o ambiente a partir de uma base confiável pode fazer parte da resposta, conforme o alcance identificado.
Bloquear tráfego sem entender dependências pode interromper serviços legítimos; remover arquivos antes de preservar evidências pode atrapalhar a investigação. A resposta precisa equilibrar contenção e continuidade, com avaliação da equipe responsável. Ferramentas de detecção e indicadores divulgados pela Microsoft podem ajudar, mas não substituem o conhecimento do ambiente.
O alerta é um lembrete incômodo para quem administra infraestrutura: aplicar o patch é necessário, mas não apaga os rastros de uma invasão que já aconteceu. GSocket não é automaticamente malware, e sair encerrando processos por nome pode criar um incidente novo por conta própria. O caminho é investigar persistência, conexões e credenciais com método. É menos espetacular que apertar um botão de “limpar”, mas bem mais próximo de devolver a confiança ao servidor.
Se a organização identificou uma aplicação comprometida recentemente, vale estender a revisão além dela. Fechar a porta é fundamental; conferir se alguém deixou uma chave extra também.