Uma invasão à plataforma de hospedagem Railway expôs um problema que muitos desenvolvedores preferem imaginar que acontece apenas com os outros: segredos de aplicações foram acessados e chaves de serviços de inteligência artificial acabaram usadas em gastos não autorizados estimados em US$ 740 mil. O incidente ocorreu em 21 de outubro de 2026 e ganhou novos detalhes no relatório divulgado pela empresa em novembro.
A Railway estima que até 100 mil workspaces, ou 1,85% do total, poderiam ter tido alguma variável de ambiente descriptografada. Esse número é um limite superior calculado a partir dos registros disponíveis. Não significa que todas essas contas tiveram chaves roubadas, nem que cada segredo armazenado nesses espaços foi acessado.
Como o ataque alcançou os segredos?
Segundo o relato da Railway, os invasores conseguiram entrar em partes da infraestrutura interna a partir do ambiente usado para construir aplicações. A empresa descreve uma sequência envolvendo credenciais internas, acesso a serviços e movimentação pela rede até recursos que não deveriam estar disponíveis para aquela operação.
Entre os elementos comprometidos estava uma credencial de duração mais longa que, combinada com acesso à rede privada interna, permitia ler variáveis de ambiente criptografadas em um banco de produção. O relatório também descreve uma chave privada SSH usada pelo sistema de implantação. A relevância desses componentes está na combinação: cada acesso adicional aproximou os responsáveis de dados que deveriam permanecer isolados.
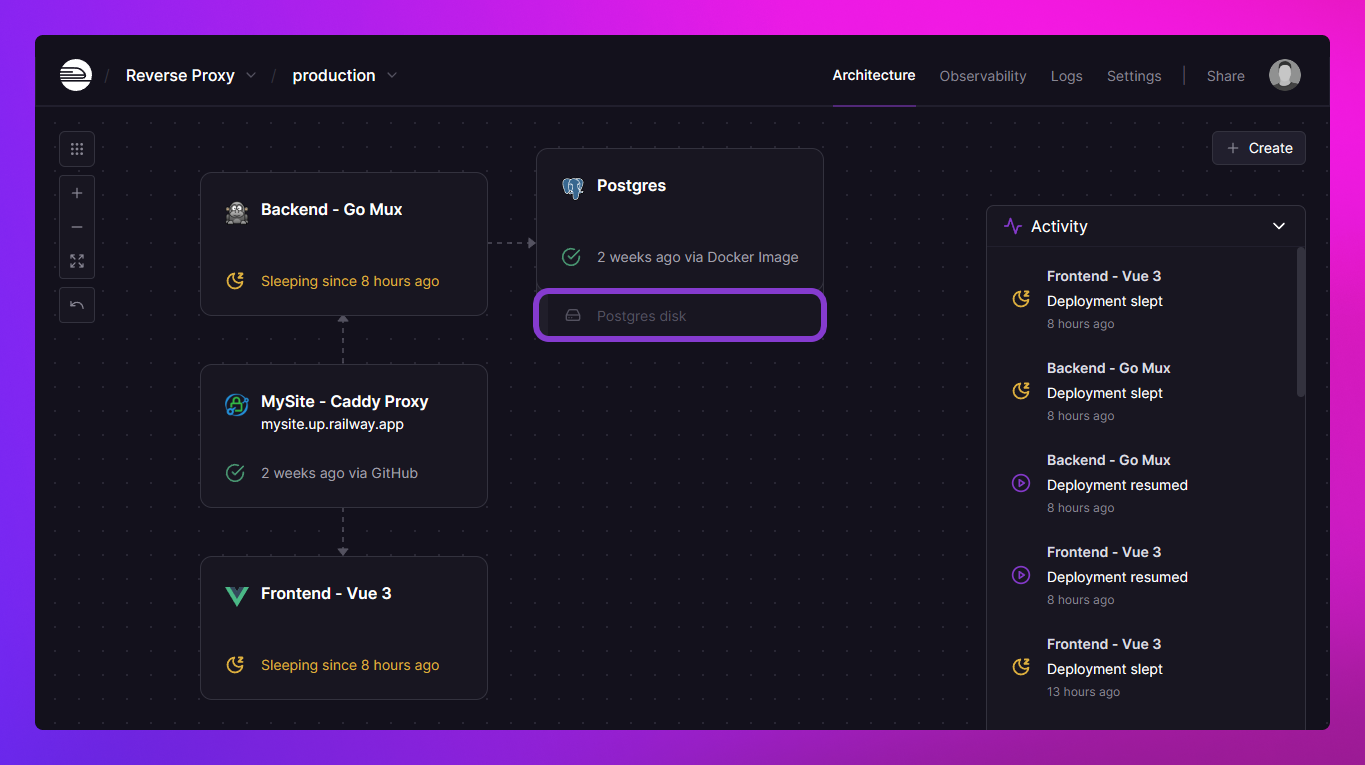
Variáveis de ambiente são uma maneira comum de configurar aplicações sem escrever senhas diretamente no código-fonte. Elas podem guardar chaves de API, credenciais de banco, tokens de serviços externos e outros dados sensíveis. São convenientes, mas não fazem mágica: se alguém obtiver acesso ao ambiente e aos mecanismos necessários para ler os valores, a proteção depende dos controles que cercam esse caminho.
Por que a conta foi parar nos serviços de IA?
Parte das chaves armazenadas por clientes dava acesso a provedores de modelos de inteligência artificial. A Railway estima que o uso indevido dessas credenciais tenha gerado cerca de US$ 740 mil em cobranças. Esse valor é uma estimativa de consumo não autorizado, não uma afirmação de que a mesma quantia foi retirada diretamente da Railway ou de cada cliente.
A diferença importa porque uma chave de API costuma funcionar como um crachá para sistemas automatizados. Quando usada fora do ambiente legítimo, ela pode continuar autenticando requisições e acumulando custos até ser revogada, atingir um limite ou ser bloqueada pelo provedor. Detectar a invasão na plataforma de origem é apenas uma parte da resposta.
Também não dá para deduzir, a partir do total estimado de gastos, quantos clientes sofreram cobranças ou quanto cada um perdeu. Para isso seria necessário acesso aos detalhes individuais e à apuração de cada provedor. O dado disponível dimensiona o impacto possível do abuso, não distribui responsabilidades automaticamente.
Trocar a variável não basta
Esse é o detalhe que costuma passar despercebido no susto. Colocar uma chave nova na Railway muda o valor que sua aplicação usa dali em diante. Mas se a chave anterior continuar ativa no serviço de origem, alguém que já a copiou ainda poderá usá-la. A revogação precisa acontecer no painel ou mecanismo do próprio provedor, com atenção às sessões e integrações que dependem dela.
Depois, vale conferir logs, limites de consumo e alertas de cobrança. Uma chave de produção com permissões amplas e orçamento sem limite pode transformar poucos minutos de abuso em um problema caro. Permissões mínimas e limites não impedem toda invasão, mas reduzem o estrago quando uma credencial cai nas mãos erradas.
Para equipes maiores, a resposta também envolve inventariar segredos por projeto, identificar responsáveis e registrar onde cada chave é usada. Não é a parte mais glamourosa de construir software, mas é muito melhor descobrir quais serviços dependem de um token antes de precisar revogá-lo com pressa.
O limite do que sabemos
A análise da empresa identifica os ambientes que poderiam estar ao alcance da atividade registrada, mas não permite afirmar que cada variável desses workspaces foi lida. Do mesmo modo, a exposição potencial não permite concluir que todo cliente sofreu prejuízo financeiro. Quem usa a Railway deve avaliar suas próprias notificações, os serviços conectados e seus registros.
O caso também não significa que toda aplicação hospedada em nuvem esteja automaticamente comprometida. A lição é mais específica: acesso excessivo, credenciais internas e segredos de terceiros podem formar uma cadeia que atravessa a fronteira entre a infraestrutura do provedor e os serviços usados pelo cliente.
⚡ Veredicto GeekZilla
A promessa da nuvem é facilitar a vida de quem desenvolve, não eliminar a necessidade de saber onde estão as chaves da casa. A transparência do relatório ajuda a entender a cadeia e agir, mas o número de workspaces é um teto de exposição, não uma lista de vítimas confirmadas. Se você foi avisado, revogue as credenciais na origem e investigue o uso. Se não foi, aproveite para revisar permissões e limites antes que a próxima conta venha acompanhada de uma surpresa de seis dígitos.