Foi descoberta uma nova vulnerabilidade em um plugin do WordPress que poderia permitir que um atacante tivesse acesso à página de login do administrador de um site.
A vulnerabilidade existe no popular plugin WPS Hide Login e foi descoberta por um usuário chamado thalakus que postou uma breve descrição do problema no fórum de suporte do WordPress.org. Ironicamente, esta vulnerabilidade derrota o propósito do plugin que esconde a página de login do administrador de um site WordPress e torna o diretório wp-admin inacessível.
Como mais de um milhão de sites WordPress usam o WPS Hide Login para adicionar uma camada mais profunda de segurança, os usuários deste plugin devem atualizar para a versão mais recente agora para evitar que qualquer atacante explore esta vulnerabilidade.
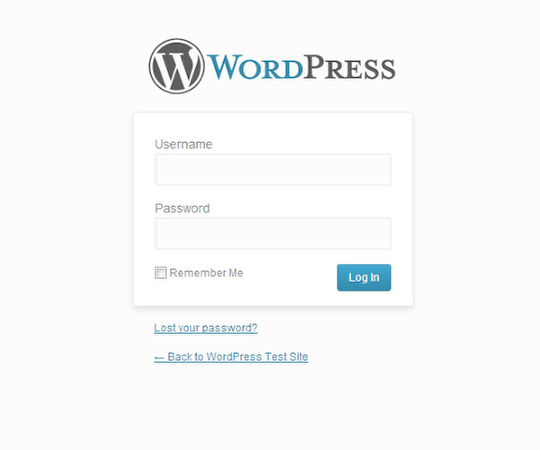
Ocultar a página de login do administrador
Enquanto o WPS esconde o login e pode ser usada para esconder a página de login do administrador de um site, na verdade há outra maneira de fazer isso sem ter que instalar um plugin WordPress separado, de acordo com o Search Engine Journal.
Com hackers e bots tentando atacar a página de login de um site WordPress muitas vezes procuram em sua localização padrão, a instalação do WordPress em uma pasta de diretório com um nome aleatório pode ser usada para alcançar o mesmo resultado. Assim, em vez de alojar a página de login em /wp-login.php, você pode instalá-la em uma pasta de diretório com um nome aleatório para que ela apareça assim: /nome-aleatório/wp-login.php.
Ainda assim, o plugin WPS Hide Login WordPress pode ser útil para sites que já têm o WordPress instalado no diretório raiz.
O criador do plugin, Nicolas Kulka, agora corrigiu o problema e os usuários do WPS Hide Login devem atualizar o plugin para a versão 1.9.1 para proteger seus sites de qualquer ataque potencial que explore esta vulnerabilidade, mas isto sempre nos traz a cabeça o fato de nem sempre é bom confiar em plugins para tudo quando o assunto é wordpress.
Uma dica é sempre procurar utilizar soluções simples, como a mudança de diretório, evitando assim adicionar mais um plugin para a lista ,que as vezes já não é pequena, de plugins que já estão rodando e precisam de atualizações e cuidados constantes.