- Como os hackers estão explorando a vulnerabilidade
- Correção estava disponível antes da divulgação oficial
- Inteligência artificial amplia preocupação com atrasos na divulgação de falhas
- Nextcloud e Collabora explicam atraso na divulgação
- Como proteger servidores Nextcloud
- O que esse incidente ensina sobre segurança em projetos open source?
Uma vulnerabilidade crítica no Collabora Online, ferramenta de edição colaborativa de documentos integrada ao Nextcloud, está sendo explorada por criminosos para comprometer servidores, instalar códigos maliciosos e procurar informações sensíveis. Identificada como CVE-2026-110447, a falha permite a execução remota de comandos sem autenticação e já estaria sendo utilizada em ataques desde setembro de 2026.
O problema afeta especificamente o aplicativo Collabora Online – Built-in CODE Server, identificado como richdocumentscode, em versões anteriores à 26.4.303. Segundo os desenvolvedores, instalações independentes do Collabora Online, incluindo ambientes Docker, pacotes RPM e DEB e implementações Nextcloud All-in-One, não são afetadas por essa vulnerabilidade específica.
Como os hackers estão explorando a vulnerabilidade
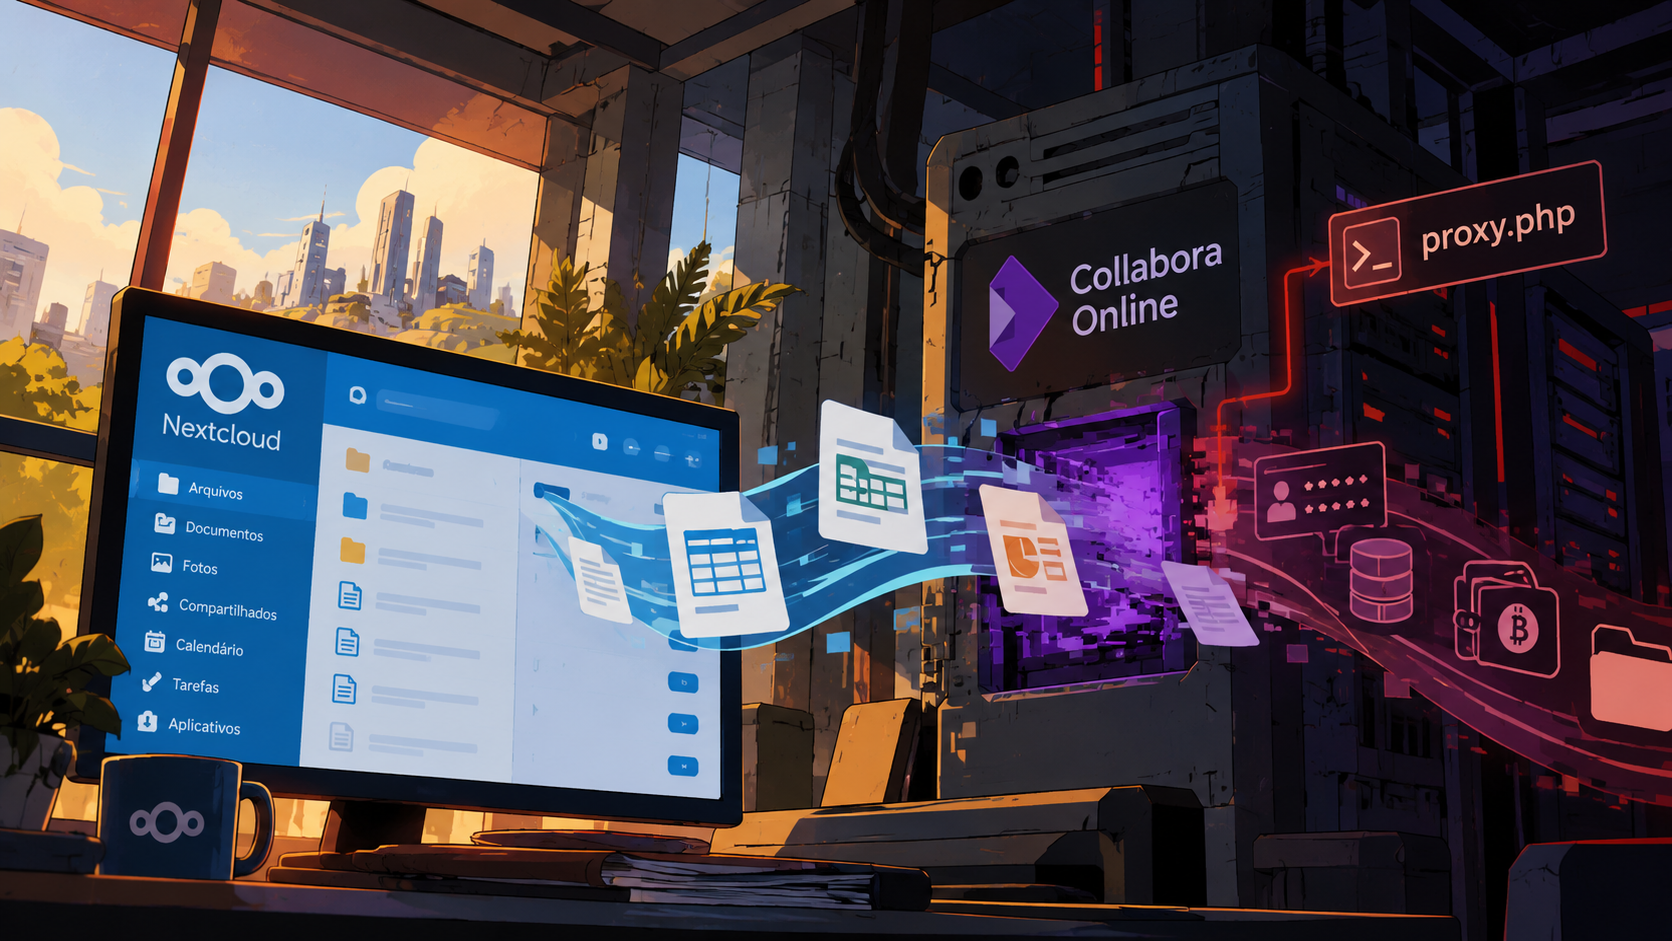
A falha está localizada no mecanismo utilizado pelo aplicativo para iniciar o servidor Collabora integrado ao Nextcloud. Por meio de uma requisição especialmente preparada ao endpoint proxy.php, um invasor pode provocar uma injeção de comandos no sistema operacional.
Existe, entretanto, uma condição importante para o sucesso do ataque: o servidor CODE integrado precisa estar parado, situação que pode ocorrer após uma reinicialização, atualização ou falha inesperada do serviço.
Quando essa condição é atendida, o ataque não exige autenticação nem qualquer interação de um usuário legítimo, tornando a vulnerabilidade especialmente perigosa em servidores expostos à internet.
Relatos publicados por administradores no repositório do projeto no GitHub indicam atividades maliciosas desde pelo menos 10 de setembro.
Entre os comportamentos identificados estão a instalação de webshells PHP, arquivos maliciosos que permitem aos invasores manter acesso remoto ao servidor comprometido. A partir desse acesso, os criminosos realizaram buscas por bancos de dados de senhas, arquivos associados a gerenciadores de credenciais e carteiras de criptomoedas.
Também surgiram relatos de possível exploração por grupos de ransomware. Entretanto, até a publicação das informações, essa associação não havia sido confirmada de maneira independente pelo BleepingComputer.
Correção estava disponível antes da divulgação oficial
Um dos aspectos mais preocupantes do incidente é a diferença entre a disponibilização da correção e a publicação formal do alerta de segurança.
O código responsável por corrigir a vulnerabilidade foi incorporado ao projeto em 9 de setembro de 2026. Dois dias depois, em 11 de setembro, a versão 26.4.303 do aplicativo foi disponibilizada aos administradores.
Entretanto, o comunicado oficial e o registro CVE somente foram publicados em 14 de outubro, mais de um mês depois da disponibilização da atualização.
Durante esse intervalo, administradores já relatavam tentativas de exploração. Em 3 de outubro, uma publicação na comunidade Nextcloud também alertou sobre os ataques e recomendou a atualização imediata.
A ausência de um identificador CVE durante parte desse período dificultou o reconhecimento da ameaça por equipes de segurança que dependem de bancos de vulnerabilidades e ferramentas automatizadas de monitoramento.
Inteligência artificial amplia preocupação com atrasos na divulgação de falhas
O incidente também reacendeu uma discussão importante sobre a velocidade com que vulnerabilidades são descobertas, corrigidas e formalmente divulgadas.
Um estudo da empresa de cibersegurança Second Security identificou um aumento no intervalo entre a disponibilização pública de correções e a publicação dos respectivos registros CVE.
Segundo os pesquisadores, a mediana desse intervalo passou de 5,1 dias em janeiro para 39 dias em agosto de 2026, considerando os casos analisados.
O levantamento também identificou situações em que códigos públicos de exploração, conhecidos como proofs of concept (PoCs), apareceram poucas horas depois da publicação de uma correção, antes mesmo da atribuição formal de um CVE.
Os pesquisadores apontam que ferramentas de inteligência artificial podem facilitar a análise de alterações no código-fonte e a elaboração de exploits, reduzindo o tempo necessário para transformar uma vulnerabilidade conhecida em um ataque funcional.
Ao mesmo tempo, o crescimento no volume de relatórios de segurança, incluindo descobertas assistidas por IA, estaria pressionando os processos de análise e registro de vulnerabilidades.
Isso cria uma situação delicada: uma falha pode estar corrigida e sendo explorada ativamente antes de aparecer nas bases de dados utilizadas por administradores para identificar ameaças.
Nextcloud e Collabora explicam atraso na divulgação
Procurada pelo BleepingComputer, a Nextcloud informou que recebeu a comunicação sobre a vulnerabilidade em meados de setembro e que uma atualização foi disponibilizada por meio de sua loja de aplicativos.
A empresa justificou o intervalo até a divulgação formal afirmando que a medida proporcionou tempo para os usuários instalarem a correção. Também declarou que não havia observado uma exploração generalizada da vulnerabilidade.
Já a Collabora, em uma publicação em seu blog oficial, atribuiu o atraso principalmente ao acúmulo de solicitações no processamento de registros CVE pelo GitHub, cenário que, segundo a empresa, estaria sendo agravado pelo aumento de relatórios de segurança produzidos com auxílio de inteligência artificial.
As explicações não alteram o fato de que administradores relataram ataques antes da divulgação formal da vulnerabilidade.
Como proteger servidores Nextcloud
Administradores que utilizam o Collabora Online integrado ao Nextcloud devem verificar imediatamente a versão instalada do aplicativo richdocumentscode.
As principais recomendações de segurança são:
- Atualizar o richdocumentscode para a versão 26.4.303 ou posterior, eliminando a vulnerabilidade conhecida.
- Remover o aplicativo caso não seja necessário. Os desenvolvedores alertam que simplesmente desativá-lo não é uma medida suficiente de mitigação.
- Examinar os registros de acesso do servidor, especialmente requisições suspeitas ao endpoint
proxy.phpdesde setembro. - Investigar possíveis webshells PHP, arquivos desconhecidos e alterações inesperadas nos diretórios da aplicação.
- Revisar credenciais e informações sensíveis caso existam indícios de comprometimento, considerando a possibilidade de acesso a bancos de senhas e outros arquivos privados.
É importante destacar que a instalação da atualização impede a exploração da falha conhecida, mas não remove automaticamente eventuais backdoors instalados anteriormente. Servidores com evidências de invasão precisam passar por uma investigação de segurança e procedimentos adequados de recuperação.
O que esse incidente ensina sobre segurança em projetos open source?
O caso demonstra que acompanhar exclusivamente os registros CVE não é suficiente para manter uma infraestrutura protegida. Correções podem ser disponibilizadas antes da publicação de alertas formais, enquanto invasores analisam modificações públicas no código para identificar oportunidades de exploração.
Para organizações que utilizam Nextcloud como plataforma de armazenamento e colaboração, isso reforça a importância de acompanhar os comunicados dos desenvolvedores, manter os aplicativos atualizados e monitorar comportamentos anormais nos servidores.
A vulnerabilidade CVE-2026-110447 é um exemplo concreto de como uma falha em um componente opcional pode comprometer a segurança de toda uma instalação, especialmente quando os atacantes conseguem estabelecer persistência por meio de webshells.
A principal lição é simples: uma atualização de segurança não deve esperar pela publicação de um CVE para ser considerada prioritária.