Um grupo hacker que antes roubava e vazava dados da Nvidia e da Samsung afirma agora ter publicado o código fonte da Microsoft para Bing, Bing Maps e Cortana em seu canal do Telegram.
O grupo Lapsus$, que se acredita operar a partir da América do Sul, postou a reivindicação no Telegram nesta segunda-feira.
No domingo, o pessoal do Lapsus$ também havia postado um screenshot que alegava serem repositórios de código fonte da Microsoft, inclusive para Bing e Cortana.
https://twitter.com/ZeroLogon/status/1505408208059383809?ref_src=twsrc%5Etfw%7Ctwcamp%5Etweetembed%7Ctwterm%5E1505408208059383809%7Ctwgr%5E%7Ctwcon%5Es1_&ref_url=https%3A%2F%2Fsecurityaffairs.co%2Fwordpress%2F129312%2Fcyber-crime%2Flapsus-gang-claims-microsoft-hack.html
O grupo alegou ter acessado os repositórios hackeando um servidor Azure DevOps. A captura de tela foi apagada posteriormente sem explicação.
Em resposta, a Microsoft havia divulgado uma declaração dizendo que a empresa estava no processo de investigação das reivindicações.
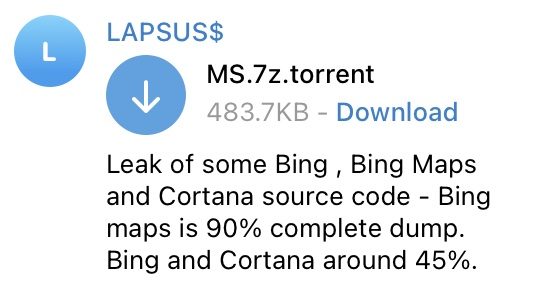
Foi postado também no grupo do telegram um arquivo de 483 KB, que a Lapsus$ afirma conter uma parte do código fonte do mecanismo de busca Bing da Microsoft, do serviço Bing Maps e do assistente virtual Cortana. O grupo sugeriu que o arquivo inclui 90% dos dados do Bing Maps que alega ter sido roubado, e 45% dos dados do Bing e Cortana que alega ter sido roubado. “Aproveitem todos”, diz o post.
Microsoft e outros não negaram ataques do Lapsus$
“Dada a falta de uma negação da Microsoft e das vítimas passadas da Lapsus$, suas reivindicações não são totalmente implausíveis”, disse Brett Callow, um analista de ameaças da Emsisoft, em uma mensagem para o site VentureBeat. “O grupo parece estar um tanto desorganizado, o que poderia indicar que eles são relativamente inexperientes – e isso torna o fato de que eles são capazes de atingir grandes corporações algo surpreendente”.
Durante o mês passado, fornecedores como Nvidia e Samsung Electronics confirmaram o roubo de dados pelo mesmo grupo. Em 1º de março, por exemplo, Nvidia disse que “estamos cientes de que o grupo conseguiu credenciais de funcionários e algumas informações de propriedade da Nvidia de nossos sistemas e começou a vazar on-line”.
Dados roubados da Nvidia alegadamente incluíam projetos de placas gráficas e código fonte para DLSS, um sistema de renderização de IA.
Especialistas disseram que os motivos do Lapsus$ não foram claros, dada a falta de exigências financeiras no passado, talvez o grupo esteja fazendo isto apenas pela fama, ou simplesmente porque são capazes de faze-lo, eu diria que não se trata de ajudar as empresas com suas falhas de segurança, afinal se fosse o caso eles não estariam vazando informações proprietárias, de qualquer forma, o estilo de operação do grupo por enquanto é no mínimo curioso.
A boa notícia para usuários em geral é que até agora os vazamentos não irão afetar os serviços fornecidos pela Microsoft, em termos de segurança.