- Desligar o centro para proteger as pontas
- Por que uma plataforma RMM exige reação fora do comum
- O que foi divulgado — e o que ainda não foi validado
- Divulgação pública acelerou o relógio
- Desligar não encerra a investigação
- Histórico recente aumenta a sensibilidade
- Quando o controle remoto vira risco, o botão certo é desligar
A N-able retirou do ar os ambientes hospedados do N-central e orientou clientes com instalações locais a desligar temporariamente seus servidores. A medida foi tomada depois que um pesquisador publicou mais de 30 vulnerabilidades alegadas e códigos de demonstração capazes de explorar diferentes partes da plataforma. Como o N-central administra remotamente redes e computadores de outras organizações, um único painel comprometido pode deixar de ser ferramenta de suporte e virar passagem para muitos ambientes.
Por que uma plataforma RMM exige reação fora do comum
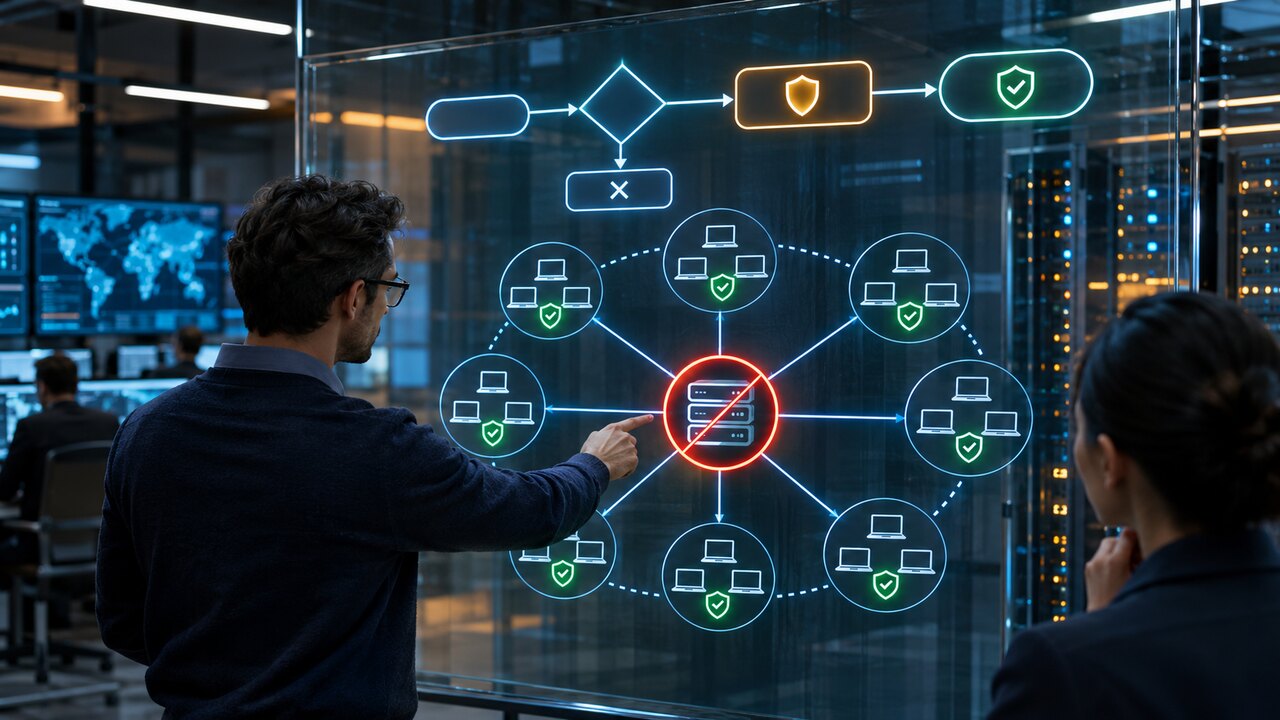
N-central é uma plataforma de monitoramento e gerenciamento remoto, conhecida pela sigla RMM. Provedores de serviços gerenciados e equipes de TI usam o sistema para acompanhar dispositivos, instalar atualizações, executar comandos e resolver problemas sem presença física. Essas funções são valiosas justamente porque possuem alcance elevado. Se alguém toma o controle do servidor central, o mesmo alcance pode ser usado contra os clientes administrados.
Esse contexto explica por que manter o serviço indisponível por algumas horas pode ser menos perigoso do que deixá-lo operando enquanto a análise continua. O desligamento interrompe atividades legítimas, gera chamados e coloca pressão sobre equipes de suporte. Ainda assim, preservar disponibilidade a qualquer custo seria uma decisão estranha quando a própria ferramenta administrativa é o componente sob suspeita.
O que foi divulgado — e o que ainda não foi validado
O pesquisador Sean Bales publicou um repositório chamado Able2Shell com descrições e provas de conceito para mais de 30 problemas. A lista alegada inclui desvios de autenticação, exposição de credenciais, gravação arbitrária de arquivos, travessia de diretórios, XSS, XXE, escalada de privilégios e execução remota de código. Algumas cadeias descritas poderiam criar acesso administrativo ou executar comandos no servidor.
Há um detalhe importante: os testes foram realizados contra uma versão de pré-lançamento identificada como N-central Appliance 2026.4.0.31. O pesquisador acredita que várias falhas também afetam edições anteriores, mas nem todas foram verificadas de forma independente. A N-able confirmou que trabalha em uma correção para questões de segurança e adotou a contenção global, o que dá peso ao alerta; isso ainda não transforma cada item do repositório em vulnerabilidade confirmada com o mesmo alcance.
Divulgação pública acelerou o relógio
A N-able criticou a comunicação não coordenada das falhas. Quando detalhes técnicos e provas de conceito ficam públicos antes de uma correção, administradores perdem a janela confortável de preparação, enquanto atacantes podem estudar o mesmo material. Isso não resolve a discussão sobre como a empresa recebeu ou tratou tentativas anteriores de contato; apenas descreve o cenário operacional criado depois da publicação.
Para clientes, a prioridade não é decidir em tempo real quem venceu a discussão na internet. É reduzir exposição, preservar registros e acompanhar somente os canais oficiais para saber quando o serviço pode voltar. Ambientes hospedados foram controlados pela própria N-able. Instalações locais exigem que cada organização execute a orientação, confirme isolamento e evite colocar o servidor novamente na internet antes da correção validada.
Desligar não encerra a investigação
Um servidor offline interrompe novas tentativas remotas, mas não responde se houve atividade anterior. Equipes devem preservar logs do N-central, do sistema operacional, de autenticação, de proxies, firewalls e ferramentas de identidade. Contas administrativas inesperadas, redefinições de senha, sessões originadas de endereços incomuns e comandos fora da rotina merecem análise. Reiniciar ou reinstalar apressadamente pode apagar evidências úteis.
Também é prudente revisar credenciais armazenadas ou utilizadas pela plataforma depois que a N-able divulgar instruções completas. A ordem das ações importa: trocar senhas enquanto um sistema possivelmente comprometido continua capaz de capturá-las pode apenas alimentar o problema. Contenção, avaliação, correção, rotação de segredos e retorno controlado formam uma sequência mais segura do que apertar todos os botões ao mesmo tempo.
Histórico recente aumenta a sensibilidade
O N-central já recebeu correções críticas em 2026 para outras vulnerabilidades, incluindo episódios com exploração confirmada. Esses casos anteriores não devem ser somados automaticamente às mais de 30 alegações atuais como se fossem um único ataque. Eles ajudam, porém, a explicar por que clientes e pesquisadores tratam qualquer novo caminho de execução remota com urgência elevada.
A empresa informou que serviços Ecoverse acessados pelo login da N-able continuaram operacionais enquanto o ambiente clássico do N-central permaneceu indisponível. Atualizações de status foram prometidas em intervalos regulares. O retorno responsável dependerá de um hotfix testado, instruções claras para versões locais e transparência sobre quais alegações foram reproduzidas.
Quando o controle remoto vira risco, o botão certo é desligar
Tirar uma plataforma global do ar é uma decisão cara e disruptiva, mas faz sentido quando ela concentra acesso administrativo a milhares de dispositivos. A N-able precisa validar rapidamente as falhas, entregar correção e explicar o alcance real sem esconder-se atrás da disputa sobre divulgação. Clientes, por sua vez, devem resistir à tentação de religar tudo assim que o painel fizer falta. Em RMM, conveniência e privilégio caminham juntos; quando a confiança no centro quebra, proteger as pontas vem primeiro.