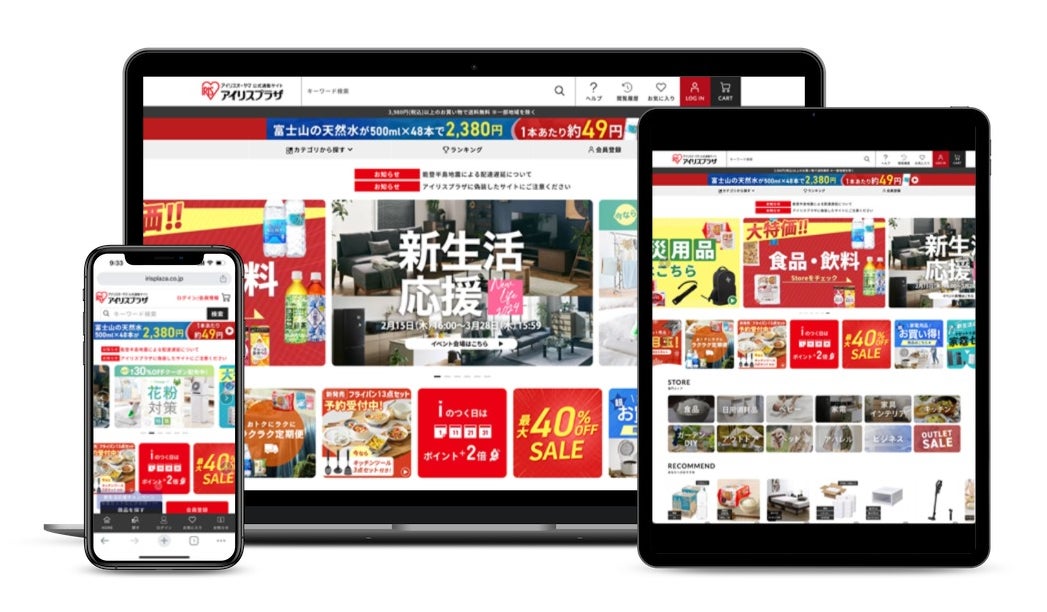
Uma loja online desativada, milhões de cadastros sob investigação e uma falha localizada fora da infraestrutura principal. A japonesa Iris Ohyama, responsável pela plataforma de comércio eletrônico Iris Plaza, revelou que um acesso não autorizado a um serviço de nuvem externo pode ter colocado em risco informações pessoais de aproximadamente 7,7 milhões de pessoas. O incidente foi identificado em 28 de outubro de 2026; a atualização detalhada da empresa chegou em 5 de novembro e ganhou repercussão internacional nesta segunda-feira, 9.
O número é grande, mas existe uma diferença essencial entre os registros armazenados no ambiente comprometido e a quantidade de dados efetivamente copiados por invasores. A investigação ainda apura se houve extração, quais informações foram acessadas e quantas pessoas sofreram exposição real. Publicar “7,7 milhões de dados roubados” como certeza seria antecipar uma conclusão que a própria empresa ainda não apresentou.
O que aconteceu no ambiente de nuvem
A investigação começou quando os responsáveis localizaram um arquivo suspeito em um serviço externo utilizado pela Iris Plaza. O comércio eletrônico e sistemas associados foram retirados do ar naquele mesmo dia, como medida de contenção. Em 29 de outubro, a companhia comunicou a ocorrência à polícia e ao órgão japonês de proteção de informações pessoais. A ação rápida de isolamento reduz oportunidades adicionais de ataque, mas também prejudica temporariamente a operação comercial.
Depois de aprofundar a análise, a empresa confirmou que um terceiro havia acessado o ambiente sem autorização e identificou possibilidade de consulta ou retirada de registros pessoais. O provedor de nuvem envolvido e a técnica utilizada pelo invasor não foram divulgados oficialmente. Portanto, não há base para atribuir o incidente a um grupo de ransomware específico, uma falha de software determinada ou uma configuração inadequada sem evidências.
Quais dados podem ter sido atingidos
Entre os cadastros de membros estão nomes, endereços residenciais, números de telefone, e-mails, informações de sexo, datas de nascimento e, em determinadas situações, dados de senha armazenados com proteção criptográfica. A empresa não detalhou publicamente o algoritmo ou o mecanismo exato de armazenamento das senhas. Não devemos assumir que isso seja equivalente a uma configuração comprovadamente forte de hashing com salt.
Os registros de compradores que não se tornaram membros podem incluir nome, endereço, telefone e e-mail. Ex-integrantes não tinham senhas armazenadas nessa parcela dos dados, segundo a empresa. Nem todas as informações estavam presentes em todos os registros. O risco depende, portanto, do histórico de uso e da situação de cadastro de cada pessoa.
O perigo não acaba na ausência de cartões de crédito
Informações aparentemente simples podem ser utilizadas em golpes direcionados. Com nome, endereço e e-mail legítimos, um criminoso pode montar mensagens convincentes sobre entrega de mercadorias, reembolso, alterações de pedido ou problemas de cadastro. Uma pessoa que recebeu compras da Iris Plaza pode reconhecer esses elementos e acabar confiando em uma página falsa. O fato de não existirem números de cartão expostos não significa ausência de riscos.
A empresa advertiu que não pedirá aos clientes senhas, PINs ou códigos de autenticação por e-mail ou SMS e não enviará páginas para recolher essas informações. Esse aviso é importante porque o próprio incidente pode se tornar pretexto para fraudes que imitam a comunicação de segurança. Quem reutilizou uma senha da Iris Plaza em outros serviços deve trocá-la também nesses locais, preferencialmente ativando autenticação multifator quando disponível.
Terceirização não transfere toda a responsabilidade
Grandes lojas dependem de sistemas especializados para autenticação, marketing, pagamentos, armazenamento e entrega. Parte desse conjunto costuma operar em infraestruturas de terceiros. O modelo oferece escala e flexibilidade, mas exige inventário de dados, limitação de permissões e supervisão contínua. Uma falha no fornecedor pode resultar em impacto direto sobre clientes da marca principal, ainda que o site central não tenha sido invadido da forma tradicional.
A situação também levanta questões sobre retenção de registros de antigos clientes e pessoas que participaram de campanhas promocionais. Guardar informações por períodos excessivos amplia o universo potencial de pessoas afetadas por qualquer evento futuro. O princípio de minimização recomenda manter apenas os dados necessários para finalidades legítimas, respeitando obrigações legais de conservação.
Como a empresa está respondendo
Além da suspensão temporária do comércio eletrônico, a Iris Plaza comunicou o isolamento do acesso indevido, o envolvimento de especialistas externos e a orientação de consumidores. Serviços relacionados, incluindo a loja Simple Style e novas contratações em certas atividades do grupo, também foram suspensos por cautela, mesmo sem confirmação de comprometimento em todos eles. A retomada depende da investigação e de medidas corretivas.
Até a atualização consultada, não havia data de reabertura estabelecida. Esse ponto mostra que a consequência de um incidente não se resume ao vazamento potencial: interrupções, atendimentos adicionais e incerteza sobre pedidos também representam custos reais para a empresa e para os consumidores.