Ronin Network, o L2 usado para alimentar a Axie Infinity Economy foi comprometido, resultando na perda de > $600 milhões de dólares em ETH e $25 milhões de dólares. No momento as chamadas pontes Ronin e Katana Dex foram interrompidas.
A descoberta foi feita dia 24 de março, onde foi notado que um hacker foi capaz de usar chaves privadas roubadas para forger retiradas da rede. Esta falha pode ser catastrófica, tanto para a rede Ronin quanto para o game Axie Infinity.
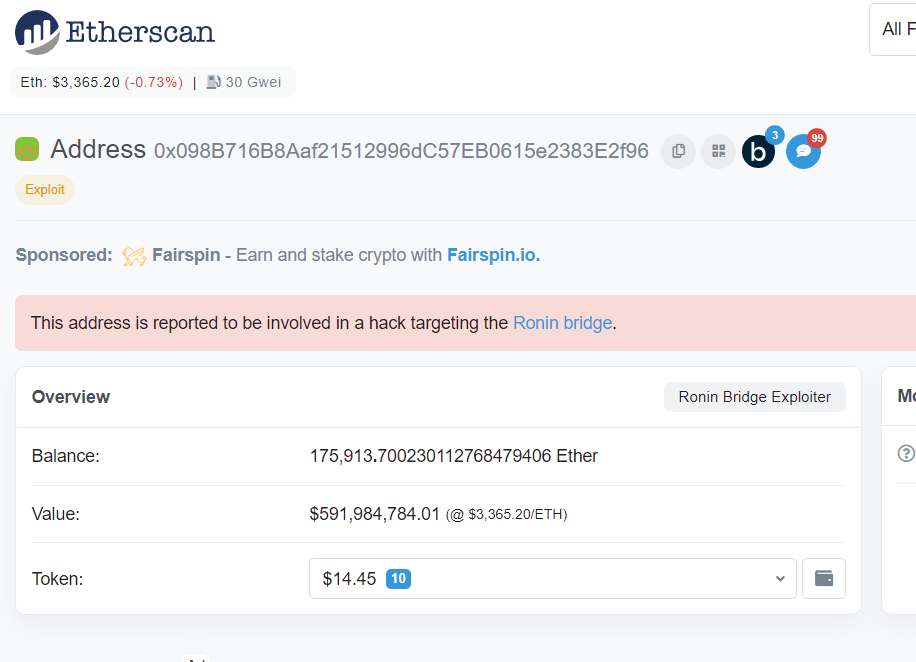
Por enquanto, conforme vocês podem conferir na imagem abaixo, o hacker manteve a maior parte dos fundos na carteira para onde foi feita a transferência.
O time responsável pela rede Ronin, a Axis Mavis, deu uma declaração oficial onde informam:
“Estamos trabalhando com policiais, criptográfos forences e investidores para ter certeza que todos os fundos são recuperados ou reembolsados. Todos os AXS, RON e SLP na Ronin estão seguros agora”
A investigação até o momento indicou que 5 chaves de validadoras foram hackeadas, o que resultou em um novo vetor de ataque que permitiu que o hacker usasse um backgdor no nó RPC, dando-lhe a habilidade de extrair fundos. Explicando um pouco mais, chaves dentro do mundo da criptografia, são códigos usados para autenticas operações ou acesso a um sistema, usando um exemplo bem simples, você pode ter uma chave critografica (geralmente um arquivo) em seu sistema que lhe permite conectar a um servidor vpn, isto dá mais segurança ao processo por evitar o uso de senhas.
Claro que é relativo dizer que a rede é Ronin é segura, visto que até antes do ataque, era justamente isto que seus criadores garantiam.
O Time da Sky Mavis descobriu a falha no dia 29/03 depois que um usuário não foi capaz de retirar fundos da sua conta, o hacker também derrubou a ponte Ronin sabendo da publicidade negativa que isto traria ao projeto.
Até o momento usuários não são capazes de fazer retiradas ou depositar fundos na rede Ronin. A Sky Mavis está comprometida em garantir que todos os fundos sejam reembolsados.
A Sky Mavis diz que os tokens que os jogadores devem comprar para acessar o Axie Infinity não foram comprometidos, nem as moedas criptográficas SLP e AXS usadas para combater e criar os axolotls tipo pokémon. . Mas o congelamento de retiradas e depósitos efetivamente bloqueia muitos novos jogadores, e o hack deixa o destino de outros fundos de usuário na cadeia de bloqueio Ronin em questão.
Detalhando o funcionamento dos nós validadores, que são uma característica das blockchains com menor consumo de energia
Os nós validadores são uma característica blockchains tipo “proof-of-stake” como o Ronin, que consomem menos energia do que sistemas proof-of-stake como Bitcoin e Ethereum. Os nós revisam novas transações para confirmar que suas entradas e saídas correspondem e que as assinaturas de autorização são válidas, rejeitando quaisquer transações que não estejam em conformidade. Usar um número menor de nós é mais rápido e mais eficiente – mas, como o hack mostra, pode criar riscos de segurança se a maioria dos nós for comprometida. É uma vulnerabilidade potencial para blockhains que são promovidas como mais baratas e ambientalmente mais amigáveis do que o Ethereum.
Segundo Sky Mavis, o ataque Ronin foi possível em parte devido a um atalho que a empresa havia tomado para aliviar uma “imensa carga de usuários” em sua rede em novembro do ano passado – meses depois que o jogo explodiu em popularidade nas Filipinas e em outros países onde os jogadores confiaram nele como um trabalho em tempo integral. O sistema foi descontinuado em dezembro, mas as permissões que o permitiam nunca foram revogadas. Além de comprometer quatro dos próprios nós da Sky Mavis, o atacante os explorou para ter acesso a um gerenciado pelo próprio Axie DAO da comunidade. Após comprometer cinco dos nove nós de validação, o atacante podia efetivamente anular qualquer segurança de transação e retirar os fundos que quisesse.
A Sky Mavis diz que aumentará o número necessário de nós para oito, para transações, e reabrirá a ponte Ronin “em uma data posterior”, uma vez que com certeza não será possível drenar mais fundos. Por enquanto, a quebra do Ronin parece ser o maior hack até hoje das redes de “financiamento descentralizado”, vindo na sequência de um roubo de 322 milhões de dólares do protocolo da ponte Wormhole no mês passado.
“Como vimos, Ronin não está imune à exploração e este ataque reforçou a importância de dar prioridade à segurança, permanecer vigilante e mitigar todas as ameaças”, disse a empresa em seu anúncio. “Sabemos que a confiança precisa ser conquistada e estamos usando todos os recursos à nossa disposição para implantar as mais sofisticadas medidas e processos de segurança para evitar futuros ataques”.