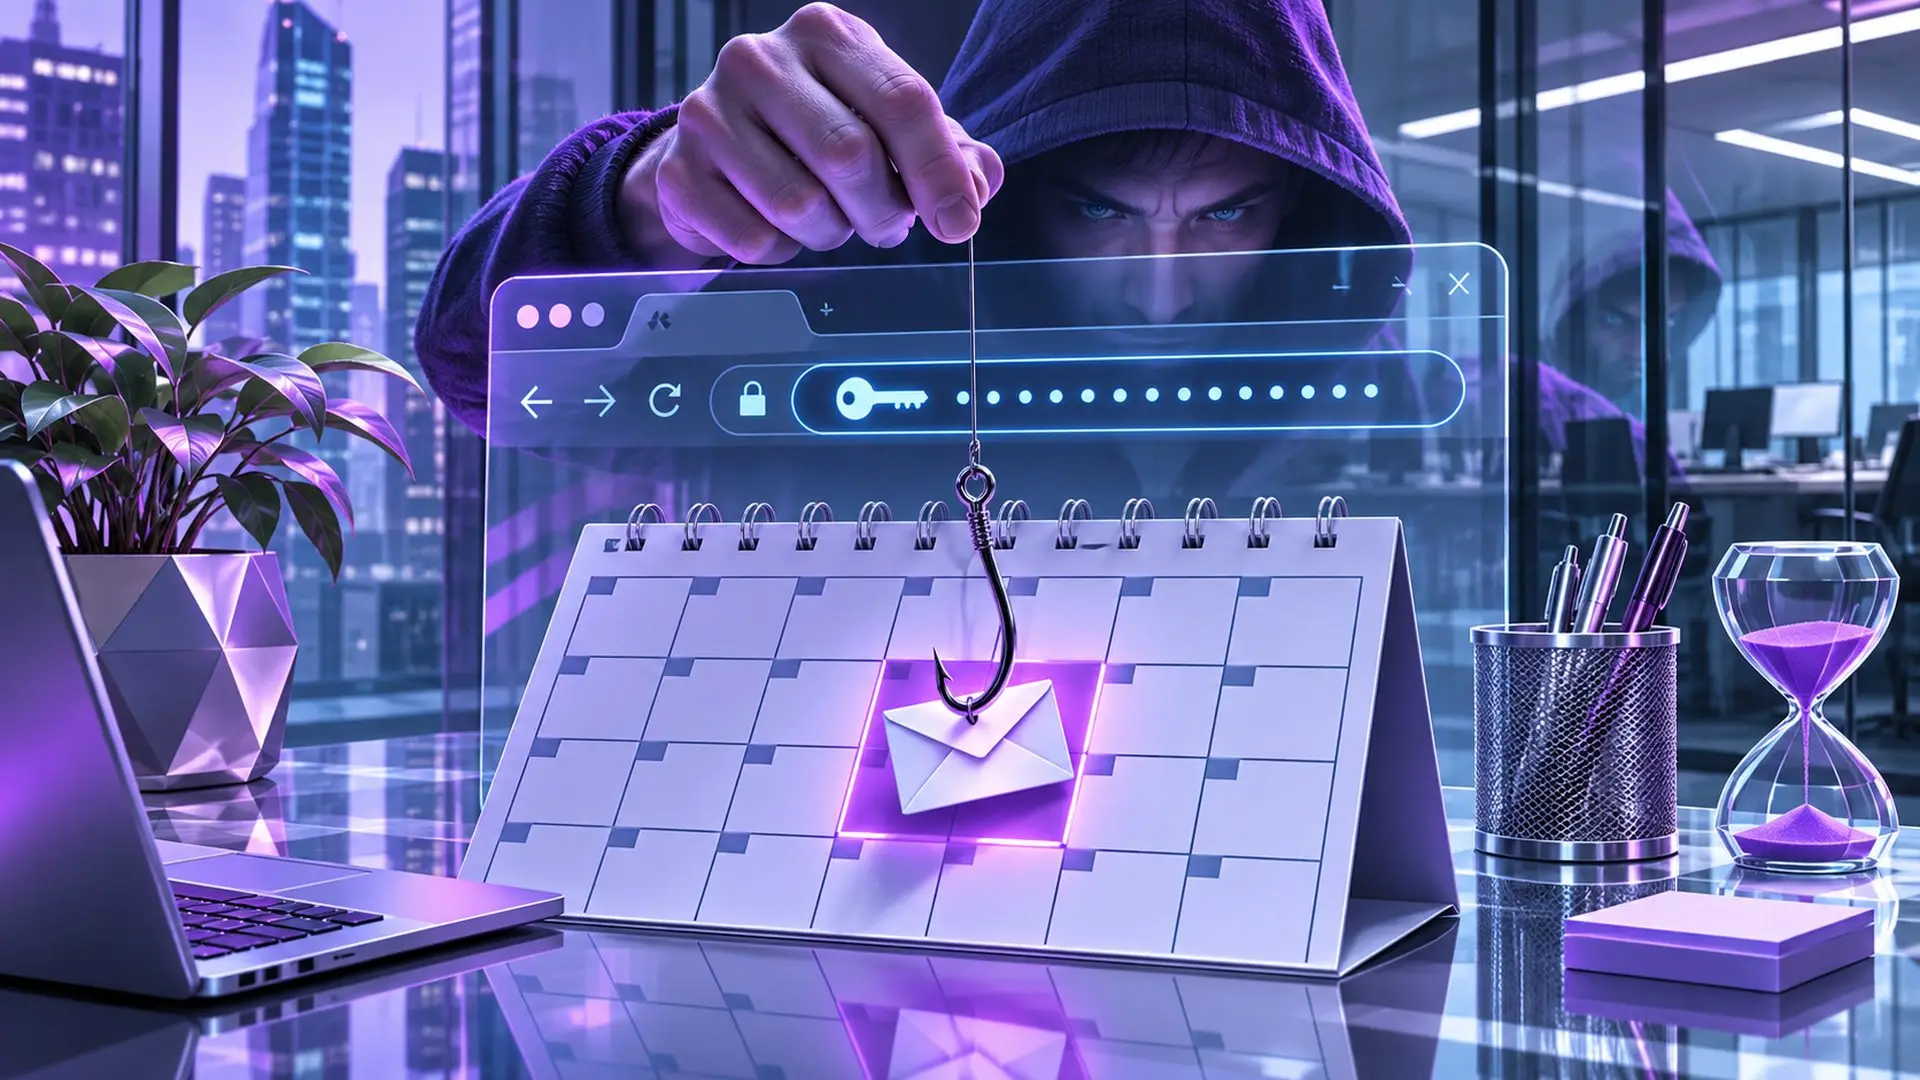
Um convite do Google Calendar pode chegar com a aparência de uma reunião comum e terminar em uma sessão corporativa capturada. Uma campanha observada desde meados de agosto de 2026 usou convites e redirecionamentos de serviços legítimos para encaminhar vítimas a um intermediário que retransmitia o login do Google. Em outra frente, a Vercel começou a associar sessões do seu painel a uma chave do dispositivo. São dois acontecimentos independentes que ajudam a entender o mesmo problema: o que protege uma sessão depois que a autenticação já aconteceu?
O convite era só a porta de entrada
As mensagens imitavam comunicações de trabalho, como avisos de pagamento, pedidos de proposta e notificações de correio de voz. Algumas vinham de organizações com as quais o destinatário já havia trocado mensagens. A cadeia podia começar em um endereço legítimo do Google antes de sair para outro domínio. A reputação do primeiro endereço diz quem controla aquela etapa, mas não responde pelo destino final. Essa distância entre a origem visível e o ponto de autenticação deu à campanha espaço para enganar o destinatário e filtros automáticos.
Em algumas variantes, um desafio de navegador dificultava o acesso de sistemas automatizados. A interface de coleta podia ser montada na hora por código executado no navegador. Isso limita o que uma inspeção estática encontra e aumenta o valor de analisar o percurso completo, inclusive os redirecionamentos e o momento em que aparece um pedido de senha. Para o usuário, um convite que exige uma nova autenticação merece ser conferido no próprio calendário ou com o remetente por um canal conhecido.
Como a segunda etapa ainda pode ser retransmitida
Um proxy reverso malicioso se coloca entre a vítima e a página legítima. Quando a vítima digita a senha, o intermediário a repassa ao serviço real. Se o serviço pede um código do aplicativo autenticador ou uma aprovação, o intermediário pode repassar esse desafio em tempo real. O serviço aceita a resposta porque ela é válida. O ataque procura capturar o resultado dessa autenticação: o identificador da sessão que o navegador apresenta em pedidos seguintes.
É por isso que uma notificação verdadeira pode aparecer durante uma fraude. O aviso informa que houve uma tentativa de login e pede a aprovação do usuário, mas a pessoa precisa considerar onde iniciou essa tentativa. Passkeys e chaves de segurança WebAuthn aumentam a resistência a esse tipo de phishing porque a credencial é vinculada ao domínio. Um site intermediário com outro domínio tem dificuldade para obter a autenticação que o serviço legítimo espera. Ainda assim, um dispositivo comprometido exige investigação própria.
O teste diferente que a Vercel está fazendo
A Vercel começou a distribuir gradualmente Device Bound Session Credentials, ou DBSC, para logins em vercel.com. Em navegadores e dispositivos compatíveis, a sessão pode exigir uma prova assinada por uma chave privada associada ao aparelho. Um atacante que copia o cookie e tenta prolongar ou reutilizar a sessão em outra máquina fica sem a prova esperada. A medida reduz o valor de vender ou transferir cookies furtados por programas que coletam dados do navegador.
O lançamento inicial envolve Chrome no Windows e no macOS, com implantação gradual. O painel web e a linha de comando também têm mecanismos distintos. O ponto importante para quem administra um serviço é saber se o recurso está de fato ativo para as sessões relevantes, incluindo as exceções necessárias para integrações. Um programa malicioso que ainda consegue agir na máquina da vítima continua sendo uma ameaça. Vincular sessões ao dispositivo limita um caminho de abuso e deixa intacta a necessidade de proteger o próprio dispositivo.
O que muda na resposta a um incidente
Se alguém aprovou uma solicitação de login iniciada por um convite suspeito, a organização deve investigar a sessão, além da senha. Revogar sessões suspeitas, examinar eventos de acesso e verificar alterações de recuperação e regras de encaminhamento ajuda a detectar consequências do acesso. Para contas de trabalho, esse processo ganha precisão com o apoio de quem administra o ambiente, pois o usuário pode ter visibilidade parcial sobre o que ocorreu.