Quem procura emuladores de PlayStation 5 no GitHub encontrou uma armadilha que usa a aparência de projetos legítimos para distribuir programas maliciosos. Pesquisadores de Threat Intelligence da NordVPN identificaram repositórios falsificados que imitam nomes como Kyttyps5 e AnyPS5. Os pacotes analisados tentam modificar exclusões do Microsoft Defender antes de executar software suspeito associado a roubo de informações. A investigação, repercutida no fim de outubro de 2026, mostra que a curiosidade por emulação de consoles modernos pode ser explorada sem que o atacante precise descobrir uma falha técnica no próprio GitHub.
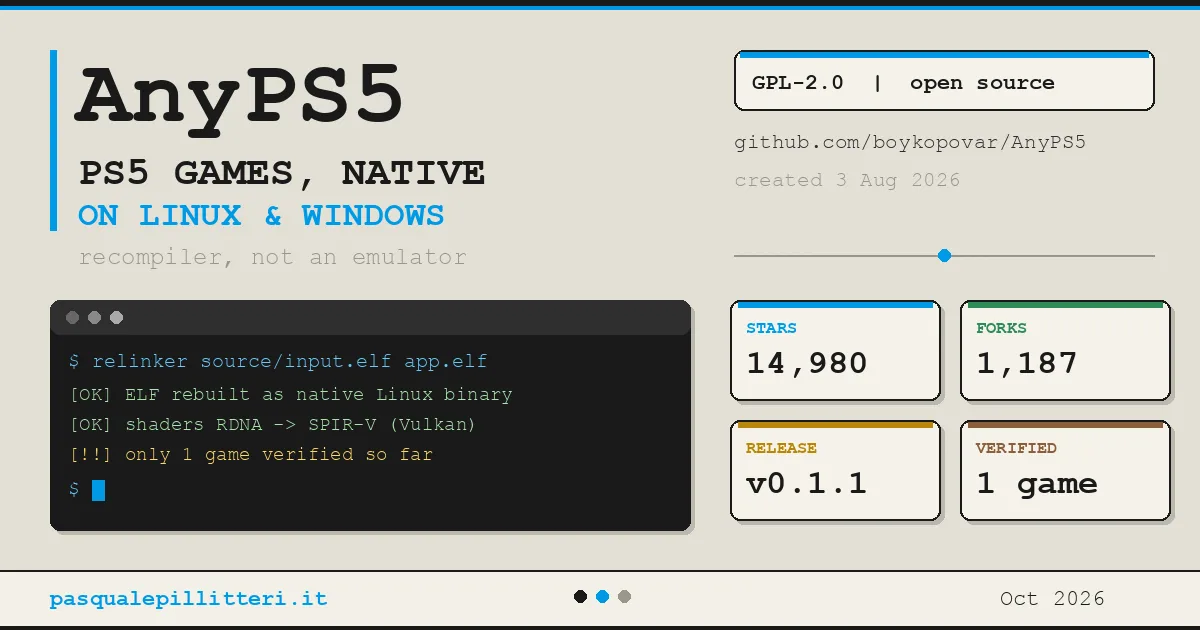
Sobre a imagem de abertura: a arte identifica o projeto AnyPS5, cuja identidade é imitada nos golpes investigados. Não é uma captura do repositório fraudulento nem do malware.
A questão central é confiança. Muitos projetos experimentais são distribuídos como arquivos compactados, versões preliminares ou executáveis sem assinatura tradicional. Isso pode ser normal em comunidades pequenas, mas também facilita a criação de páginas que se parecem com uma iniciativa genuína. O simples fato de um projeto existir numa plataforma conhecida não garante segurança. Tampouco significa que os emuladores autênticos citados estejam infectados: a notícia trata de cópias fraudulentas que se aproveitam da reputação de seus nomes.
Reconheça o golpe antes do clique
Histórico público consistente, links cruzados com o projeto verdadeiro e releases verificáveis.
Repositório recém-clonado, executável fora do padrão, pedido para desativar o Defender e promessa de compatibilidade milagrosa.
A fraude começa antes de clicar em instalar
O golpe depende de encontrar pessoas que pesquisam pelo nome de uma ferramenta e aceitam o primeiro resultado aparentemente convincente. Uma página pode reproduzir descrição, logotipo e instruções de um projeto real, mas o endereço pertence a outro usuário. Datas de criação, histórico de contribuições, ligações com os autores conhecidos e referências em canais oficiais ajudam a distinguir os repositórios. Esses sinais não são garantia absoluta, porém tornam mais difícil confundir uma página recém-aberta com o projeto mantido por uma equipe reconhecida.
Os pesquisadores descrevem uma sequência que procura enfraquecer a verificação do Windows ao adicionar exceções ao antivírus, executar um binário suspeito e apagar rastros locais. É comportamento incompatível com a instalação transparente de um emulador. O relatório sugere função de infostealer, mas o alcance efetivo da coleta e o número de computadores afetados não foram demonstrados publicamente. Portanto, seria errado afirmar que todos os usuários tiveram senhas roubadas ou quantificar vítimas sem evidências.
Por que a emulação é terreno fértil para impostores
Emuladores de plataformas recentes podem exigir configurações complexas, drivers e bibliotecas específicas. Isso cria espaço para instruções que parecem técnicas, mas na verdade pedem para desligar proteções importantes. Um programa que solicita autorização administrativa e manda ignorar alertas sem explicação verificável merece desconfiança. A pressa de rodar um jogo exclusivo também favorece decisões impulsivas, especialmente quando um vídeo promete desempenho impressionante num computador comum sem apresentar desenvolvimento reproduzível.
A emulação legítima envolve objetivos variados, como pesquisa, preservação e compatibilidade. Não é correto equiparar automaticamente esse trabalho a malware, nem usar a existência de repositórios falsos como argumento para demonizar todos os desenvolvedores independentes. O problema é a distribuição de software malicioso sob identidade enganosa. A comunidade pode ajudar orientando usuários para sites oficiais, relatando perfis suspeitos e evitando espalhar endereços de downloads comprometidos, inclusive em comentários de tutoriais.
O golpe começa no repositório
O GitHub também pode hospedar golpes.
Quem publicou?
Confira a conta e os links oficiais; nomes iguais não provam autoria.
O projeto tem trajetória?
Examine versões, contribuições e anúncios anteriores.
Pediu exceção no Defender?
Desconfie de exclusões no antivírus e instaladores obscuros.
Os downloads batem?
Compare arquivos com os lançamentos oficiais.
Importante: verificar a procedência não garante a segurança do arquivo.
O que fazer ao encontrar um download suspeito
Antes de instalar qualquer programa, confirme o endereço do mantenedor por uma fonte independente. Verifique se a versão oferecida aparece também nos canais conhecidos da equipe e desconfie de instruções para criar exclusões amplas no antivírus. Em computadores de uso pessoal, mantenha sistemas e navegadores atualizados e evite executar binários aleatórios como administrador. Se já houve execução de arquivo suspeito, a prioridade é interromper o uso do software, revisar alertas de segurança e buscar uma avaliação adequada antes de reutilizar credenciais sensíveis.
A notícia é especialmente importante para quem acompanha consoles e jogos de PC, porque mistura dois assuntos frequentemente tratados como separados. Uma ferramenta promissora de compatibilidade pode atrair milhares de curiosos, e criminosos aproveitam esse interesse para posicionar páginas imitadoras. Não é preciso abandonar toda experimentação, mas a descoberta de um software novo deve começar pela verificação de sua origem. Em um ecossistema onde instalar é fácil e confiar é difícil, a identidade do repositório virou parte da segurança.