Milhões de dispositivos – embora muitos já com patches – estão sujeitos a uma vulnerabilidade wi-fi que permite que usuários maliciosos próximos decriptem dados sensíveis enviados entre usuário e roteador, de acordo com pesquisadores na conferência de segurança RSA.
A vulnerabilidade existe em chips Wi-Fi construído pela Cypress Semiconductor e Broadcom, sendo que a Crypress adquiriu esta última em 2016. Os dispositivos afetados incluem, iPhones, iPads, Mac, Amazon Echo, Kindles, dispositivos Android, Raspberry Pi 3 e roteadores Wi-Fi da Asus e Huaway. Eset, a empresa que descobriu a vulnerabilidade, disse que a falha afeta primariamente os chips da Cypress e Broadcom, que são usados em milhões de dispositivos. A Eset nomeou a vulnerabilidade de Kr00k, e é rastreada pelo CVE-2019-16126.
Vários fabricantes já disponibilizaram patches para a maioria dos dispositivos afetados, mas mas não está claro o número de aplicações destes patches, a maior preocupação são roteadores wi-fi que por vezes acabam ficando sem atualizações indefinidamente.
Isto resulta em cenários onde dispositivos clientes que não são afetados pela falha (porque já tem o patch ou usam chips diferentes não vulneráveis), podem se conectar a um roteador que está vulnerável. O ataque se torna possível porque é possível decriptar os dados transmitidos.
Uma chave consistindo apenas de zeros
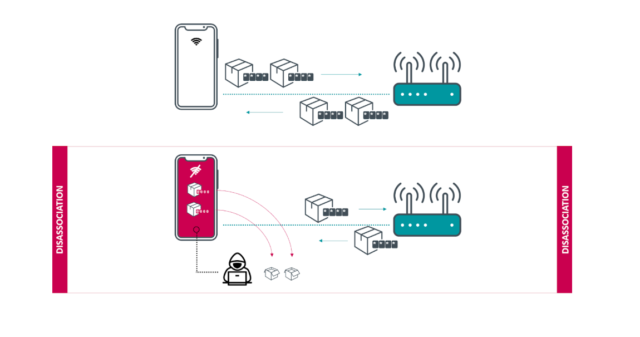
O kr00k explora uma falha que ocorre quando dispositivos wireless se desconectam de um ponto de acesso. Se o ponto de acesso ou cliente são vulneráveis isto irá colocar qualquer dado não enviado em um buffer de transmissão e então envia-los. Ao invés de criptografar estes dados com a chave de sessão negociada anteriormente e usada durante a conexão normal, dispositivos vulneráveis usam uma chave que consiste de zeros, o que torna sua decriptação algo trivial.
Crackers no alcance de um dispositivo vulnerável podem então usar a falha para interceptar dados, podendo inclusive forçar a dissassociação/desconecção (o infame deauth).
Para saber se o seu laptop por exemplo tem um dispositivo vulnerável visite o site do fabricante ou então faça o download de um software como o HWInfo e verifique na descrição do sistema se sua placa de rede wi-fi é da Broadcom.