- O inventário precisa incluir o que está habilitado
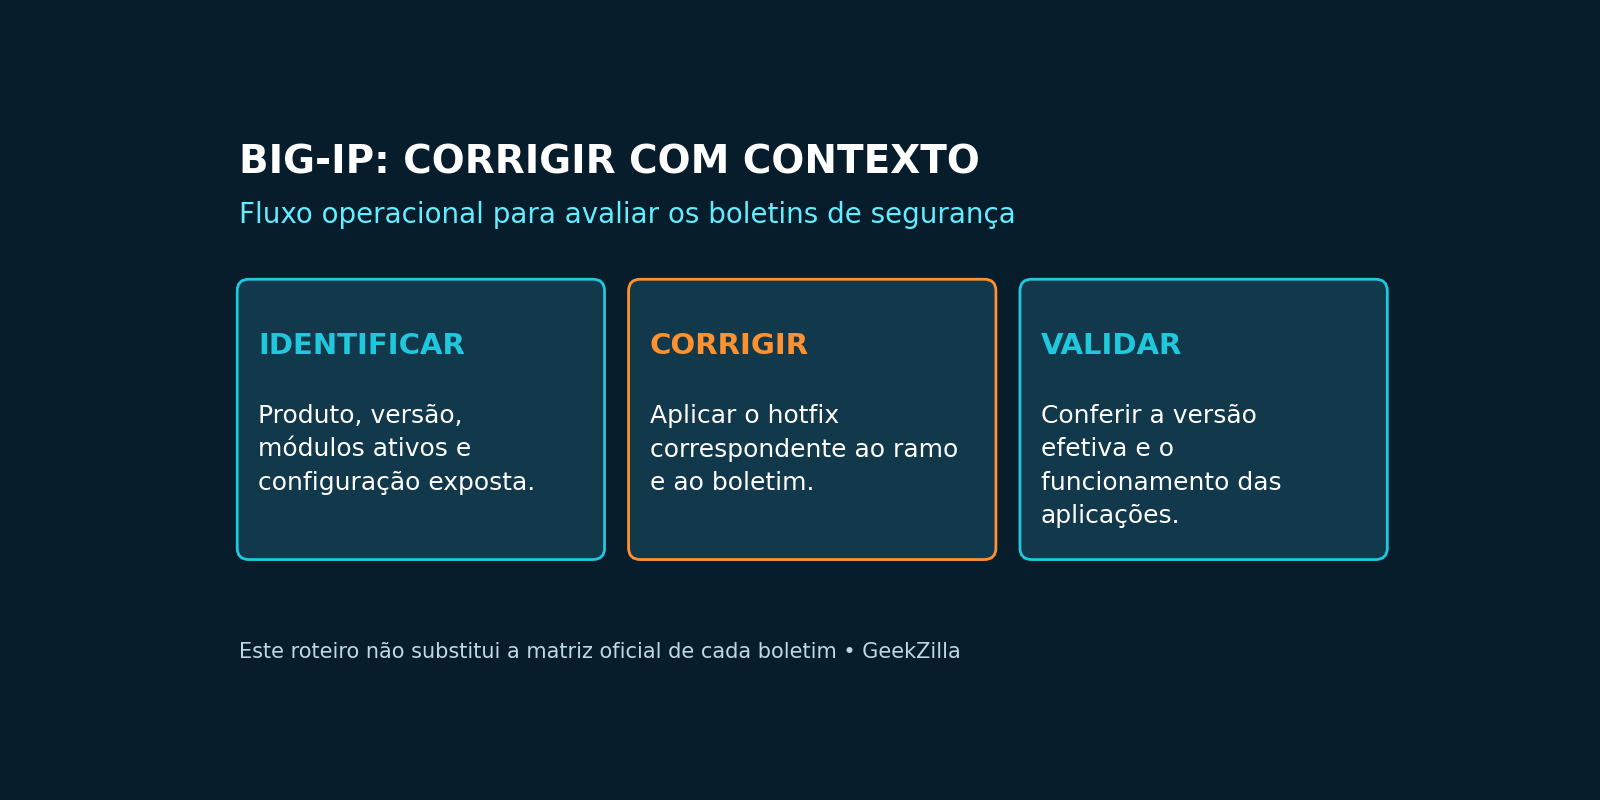
- Da exposição à validação
- Identificar
- Corrigir
- Validar
- Correção precisa corresponder ao ramo certo
- O plano de dados também é superfície de ataque
- Alta disponibilidade precisa entrar no planejamento
- Gravidade e exploração confirmada são informações diferentes
- Veredicto GeekZilla
A F5 publicou uma rodada extraordinária de avisos de segurança para produtos BIG-IP em 18 de novembro, incluindo vulnerabilidades em APM e em comandos de iRules. A documentação descreve situações capazes de interromper o processamento de tráfego e, em alguns casos, permitir execução remota de código. A exposição não deve ser inferida apenas pela presença da marca: depende do produto, da versão e do recurso configurado.
Um dos boletins, referente ao CVE-2026-121805, trata de servidores virtuais com iRules que processam tráfego usando o comando PEM::subscriber. Nessa condição, requisições podem encerrar o Traffic Management Microkernel, o TMM, e potencialmente levar à execução de código. A falha é descrita no plano de dados, sem exposição do plano de controle nesse caso específico. Essa delimitação importa para localizar o risco corretamente.
O inventário precisa incluir o que está habilitado
Saber a versão instalada é necessário, mas pode não ser suficiente. Plataformas de entrega de aplicações reúnem módulos, políticas e funções que alteram o caminho percorrido pelas requisições. Dois equipamentos com a mesma família de software podem oferecer superfícies diferentes conforme os serviços que executam. A avaliação precisa relacionar o boletim à configuração efetivamente usada.
Isso não autoriza concluir que um sistema está protegido apenas porque uma função não aparece na primeira tela consultada. É necessário conferir os objetos e os componentes envolvidos. Um inventário útil descreve o ambiente com precisão suficiente para permitir a comparação com a matriz de produtos e versões, em vez de depender de lembranças sobre como o equipamento foi montado.
Correção precisa corresponder ao ramo certo
A F5 disponibilizou engineering hotfixes para os produtos e ramos indicados. A numeração e as condições variam, e a empresa aponta considerações específicas para a rodada. Não existe uma única instrução de atualização que possa ser aplicada indistintamente a todas as instalações. Escolher um arquivo apenas por parecer mais recente é uma maneira eficiente de trocar um problema por outro.
Para o CVE-2026-121805, o boletim não apresenta mitigação alternativa. Isso torna ainda mais importante identificar a correção correspondente e planejar sua aplicação. A ausência de uma mitigação publicada não deve ser preenchida com uma regra improvisada apresentada como equivalente ao reparo. Medidas de redução de exposição podem ter utilidade operacional, mas precisam conservar seus limites explícitos.
O plano de dados também é superfície de ataque
Uma interface administrativa restrita não elimina automaticamente riscos nas funções que recebem e processam tráfego de clientes. O plano de dados existe justamente para lidar com essas comunicações. Quando a falha está nesse caminho, proteger somente o acesso de administração responde a uma parte diferente do problema. Os dois controles podem ser necessários e cumprir objetivos distintos.
Essa distinção evita uma conclusão perigosa: acreditar que um equipamento não precisa de correção porque seu painel não está aberto à internet. A análise deve seguir o caminho vulnerável descrito no aviso. Em segurança, o nome dado à função importa menos do que compreender quem consegue enviar dados a ela e como esses dados são processados.
Alta disponibilidade precisa entrar no planejamento
Ambientes redundantes oferecem opções para manutenção, mas não tornam uma atualização automaticamente transparente. Estado das unidades, sincronização, dependências e comportamento das aplicações precisam ser observados. Uma troca de tráfego que funciona em condições normais pode revelar problemas quando ocorre junto com mudança de software ou de configuração.
Antes da intervenção, é importante possuir cópias adequadas e um procedimento de retorno compatível com o ambiente. Depois, a verificação deve incluir versão efetiva, saúde do conjunto e funcionamento dos serviços atendidos. Confirmar que o equipamento reiniciou é apenas o começo. O resultado relevante é a aplicação continuar disponível com a correção realmente presente.
Gravidade e exploração confirmada são informações diferentes
A possibilidade de execução remota de código justifica atenção, mas não demonstra, por si só, que uma organização foi comprometida. Da mesma maneira, não encontrar um sinal óbvio de abuso não transforma uma versão vulnerável em segura. Correção e investigação respondem a perguntas relacionadas, porém distintas: eliminar uma condição e entender o que pode ter ocorrido.
O acompanhamento deve preservar evidências quando houver indícios de atividade suspeita e envolver as equipes responsáveis pelo serviço. Uma atualização pode remover a vulnerabilidade sem explicar um comportamento anterior. Misturar essas etapas dificulta tanto a recuperação quanto a comunicação sobre o incidente. O trabalho fica mais sólido quando cada conclusão se apoia no que foi efetivamente verificado.