- Newsletter atingida, conta principal separada
- O ataque aconteceu no caminho da newsletter
- Por que um e-mail isolado ainda merece atenção
- Uma cadeia de fornecedores amplia o impacto
- Este caso não é o mesmo incidente dos arcades
- O que usuários devem fazer agora
- Newsletter não é senha, mas também não é lixo sem valor
A SEGA confirmou que 2.196.044 endereços de e-mail usados em newsletters foram expostos após um acesso não autorizado ao sistema de uma empresa contratada. O incidente ocorreu na ARARA, fornecedora japonesa responsável por serviços de distribuição de mensagens. Entre os registros afetados, 92.273 incluem informações adicionais associadas ao envio, cuja extensão ainda estava sendo verificada. É um volume enorme, mas não equivale a dizer que 2,2 milhões de contas da SEGA foram invadidas.
O ataque aconteceu no caminho da newsletter
A SEGA e a SEGA Fave utilizavam a plataforma da ARARA para enviar mensagens sobre onze produtos e serviços. Quando a fornecedora investigou o acesso indevido, identificou que dados usados nessas listas haviam saído do ambiente. A fabricante de jogos foi informada de forma progressiva entre o fim de outubro e o começo de novembro, depois que a avaliação inicial da prestadora subestimou o impacto.
O comunicado da SEGA delimita o que está confirmado. Os dados expostos incluem endereços de e-mail e informações associadas à distribuição das newsletters. Não foram identificados nomes, datas de nascimento, gênero, endereço residencial, telefone, dados de cartão ou senhas de acesso nesse conjunto. A empresa também afirmou não ter constatado uso indevido das informações até a atualização divulgada.
Por que um e-mail isolado ainda merece atenção
Não ter senha ou cartão envolvido reduz o impacto direto, mas não torna o vazamento decorativo. Um endereço associado a uma newsletter específica pode ajudar criminosos a construir mensagens de phishing convincentes. Quem sabe que a vítima recebe comunicações de um jogo, arcade ou serviço da SEGA consegue imitar o assunto, a identidade visual e o senso de urgência com mais precisão.
O risco mais plausível é uma campanha que peça atualização de cadastro, confirmação de prêmio, recuperação de acesso ou pagamento de alguma cobrança inventada. A ARARA informou que invasores também utilizaram seu ambiente para disparar milhões de mensagens fraudulentas que imitavam empresas de cartão. Isso não prova que todos os endereços da SEGA receberam o mesmo conteúdo, mas mostra que a infraestrutura comprometida foi útil para algo além de copiar uma lista.
- Desconfie da urgência. Mensagens que exigem login ou pagamento imediato merecem verificação fora do próprio e-mail.
- Abra o serviço pelo endereço conhecido. Não use o botão recebido para consultar conta, prêmio ou cobrança.
- Não reutilize senhas. Embora senhas não tenham sido expostas aqui, campanhas derivadas podem tentar capturá-las.
Uma cadeia de fornecedores amplia o impacto
A ARARA declarou que o ataque ao serviço de distribuição atingiu dezenas de milhões de endereços pertencentes a centenas de clientes corporativos. Outras empresas japonesas também comunicaram conjuntos relevantes. Esse tipo de concentração é eficiente para envio de campanhas, mas cria um alvo atraente: comprometer um fornecedor permite alcançar várias marcas e públicos sem atacar cada organização separadamente.
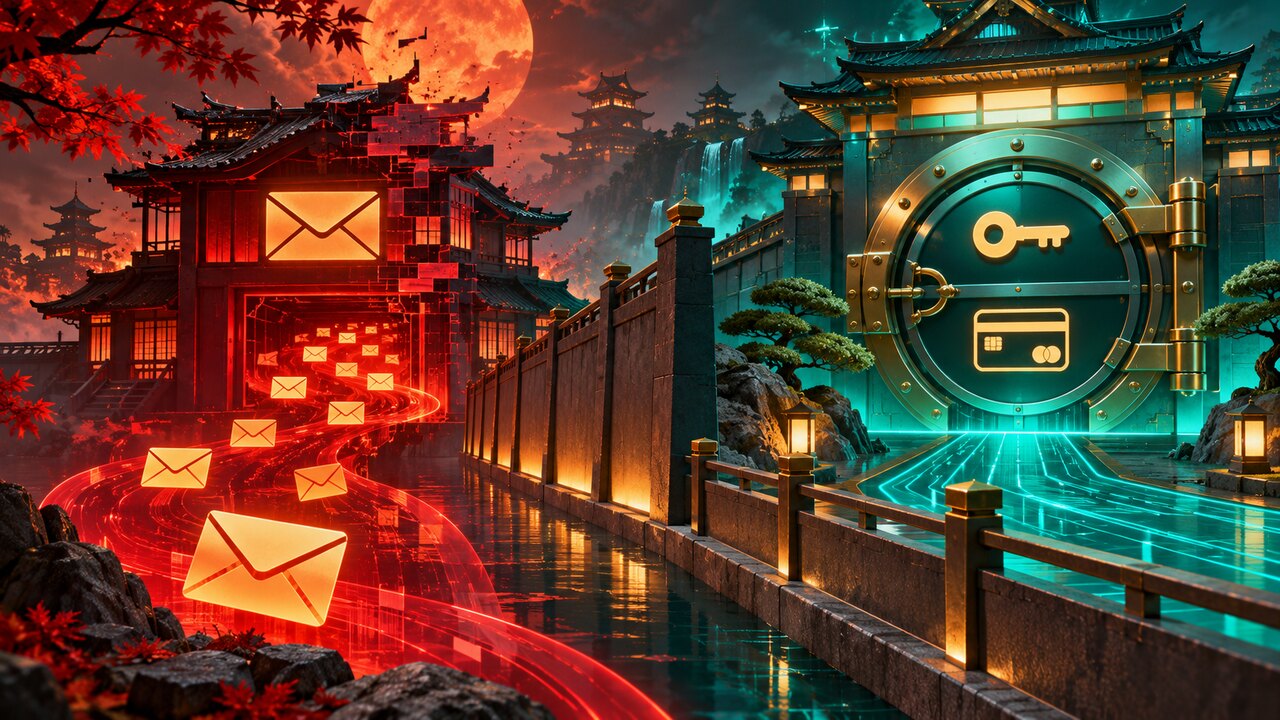
Para a SEGA, a responsabilidade não termina porque o servidor pertencia a terceiros. Contratar um serviço não terceiriza a obrigação de avaliar segurança, retenção, segregação de dados e resposta a incidentes. A própria separação do SEGA Account foi importante, pois evitou que a base central de usuários compartilhasse exatamente o mesmo caminho da newsletter. Arquitetura menos concentrada não elimina riscos, mas pode impedir que um incidente localizado vire uma queda de dominós.
Este caso não é o mesmo incidente dos arcades
A proximidade das datas pode provocar confusão com a interrupção da rede ALL.Net e de serviços Aime, também ligados ao ecossistema da SEGA. Os comunicados descrevem episódios diferentes: um envolve a plataforma terceirizada de e-mail da ARARA; o outro afetou infraestrutura de serviços conectados de arcades. Juntar os dois sem evidência produziria uma narrativa dramática e provavelmente errada.
A apuração da newsletter ainda precisa esclarecer quais eram as informações adicionais presentes nos 92.273 registros e por quanto tempo os invasores tiveram acesso. Até lá, a formulação correta é que houve exposição confirmada, com escopo parcial conhecido e investigação em andamento. “Dados adicionais” não deve ser transformado automaticamente em senha, documento ou cartão porque nenhuma dessas categorias foi confirmada — algumas foram expressamente excluídas.
O que usuários devem fazer agora
Quem recebe newsletters da SEGA deve prestar atenção redobrada a mensagens relacionadas à marca, sem entrar em pânico nem trocar credenciais aleatoriamente. Se uma mensagem pedir autenticação, o caminho seguro é abrir o site ou aplicativo oficial por conta própria. Ativar autenticação em duas etapas onde houver suporte e usar senhas exclusivas continua sendo uma defesa útil contra tentativas de captura, mesmo quando a senha original não participou do vazamento.
A SEGA prometeu atualizar o comunicado caso novos fatos relevantes sejam confirmados. Essa atualização será essencial para entender o conteúdo exato dos registros adicionais e eventuais sinais de abuso. A ausência de evidência de uso indevido até agora é uma informação positiva, não uma garantia eterna.
Newsletter não é senha, mas também não é lixo sem valor
A separação entre a lista de e-mails e o SEGA Account limitou um problema que poderia ser muito pior. Ainda assim, 2,2 milhões de endereços oferecem combustível para phishing direcionado, e a dimensão do incidente na ARARA mostra o risco de concentrar comunicação de centenas de empresas no mesmo fornecedor. O usuário não precisa abandonar sua conta; precisa desconfiar de mensagens que tentem transformar uma newsletter em porta de entrada. A SEGA agora deve esclarecer os 92 mil registros adicionais e demonstrar que sua supervisão de terceiros será mais rigorosa do que um formulário anual marcado como “conforme”.