Os ambientes de desenvolvimento integrado mais recentes do Cursor e Windsurf são vulneráveis a mais de 94 problemas de segurança conhecidos e corrigidos no navegador Chromium e no mecanismo JavaScript V8. Estima-se que 1,8 milhão de desenvolvedores, a base de usuários dos dois IDEs, estão expostos aos riscos. Esta exposição representa uma ameaça significativa para a comunidade de desenvolvimento, especialmente considerando a natureza crítica dos projetos que são desenvolvidos usando estas ferramentas.
Pesquisadores de segurança da Ox Security explicam que ambos os ambientes de desenvolvimento são construídos em software antigo que inclui versões desatualizadas do navegador Chromium de código aberto e do mecanismo V8 da Google. Eles dizem que o Cursor e Windsurf dependem de versões antigas do VS Code que incluem lançamentos antigos do framework Electron para construir aplicativos multiplataforma usando tecnologias web (HTML, CSS, JavaScript).
“Como o Electron incorpora Chromium e V8, isso significa que os IDEs dependem de mecanismos Chromium e V8 desatualizados, expondo-os a vulnerabilidades que já foram corrigidas em versões mais recentes”, dizem os pesquisadores em um relatório compartilhado com BleepingComputer. Esta dependência de componentes desatualizados cria uma superfície de ataque significativa que pode ser explorada por atacantes.
Análise Técnica das Vulnerabilidades
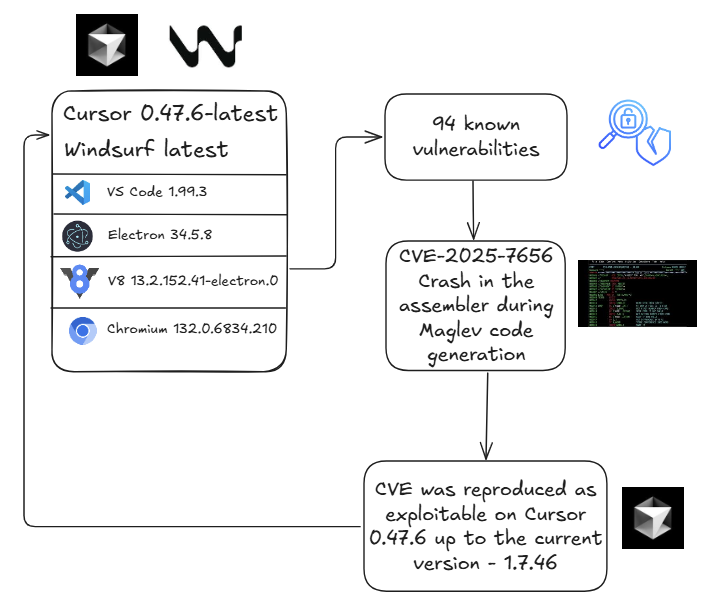
Os pesquisadores dizem que o Cursor e Windsurf são vulneráveis a pelo menos 94 vulnerabilidades presentes nas versões Chromium que eles usam. Apesar do problema de segurança ter sido divulgado responsavelmente desde 12 de outubro, os riscos ainda estão presentes, pois o Cursor considerou o relatório “fora de escopo” e o Windsurf não respondeu. Esta falta de resposta das empresas desenvolvedoras é particularmente preocupante, considerando a gravidade das vulnerabilidades envolvidas.

O Cursor e Windsurf são editores de código alimentados por IA bifurcados do Visual Studio Code. Eles integram modelos de linguagem grande (LLMs) para ajudar desenvolvedores a escrever software mais facilmente e rapidamente. Eles são distribuídos como aplicativos Electron, significando um runtime de aplicativo que empacota uma versão específica do Chromium para renderizar conteúdo web, e inclui o mecanismo JavaScript V8 do navegador no binário.
A versão específica do Electron fixa uma versão Chromium + V8, e se o fornecedor não a atualiza, falhas corrigidas em cada lançamento subsequente se tornam riscos exploráveis no IDE. Esta arquitetura de dependência cria uma situação onde os IDEs podem ficar significativamente desatualizados em relação às versões mais recentes e seguras do Chromium.
Demonstração de Exploração Prática
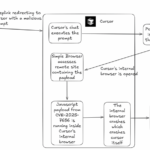
A Ox Security demonstrou que é possível explorar o overflow de inteiro JIT Maglev descrito no CVE-2025-7656 através de um deeplink, que executa o Cursor e injeta um prompt instruindo seu navegador a visitar uma URL remota hospedando uma carga útil de exploração. A página remota serve JavaScript que aciona a exploração CVE-2025-7656, causando negação de serviço ao travar o renderizador.
Nir Zadok e Moshe Siman Tov Bustan da Ox Security demonstraram suas descobertas direcionando o Cursor IDE com uma exploração para CVE-2025-7656, uma vulnerabilidade deoverflow de inteiro no mecanismo V8 do Google Chrome corrigida em 15 de julho. A exploração de prova de conceito causou o Cursor a entrar em uma condição de negação de serviço (crash), como mostrado no vídeo demonstrativo.

No entanto, a Ox Security observa que execução arbitrária de código também é possível em ataques do mundo real. Um adversário teria múltiplas opções para acionar a vulnerabilidade. Os pesquisadores dizem que um atacante poderia usar uma extensão maliciosa para acionar a exploração ou injetar o código de exploração em documentação e tutoriais.
Hackers também poderiam depender de ataques de phishing clássicos ou aproveitar repositórios envenenados plantando código malicioso em arquivos README que são visualizados no IDE.
Comparação com Visual Studio Code Atualizado
A Ox Security observa que a exploração não funciona no VS Code mais recente, que é regularmente atualizado e aborda todos os bugs conhecidos. Esta comparação destaca a importância de manter componentes de software atualizados, especialmente em ferramentas críticas como ambientes de desenvolvimento integrado.
Ao receber a exploração de prova de conceito, o Cursor dispensou o relatório dizendo que DoS auto-infligido está fora de escopo. Mas os pesquisadores observaram que esta postura ignora o potencial de exploração mais severo da falha, incluindo primitivos de corrupção de memória, ou mesmo o conjunto mais amplo de CVEs não corrigidos nos aplicativos Electron usados.
“Desde sua última atualização do Chromium em 21 de março de 2025 para a versão 0.47.9 desde que o Chromium 132.0.6834.210 saiu, pelo menos 94 CVEs conhecidos foram publicados. Nós apenas armamos um. A superfície de ataque é massiva”, explica a Ox Security. Esta declaração enfatiza a magnitude do problema e a necessidade de ação imediata das empresas desenvolvedoras.
Implicações para a Comunidade de Desenvolvimento
O fato de que 1,8 milhão de desenvolvedores estão potencialmente expostos a estas vulnerabilidades representa uma ameaça significativa para a comunidade de desenvolvimento como um todo. Os ambientes de desenvolvimento integrado são ferramentas críticas que os desenvolvedores usam diariamente, e qualquer vulnerabilidade nestas ferramentas pode comprometer não apenas o ambiente de desenvolvimento, mas também os projetos que estão sendo desenvolvidos.
A natureza dos ataques possíveis, incluindo injeção de código através de documentação e tutoriais, é particularmente preocupante porque os desenvolvedores frequentemente confiam em recursos externos durante o processo de desenvolvimento. Esta confiança pode ser explorada por atacantes que plantam código malicioso em recursos aparentemente legítimos.
A falta de resposta adequada das empresas desenvolvedoras ao relatório de segurança responsável é igualmente preocupante. Esta falta de ação sugere que as empresas podem não estar priorizando adequadamente a segurança de seus produtos, o que é inaceitável para ferramentas críticas como ambientes de desenvolvimento.