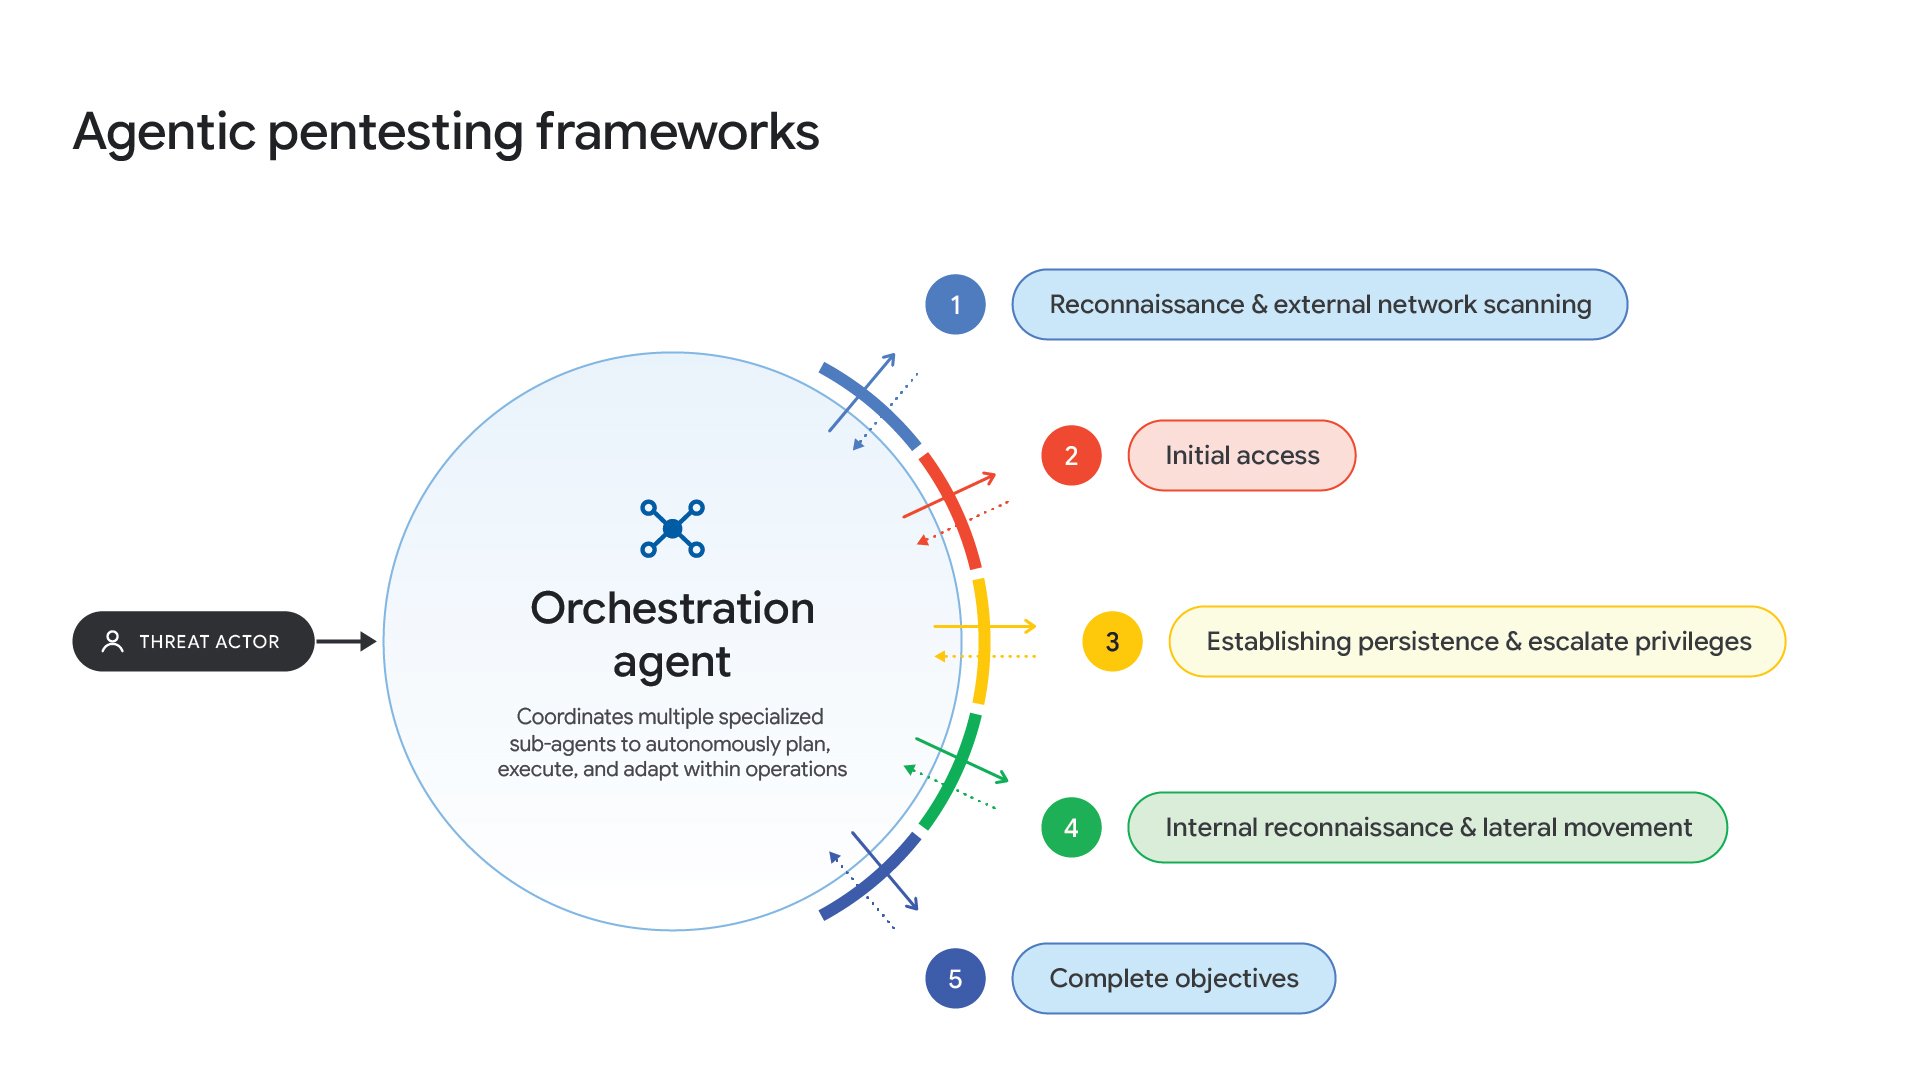
O Google Threat Intelligence Group afirma ter observado agentes de IA sendo usados para automatizar fases de ataques reais, incluindo pesquisa e exploração de vulnerabilidades. A atualização publicada em 16 de novembro descreve grupos que migraram de prompts isolados para frameworks capazes de coordenar tarefas em sequência.
O que o Google observou
O Google Threat Intelligence Group descreve o uso de sistemas com vários agentes para automatizar partes de operações maliciosas já observadas. O efeito mais imediato para as equipes defensoras é a velocidade: serviços expostos com correções disponíveis permanecem na janela de risco enquanto a implantação estiver pendente.
O relatório também aponta a importância de sinais comportamentais. Uma sequência de eventos de identificação, rede e sistema pode ser mais informativa que um alerta isolado, especialmente quando atividades parecidas acontecem em vários ambientes.
Velocidade com rastros
O Google avalia que essas ferramentas comprimem o tempo entre etapas e ajudam a ampliar operações. Mas a automação pode produzir tráfego forense, identificadores conhecidos e rastros de código. Isso oferece oportunidades de detecção. Os agentes aumentam velocidade, porém não tornam a operação invisível nem garantem que a exploração funcione.
O relatório descreve uso por atores com diferentes motivações e ressalta que as capacidades seguem evoluindo. Uma estrutura automatizada pode executar tarefas em escala, mas ainda depende de infraestrutura, alvos vulneráveis e objetivos definidos por seus operadores.
O que muda para equipes de segurança
O tempo de resposta a patches ganha ainda mais peso. Organizações devem priorizar sistemas expostos, revisar telemetria e reduzir credenciais com privilégios excessivos. O Google afirma ter criado regras comportamentais para detectar ferramentas específicas e menciona guias de hardening da Mandiant.
Isso não exige pânico nem uma compra imediata de ferramentas anunciadas como “IA contra IA”. Gestão de ativos, correções, autenticação forte e monitoramento continuam sendo a base. A diferença está na pressão para executar essas práticas com menos atraso.
Veredicto GeekZilla
A notícia é relevante porque o Google descreve uso operacional, não apenas experimentos de laboratório. O risco imediato está em ataques mais rápidos contra falhas que já têm correção. IA não elimina a necessidade de defesa básica, mas reduz o tempo disponível para fazê-la bem.