- O que a execução especulativa tem a ver com segurança
- Como uma mitigação pode ser selecionada incorretamente
- Por que o kernel trata processadores de forma diferente
- O preço de proteger sem compreender
- O que administradores devem observar
- Segurança depende de camadas e evidências
- O que observar daqui para frente
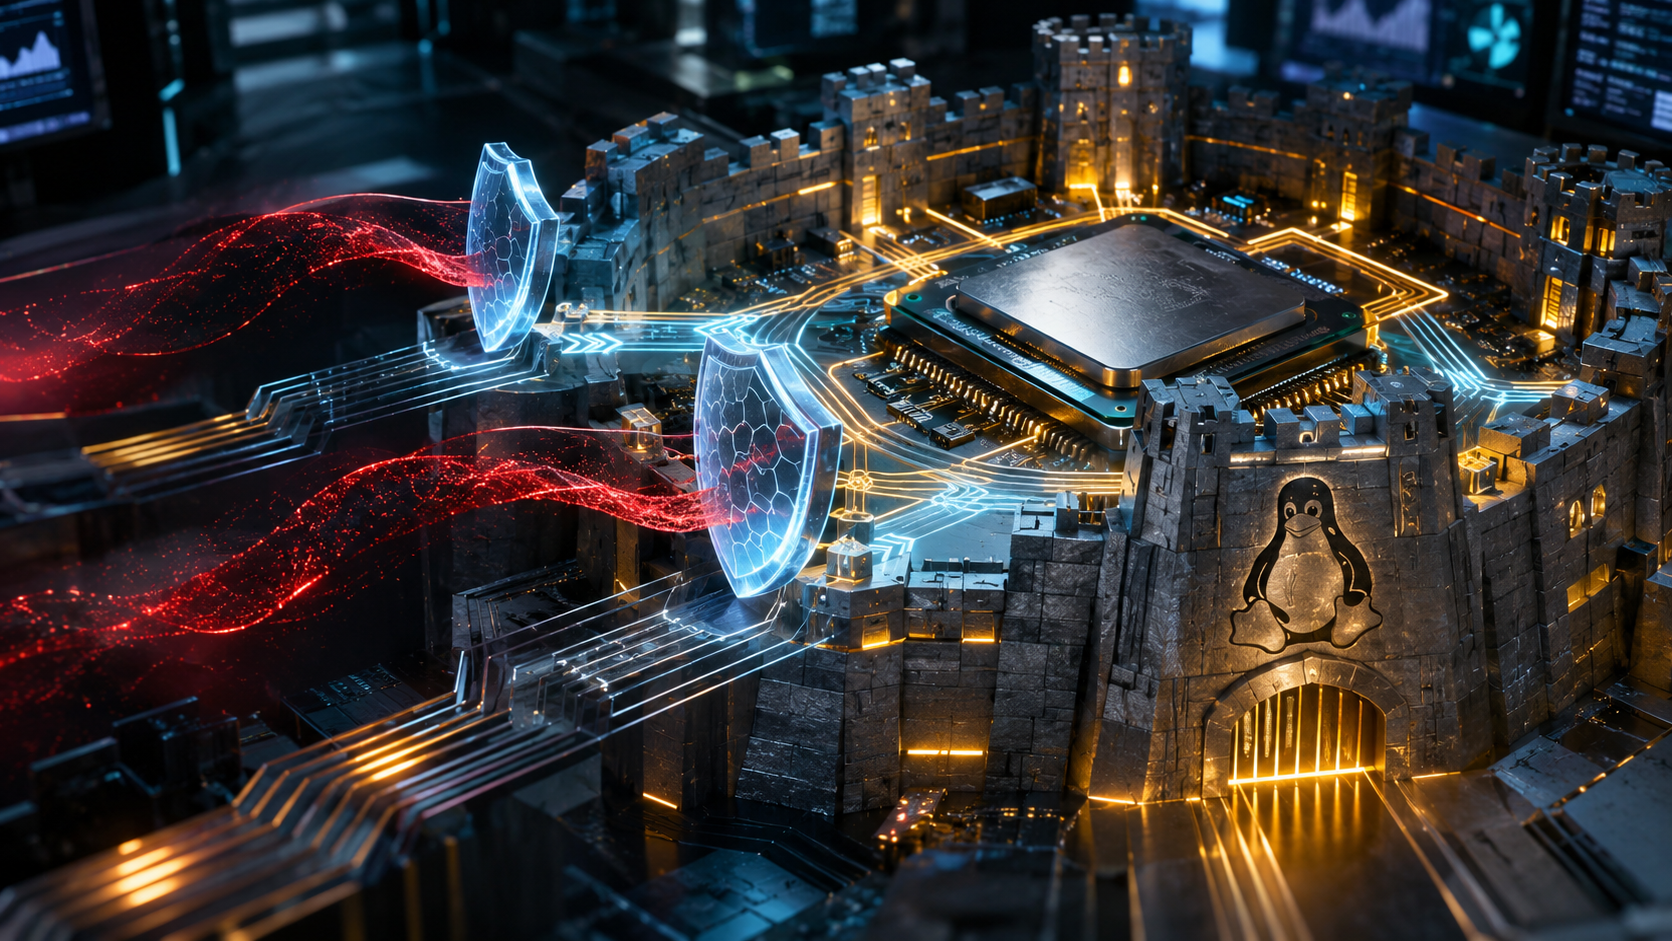
Mitigações contra ataques de execução especulativa estão entre as partes menos visíveis e mais delicadas do kernel Linux. A pauta recente sobre BHI chama atenção para um detalhe essencial: não basta ativar uma proteção; o sistema precisa escolher a proteção adequada para o processador e o cenário.
BHI, sigla de Branch History Injection, pertence à família de ataques relacionados à predição de desvios e execução especulativa. O debate aqui envolve a seleção de mitigações no Linux, não a confirmação de um ataque em andamento contra computadores de usuários.
Há uma tentação recorrente no noticiário tecnológico: transformar cada número, correção ou demonstração em uma revolução. Só que a história costuma ser mais interessante quando examinamos as engrenagens, as limitações e o que efetivamente muda para pessoas reais. É por isso que vale observar esta pauta com calma, sem exagerar promessas nem esconder o mérito técnico envolvido.
O que a execução especulativa tem a ver com segurança
Processadores modernos tentam antecipar caminhos de execução para ganhar velocidade. A arquitetura procura descartar resultados que não deveriam se tornar definitivos, mas determinados efeitos indiretos podem criar canais laterais exploráveis.
É importante separar os dados verificáveis da interpretação. A tecnologia não funciona por números isolados: contexto, arquitetura e condições de operação fazem toda a diferença para compreender o impacto da novidade.
Como uma mitigação pode ser selecionada incorretamente
O kernel precisa combinar informações sobre o modelo da CPU, recursos de microcódigo e políticas de mitigação. Uma decisão inadequada pode aplicar um mecanismo insuficiente ou escolher uma alternativa desnecessariamente custosa para aquele ambiente.
Para quem acompanha esse universo, a questão mais interessante não é apenas o anúncio. É entender quais escolhas foram feitas, quais problemas permanecem e por que uma solução aparentemente simples pode exigir anos de trabalho especializado.
Por que o kernel trata processadores de forma diferente
Não existe um único perfil de hardware chamado simplesmente PC com Linux. Servidores, estações de trabalho e máquinas virtuais podem expor características diferentes, e atualizações de firmware alteram o conjunto de recursos disponível.
Existe também um efeito prático sobre a experiência de quem usa a tecnologia. Nem sempre ele aparece imediatamente, mas decisões tomadas nos bastidores acabam determinando estabilidade, facilidade de uso e confiança no produto.
O preço de proteger sem compreender
Medidas de segurança podem afetar desempenho em cargas específicas. Isso não significa que devam ser desligadas indiscriminadamente: o trabalho de engenharia é encontrar proteção efetiva com impacto proporcional ao risco.
A comparação com alternativas ajuda a evitar conclusões apressadas. Cenários diferentes pedem compromissos diferentes, e o que funciona em um laboratório, projeto independente ou operação específica não deve virar promessa universal.
O que administradores devem observar
O caminho prudente é acompanhar atualizações do kernel e do fornecedor da distribuição, ler avisos de segurança e avaliar o estado das mitigações oferecido pelo sistema. Ajustes manuais em parâmetros de inicialização exigem conhecimento do hardware.
Outro ponto é a diferença entre uma mudança anunciada e uma mudança distribuída. Versões, equipamentos e configurações variam, portanto convém acompanhar documentação e testes antes de extrapolar resultados.
Segurança depende de camadas e evidências
A correção de uma lógica de seleção reforça um princípio básico: segurança não é um selo permanente. Ela precisa ser testada, revisada e atualizada conforme novas evidências surgem sobre processadores e mecanismos de ataque.
Esse é o tipo de assunto que merece cobertura contínua, não uma manchete isolada. Conforme os responsáveis detalharem implementação, cronograma e limitações, será possível avaliar o alcance real da evolução.
O destaque aqui é a engenharia por trás da notícia. A correção de uma lógica de seleção reforça um princípio básico: segurança não é um selo permanente. Ela precisa ser testada, revisada e atualizada conforme novas evidências surgem sobre processadores e mecanismos de ataque. O avanço merece atenção, mas não dispensa leitura crítica dos números, das condições e do estágio de desenvolvimento.
Nosso veredicto: uma pauta relevante para quem gosta de entender o que existe além da propaganda. O valor está no que a tecnologia efetivamente entrega, não no tamanho da promessa.
O que observar daqui para frente
Para administradores de sistemas, vale distinguir uma vulnerabilidade, uma mitigação e uma correção no código que seleciona essa mitigação. Esses três elementos não são intercambiáveis. Um aviso técnico pode indicar que determinada combinação de processador e software precisa de atenção, sem significar que qualquer máquina Linux esteja exposta da mesma forma. Também é importante evitar testes improvisados em produção: alterações de inicialização, firmware ou kernel devem passar por avaliação de compatibilidade e plano de reversão. A melhor resposta é informada, proporcional e documentada, não motivada pelo susto de uma manchete.