Quando a atualização de segurança se torna a porta de entrada
O canal do cPGuard foi comprometido e distribuiu um script malicioso. A atualização corrigida é parte da resposta; credenciais expostas exigem atenção separada.
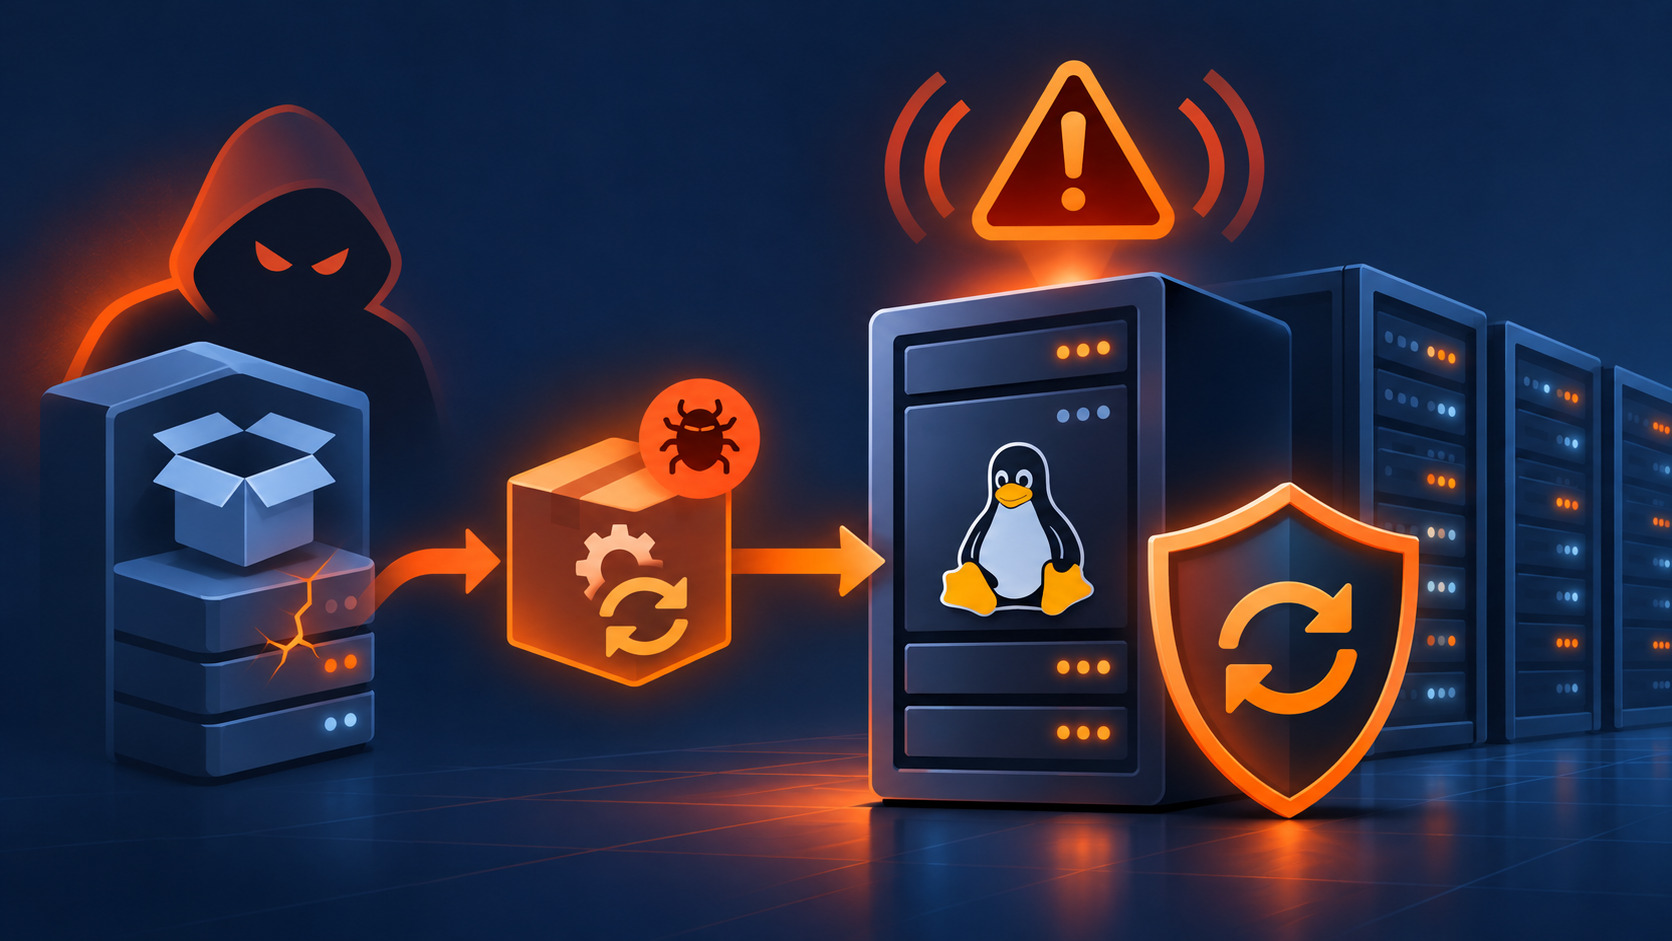
O canal de atualização do cPGuard, ferramenta de segurança usada em servidores Linux, foi comprometido para distribuir um script malicioso e instalar uma porta de entrada, informou a desenvolvedora OpsShield. O ataque começou em 2 de novembro de 2026, às 02h06 UTC, e atingiu o canal utilizado pelas versões 5.88.12 a 5.88.19, segundo o comunicado.
O caso é especialmente preocupante para empresas de hospedagem e administradores: a distribuição aproveitou uma função que deveria manter a proteção atualizada. A fornecedora orientou clientes a atualizar o cPGuard para a versão 5.88.25 ou posterior e tratar credenciais potencialmente expostas. Atualizar o software não desfaz, por si só, o uso de informações que já tenham sido copiadas.
Uma atualização legítima, um conteúdo adulterado
- Acesso: credenciais comprometidas permitiram acesso à infraestrutura de distribuição da OpsShield; a origem dessas credenciais ainda não estava esclarecida.
- Distribuição: o invasor colocou um script no canal de atualizações usado pelo cPGuard.
- Coleta: servidores que receberam e executaram o conteúdo puderam ter dados sensíveis copiados.
- Resposta: a empresa interrompeu a distribuição e disponibilizou uma versão corrigida.
O que foi exposto?
O script procurava informações como hashes de senhas do Linux, configurações administrativas de bancos MySQL ou MariaDB, histórico do shell de root e arquivos associados a chaves SSH e hosts conhecidos. São categorias sensíveis porque podem ajudar um atacante a manter ou ampliar acesso a outros sistemas.
A existência de um arquivo na lista procurada não significa que cada servidor tenha perdido exatamente os mesmos dados. A investigação ainda não havia estabelecido o conteúdo específico coletado em cada máquina. A empresa relatou evidências de coleta em sistemas afetados e informou que quase três mil servidores foram impactados.
Os dados foram enviados por um caminho ligado à infraestrutura de licenciamento da fornecedora por meio de uma conta comprometida, segundo a apuração. É um exemplo de ataque à cadeia de fornecimento: em vez de abordar apenas o administrador final, o invasor interfere em um componente que muitos clientes confiam para receber atualizações.
Por que isso afeta hospedagens
O cPGuard é usado para proteção de servidores web e pode operar em ambientes com painéis como cPanel, DirectAdmin e Plesk. Um servidor de hospedagem pode concentrar aplicações, bancos, contas e chaves de diversos clientes. Por isso, a avaliação precisa considerar a arquitetura real de cada ambiente, não apenas a versão mostrada no painel.
A OpsShield informou que interrompeu a distribuição maliciosa em menos de 12 horas. A empresa também observou que a frequência das verificações de atualização pode significar que nem todos os servidores no período receberam e executaram o script. Isso é uma possibilidade a investigar; não é garantia de que uma instalação específica esteja limpa.
Servidor afetado
Identificar versões, registros e sinais de execução durante a janela indicada.
Credenciais
Investigar senhas, chaves e segredos que o servidor tinha acesso para usar.
Serviços ligados
Avaliar bancos, painéis, provedores de nuvem e outros sistemas alcançáveis.
Atualizar é necessário, mas não encerra a investigação
Segundo a fornecedora, a atualização corrigida remove a porta de entrada e arquivos preparados pelo ataque. Ainda assim, um segredo copiado continua sendo válido até ser revogado ou alterado. Por isso, o plano de resposta precisa abranger senhas, credenciais de banco, segredos de nuvem e chaves SSH conforme a exposição identificada.
Essa troca deve ser planejada para o ambiente. Revogar uma chave que mantém o único acesso remoto ou alterar uma credencial sem atualizar as aplicações dependentes pode interromper serviços. Antes de qualquer mudança sensível, identifique dependências, assegure um caminho de recuperação e preserve registros úteis para a investigação.
Também é importante consultar o aviso atualizado da fornecedora e as orientações do provedor de hospedagem. O incidente pode evoluir à medida que novos dados forem confirmados. Se houver suspeita concreta de comprometimento, uma equipe de resposta pode ajudar a avaliar persistência, acesso posterior e necessidade de reconstrução a partir de uma base confiável.
Roteiro de resposta para o administrador
A correção do produto e a resposta a segredos potencialmente expostos são etapas complementares.
- 01
Identificar
Verifique se o ambiente recebeu versões afetadas e preserve os registros necessários.
- 02
Conter
Aplique a versão corrigida segundo o fornecedor e mantenha um caminho de recuperação.
- 03
Revogar
Planeje a troca de senhas, chaves e segredos potencialmente acessados.
- 04
Investigar
Avalie persistência, sistemas conectados e necessidade de reconstrução.
A lição incômoda da cadeia de software
Atualizações automáticas reduzem o tempo durante o qual falhas conhecidas permanecem abertas. Mas elas também estabelecem uma relação de confiança com a infraestrutura que entrega o pacote. Quando essa infraestrutura é comprometida, a mesma automação pode espalhar um problema em vez de corrigi-lo.
Isso não significa desligar indiscriminadamente todas as atualizações. A resposta mais útil envolve inventário, monitoramento, acesso mínimo, backups testados e procedimentos para identificar o que mudou. Em segurança, confiar em uma ferramenta é necessário; presumir que ela nunca precisará ser investigada é outra história.