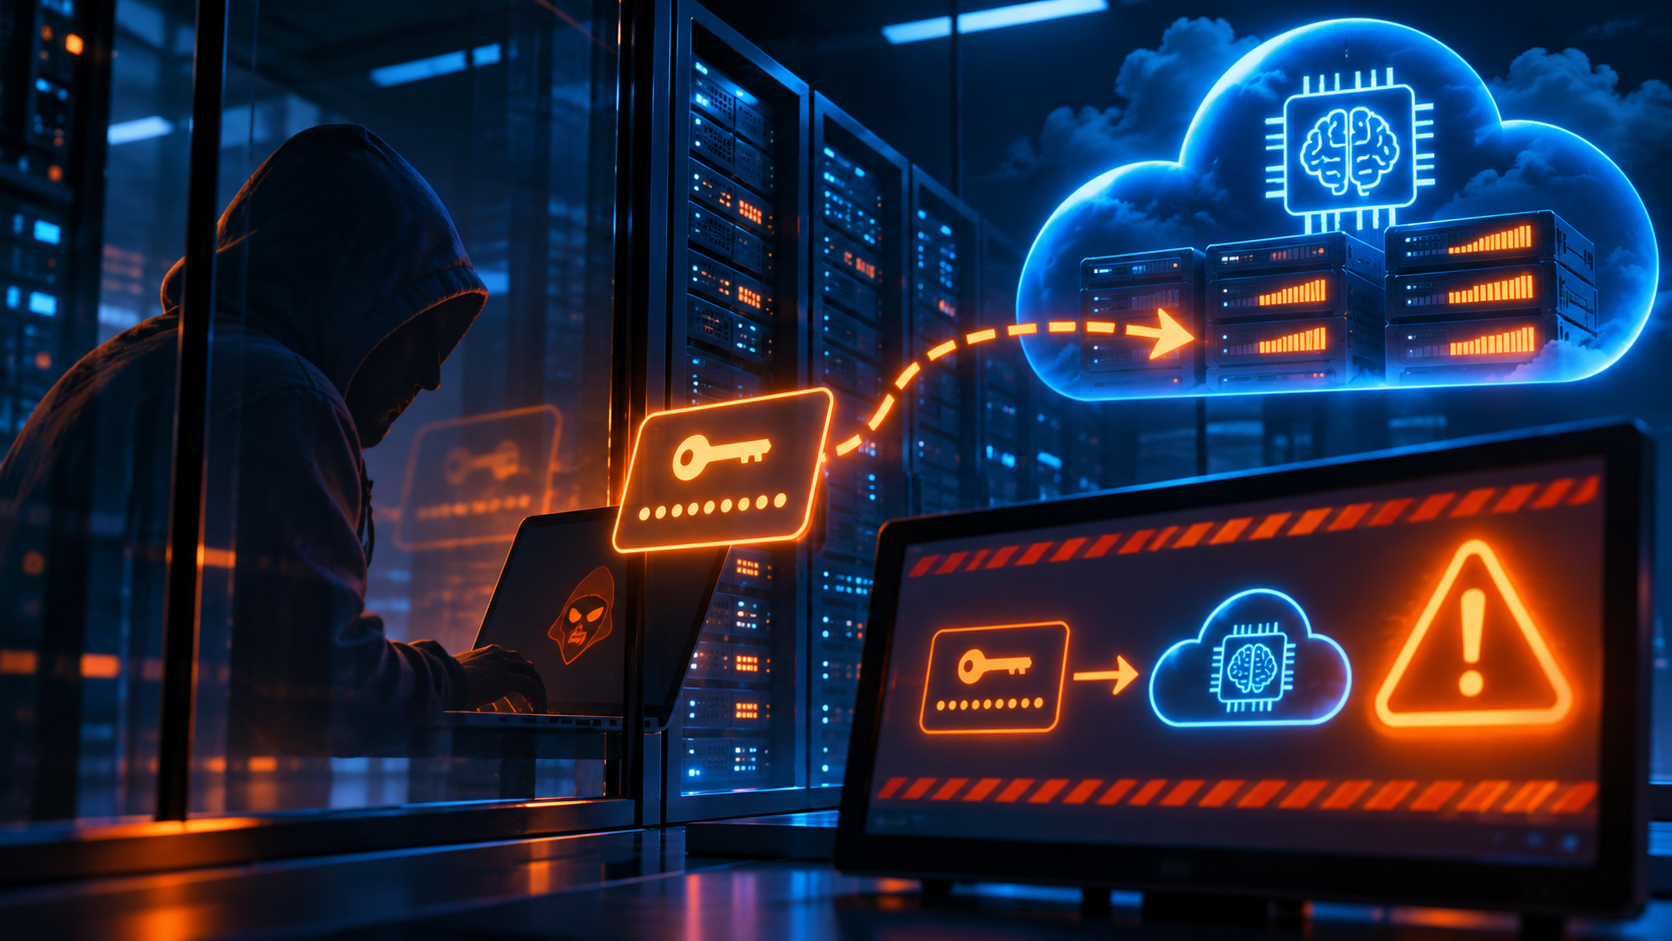
Uma chave exposta pode abrir uma conta sem limite
Entenda como o acesso roubado vira consumo de modelos e por que a cobrança chega ao titular.
Quando a conta da IA vai parar nas mãos erradas
Uma chave de acesso exposta pode transformar uma conta de inteligência artificial em uma fonte de lucro para criminosos — e deixar a empresa dona do ambiente com uma fatura enorme. Em relatório divulgado em 2 de novembro, pesquisadores do Google Threat Intelligence Group e da Mandiant descreveram incidentes de LLMjacking que ultrapassaram US$ 100 mil em cobranças em um único dia. Em algumas organizações, os custos acumulados chegaram a US$ 1 milhão antes da revogação do acesso.
Os valores não representam o prejuízo de todo usuário de IA nem indicam que uma plataforma específica tenha sido invadida em todos os casos. São exemplos observados pelos pesquisadores em diferentes ambientes de nuvem e provedores de modelos. O alerta é sobre o uso não autorizado de infraestrutura paga depois que credenciais ou serviços ficam expostos.
Segundo o relatório, os casos investigados em 2026 atingiram organizações de setores como tecnologia, varejo, finanças e transporte, em regiões que incluem a América do Sul. Isso faz da ameaça um assunto relevante também para equipes brasileiras que integram modelos de IA a aplicações e sistemas internos.
O que é LLMjacking?
LLM é a sigla em inglês para modelo de linguagem de grande porte. Já o termo LLMjacking descreve o sequestro de acesso a esses modelos: alguém usa recursos de IA ou credenciais de outra organização sem autorização, transferindo a cobrança para a vítima. A comparação com cryptojacking ajuda a entender a lógica.
No cryptojacking, invasores exploram máquinas alheias para mineração de criptomoedas. No LLMjacking, o alvo é a capacidade de processamento ou o acesso pago aos modelos. O Google observa que cobranças podem crescer rapidamente em poucas horas, dependendo da quantidade e do custo das requisições.
O invasor não precisa necessariamente conversar com o chatbot visível ao usuário final. O relatório descreve ataques direcionados a serviços e interfaces de programação, os chamados endpoints e APIs, além do uso de credenciais de nuvem e tokens de sessão obtidos indevidamente.
Da exposição à fatura
- 1
Credencial exposta
Uma chave, token de sessão ou identidade de nuvem cai em mãos indevidas.
- 2
Acesso ao modelo
O invasor usa a permissão roubada ou um serviço acessível sem proteção.
- 3
Uso e revenda
Requisições podem ser executadas diretamente ou roteadas por intermediários.
- 4
Cobrança à vítima
O consumo aparece no ambiente do titular até o acesso ser interrompido.
Da chave exposta à cobrança
Uma API permite que um aplicativo envie pedidos a um serviço de IA. Para identificar quem está usando e quem paga a conta, normalmente existe uma credencial. Quando uma chave aparece em um repositório público, em um arquivo de configuração exposto ou em um ambiente comprometido, ela pode abrir uma porta para solicitações que parecem vir do cliente legítimo.
Os investigadores apontam que tokens e credenciais de nuvem roubados ou expostos foram vetores importantes nos incidentes analisados. O invasor pode usar o acesso existente ou ampliar permissões quando encontra uma configuração vulnerável. Em outros cenários, serviços de modelos acessíveis sem proteção adequada ficam diretamente expostos à internet.
O ecossistema inclui intermediários que agregam e revendem acesso não autorizado por meio de serviços de roteamento, descritos no relatório como mixers de LLM. Assim, um cliente de um mercado clandestino pode consumir modelos enquanto a cobrança chega à organização comprometida. A divisão de tarefas dificulta a investigação: quem obtém a credencial não é necessariamente a mesma pessoa que opera o serviço de revenda.
em um único dia em alguns casos investigados; em organizações afetadas, o acumulado chegou a US$ 1 milhão.
O que merece atenção
- Chamadas em horários ou volumes incomuns.
- Modelos e projetos que a equipe não utiliza.
- Origens desconhecidas e custos que sobem sem explicação.
Um sinal isolado não comprova invasão: investigue os registros e o contexto de uso.
Sinais para investigar
Um pico incomum no volume de chamadas é um primeiro indício útil, principalmente quando não coincide com uma campanha, atualização de produto ou mudança conhecida de demanda. A análise também pode procurar horários inesperados, novos endereços de origem, modelos que a equipe não utiliza e aumento súbito dos custos por projeto ou credencial. Esses sinais exigem contexto.
Uma campanha legítima pode provocar crescimento de uso, e uma cobrança alta isolada não prova comprometimento. A equipe precisa correlacionar consumo, registros de autenticação, permissões e alterações no ambiente antes de concluir o que aconteceu. Limites de gasto e alertas ajudam a reduzir o tempo entre abuso e detecção, mas não substituem controle de acesso.
É importante saber quais limites realmente interrompem requisições e quais apenas enviam avisos, pois esse comportamento varia conforme o serviço e a configuração.
Como quebrar a cadeia do LLMjacking
Não espere a fatura chegar: combine controle de acesso, acompanhamento de consumo e uma resposta preparada para credenciais expostas.
Feche as portas de entrada
- Catalogue as chaves, identidades de serviço e aplicativos que acessam modelos de IA.
- Guarde segredos em um cofre; remova chaves do código público e do navegador.
- Limite permissões e proteja endpoints expostos com autenticação e controles de rede.
Objetivo: reduzir o número de caminhos que permitem uso não autorizado.
Encontre o consumo anormal
- Acompanhe chamadas por projeto, identidade, modelo e horário.
- Configure alertas de gasto e investigue origens ou picos fora do padrão conhecido.
- Confira se cada limite bloqueia o consumo ou apenas envia um aviso.
Objetivo: detectar o desvio cedo e limitar o tempo de exposição.
Interrompa e investigue
- Revogue ou rotacione a credencial afetada, coordenando a troca com as aplicações.
- Preserve registros de autenticação, requisições e cobrança para a análise.
- Revise sessões, permissões e outros segredos que possam ter sido acessados.
Objetivo: interromper o abuso e descobrir sua extensão.
Como reduzir a exposição
A primeira medida é mapear onde estão as chaves, quais aplicações as utilizam e quais permissões cada identidade possui. Credenciais devem ficar fora de repositórios públicos e do código distribuído ao navegador. Cofres de segredos, permissões mínimas e credenciais de curta duração, quando disponíveis, reduzem a superfície de exposição.
Também vale revisar serviços de modelos hospedados pela própria organização: uma interface acessível à internet sem autenticação pode permitir consumo não autorizado mesmo sem uma chave de API tradicional. Restrinja a rede, exija autenticação e monitore o uso de acordo com a arquitetura do ambiente. Se houver suspeita concreta de exposição, revogue ou rotacione as credenciais afetadas, preserve registros e investigue permissões, sessões e custos.
A resposta precisa considerar a possibilidade de outras credenciais terem sido acessadas no mesmo incidente. Em ambientes de produção, a troca deve ser coordenada com as aplicações para não interromper serviços desnecessariamente.