Uma cópia adulterada de uma extensão associada ao Claude Code foi disponibilizada por algumas horas no marketplace do editor Cursor em 29 de outubro de 2026. A Microsoft publicou no dia seguinte uma análise técnica revelando que o pacote malicioso tentava preparar acesso remoto persistente por SSH nas máquinas dos desenvolvedores. O caso ilustra um problema que vai além da inteligência artificial: ferramentas usadas para escrever e revisar código operam frequentemente em computadores com acesso a repositórios, credenciais e ambientes sensíveis. Uma extensão que parece legítima pode se tornar uma porta de entrada antes mesmo de o desenvolvedor perceber qualquer comportamento estranho.
A distinção sobre o escopo do incidente é essencial. Segundo a investigação publicada pela Microsoft, as versões adulteradas 2.1.312 e 2.1.313 da extensão anthropic.claude-code circularam pelo marketplace do Cursor por um intervalo limitado. O fornecedor informou uma janela aproximada entre 2h27 e 13h35 no fuso do Pacífico. A Microsoft afirmou que os pacotes não foram distribuídos pela Visual Studio Marketplace nem pelo pacote oficial da ferramenta no npm; a Anthropic informou que seus próprios sistemas não foram comprometidos nem desenvolveram a extensão maliciosa. Portanto, seria incorreto anunciar que todo usuário de Claude Code ou de VS Code recebeu esse malware.
Como uma extensão aparentemente normal vira um acesso remoto
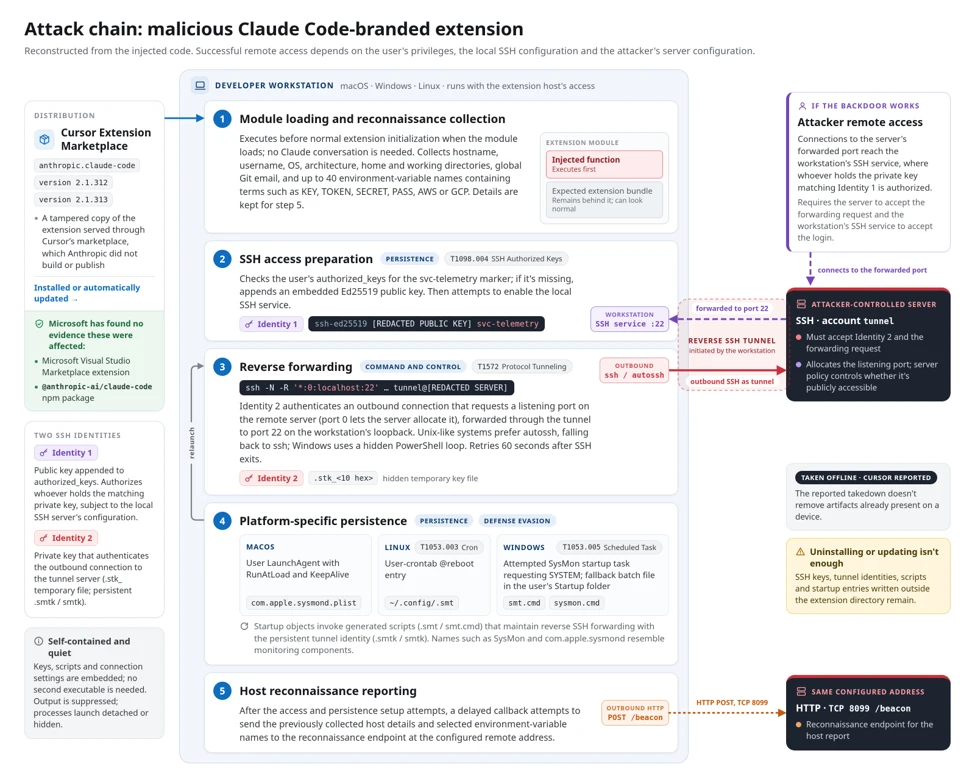
A investigação identificou código JavaScript injetado que era executado durante o carregamento da extensão, antes de sua inicialização esperada. O componente coletava informações sobre o computador e tentava configurar uma chave de autorização SSH, ativar o serviço correspondente e estabelecer uma conexão de saída com infraestrutura controlada pelo atacante. A ideia do túnel reverso é particularmente relevante: em vez de depender de uma porta aberta publicamente na máquina da vítima, o programa inicia uma comunicação de dentro para fora e tenta encaminhar por ela conexões de acesso remoto. Isso permite contornar algumas suposições ingênuas sobre bloqueios de entrada na rede.
O código também buscava persistência em diferentes sistemas operacionais. Em macOS, apareciam tentativas de criar um LaunchAgent associado a scripts locais; em Linux, uma entrada de inicialização no crontab do usuário; em Windows, tarefas agendadas e alternativas de execução no login. O uso de nomes parecidos com serviços legítimos dificultava uma inspeção superficial. Contudo, nem toda execução levou necessariamente à tomada de controle: permissões, configuração do serviço SSH, disponibilidade do servidor remoto e erros específicos podiam impedir etapas. A Microsoft alerta que o artefato podia deixar chaves e arquivos de persistência mesmo quando a conexão final falhava. A existência de um arquivo suspeito é um sinal a investigar, não uma prova automática de sessão remota bem-sucedida.
O que um desenvolvedor precisa verificar
O primeiro passo é identificar o canal de origem e a versão da extensão instalada na janela de exposição. Não basta procurar o nome Claude Code; extensões autênticas e cópias de outros marketplaces não devem ser confundidas. Equipes precisam consultar registros de instalação ou atualização automática, preservar evidências e correlacionar processos suspeitos, tráfego de rede e alterações em arquivos de autenticação. A Microsoft divulgou orientações de caça a ameaças e artefatos específicos, mas também destacou que detecções isoladas precisam ser interpretadas dentro de um contexto. Um processo SSH em execução é normal em muitas estações de desenvolvimento; a questão é descobrir quem o iniciou e para onde está se conectando.
A remoção da extensão comprometida é necessária, mas pode ser insuficiente se ela já modificou o sistema. Arquivos de inicialização, chaves de acesso e scripts instalados fora da pasta da extensão exigem investigação separada. A resposta adequada deve ocorrer a partir de um equipamento confiável quando há indícios de comprometimento, com revogação de sessões e rotação seletiva de credenciais expostas. Se um token de acesso a repositórios ou infraestrutura de produção esteve disponível no dispositivo, a avaliação não pode terminar na estação local. A cadeia de confiança alcança qualquer serviço que aquele computador tinha autorização para administrar.
O custo escondido dos ecossistemas de extensões
Editores extensíveis são poderosos porque permitem adaptar fluxos de desenvolvimento com pouco esforço. O mesmo modelo de distribuição, entretanto, cria dependência de publicadores, marketplaces, mecanismos de atualização automática e assinaturas de pacotes. Um ataque que dura poucas horas pode atingir milhares de instalações caso o software seja muito popular e as atualizações ocorram sem revisão. O cenário recomenda controles simples: lista de extensões aprovadas, validação da procedência, atraso controlado para atualizações recém-publicadas quando o risco justificar e inventário dos ambientes com acesso privilegiado. Não se trata de abandonar extensões ou ferramentas de IA, e sim de dar a elas o mesmo nível de governança aplicado a outras dependências de software.
O episódio também mostra a importância de comunicação precisa. A marca Anthropic aparecia no nome da extensão adulterada, mas isso não estabelece comprometimento da empresa; o marketplace Cursor foi o canal relatado; o estudo da Microsoft reconstruiu tentativas maliciosas, sem afirmar que cada máquina infectada foi acessada com sucesso. Essas diferenças podem parecer detalhes, porém determinam quem precisa agir imediatamente e evitam pânico desnecessário entre usuários de ferramentas não afetadas. Em segurança, uma manchete imprecisa pode atrapalhar tanto quanto uma recomendação técnica mal formulada.