Hoje não é um bom dia para o LinkedIn. Depois de relatos de que o seu app para iOS potencialmente violava a privacidade dos usuários ao enviar entradas de calendária em detalhes para os servidores do serviço aparece outro relato de que 6.46 milhões de senhas encriptadas da rede social vazaram online.
Um usuário de um forum Russo de Hacking afirma que ele conseguiu acesso aos servidores do LinkedIn, e fez upload de 6,458,020 senhas encriptadas ( mas sem nomes de usuário ) como prova.
As senhas estão encriptadas com a função SHA-1, utilizadas no SSL e TLS e geralmente consideradas relativamente seguras, mas não infaléveis, infelizmente também parece que as senhas são armazenadas como hashes sem a técnica “salted”, onde bits aleatórios são utilizados para gerar uma função que funciona em uma direção apenas dificultando a sua quebra, portanto as senhas são vulneravéis a ataques usando as famosas tabelas “rainbow” que facilitam o processo de quebra de senhas.
Em termos simples isto significa que um cracker pode ser capaz de quebra muitas das senhas utilizando recursos simples e em um espaço de tempo relativamente curto.
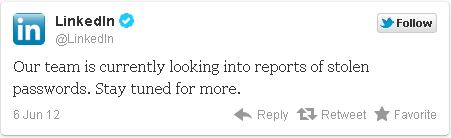
Apesar de existir a possibilidade da coleção de senhas não ser genína, alguns relatos no Twitter dão credibilidade a história. O próprio LinkedIn disse no Twitter que esta verificando o problema.
Se você é um usuário do LinkedIn, recomendamos que você troque a sua senha agora mesmo, e se você utiliza a mesma senha em outros serviços online troca também a senha destes serviços ou os serviços que você utiliza podem ser comprometidos.