Milhões de servidores MySQL foram recentemente descobertos com uma falha de configuração que os expõe publicamente à Internet, pesquisadores descobriram.
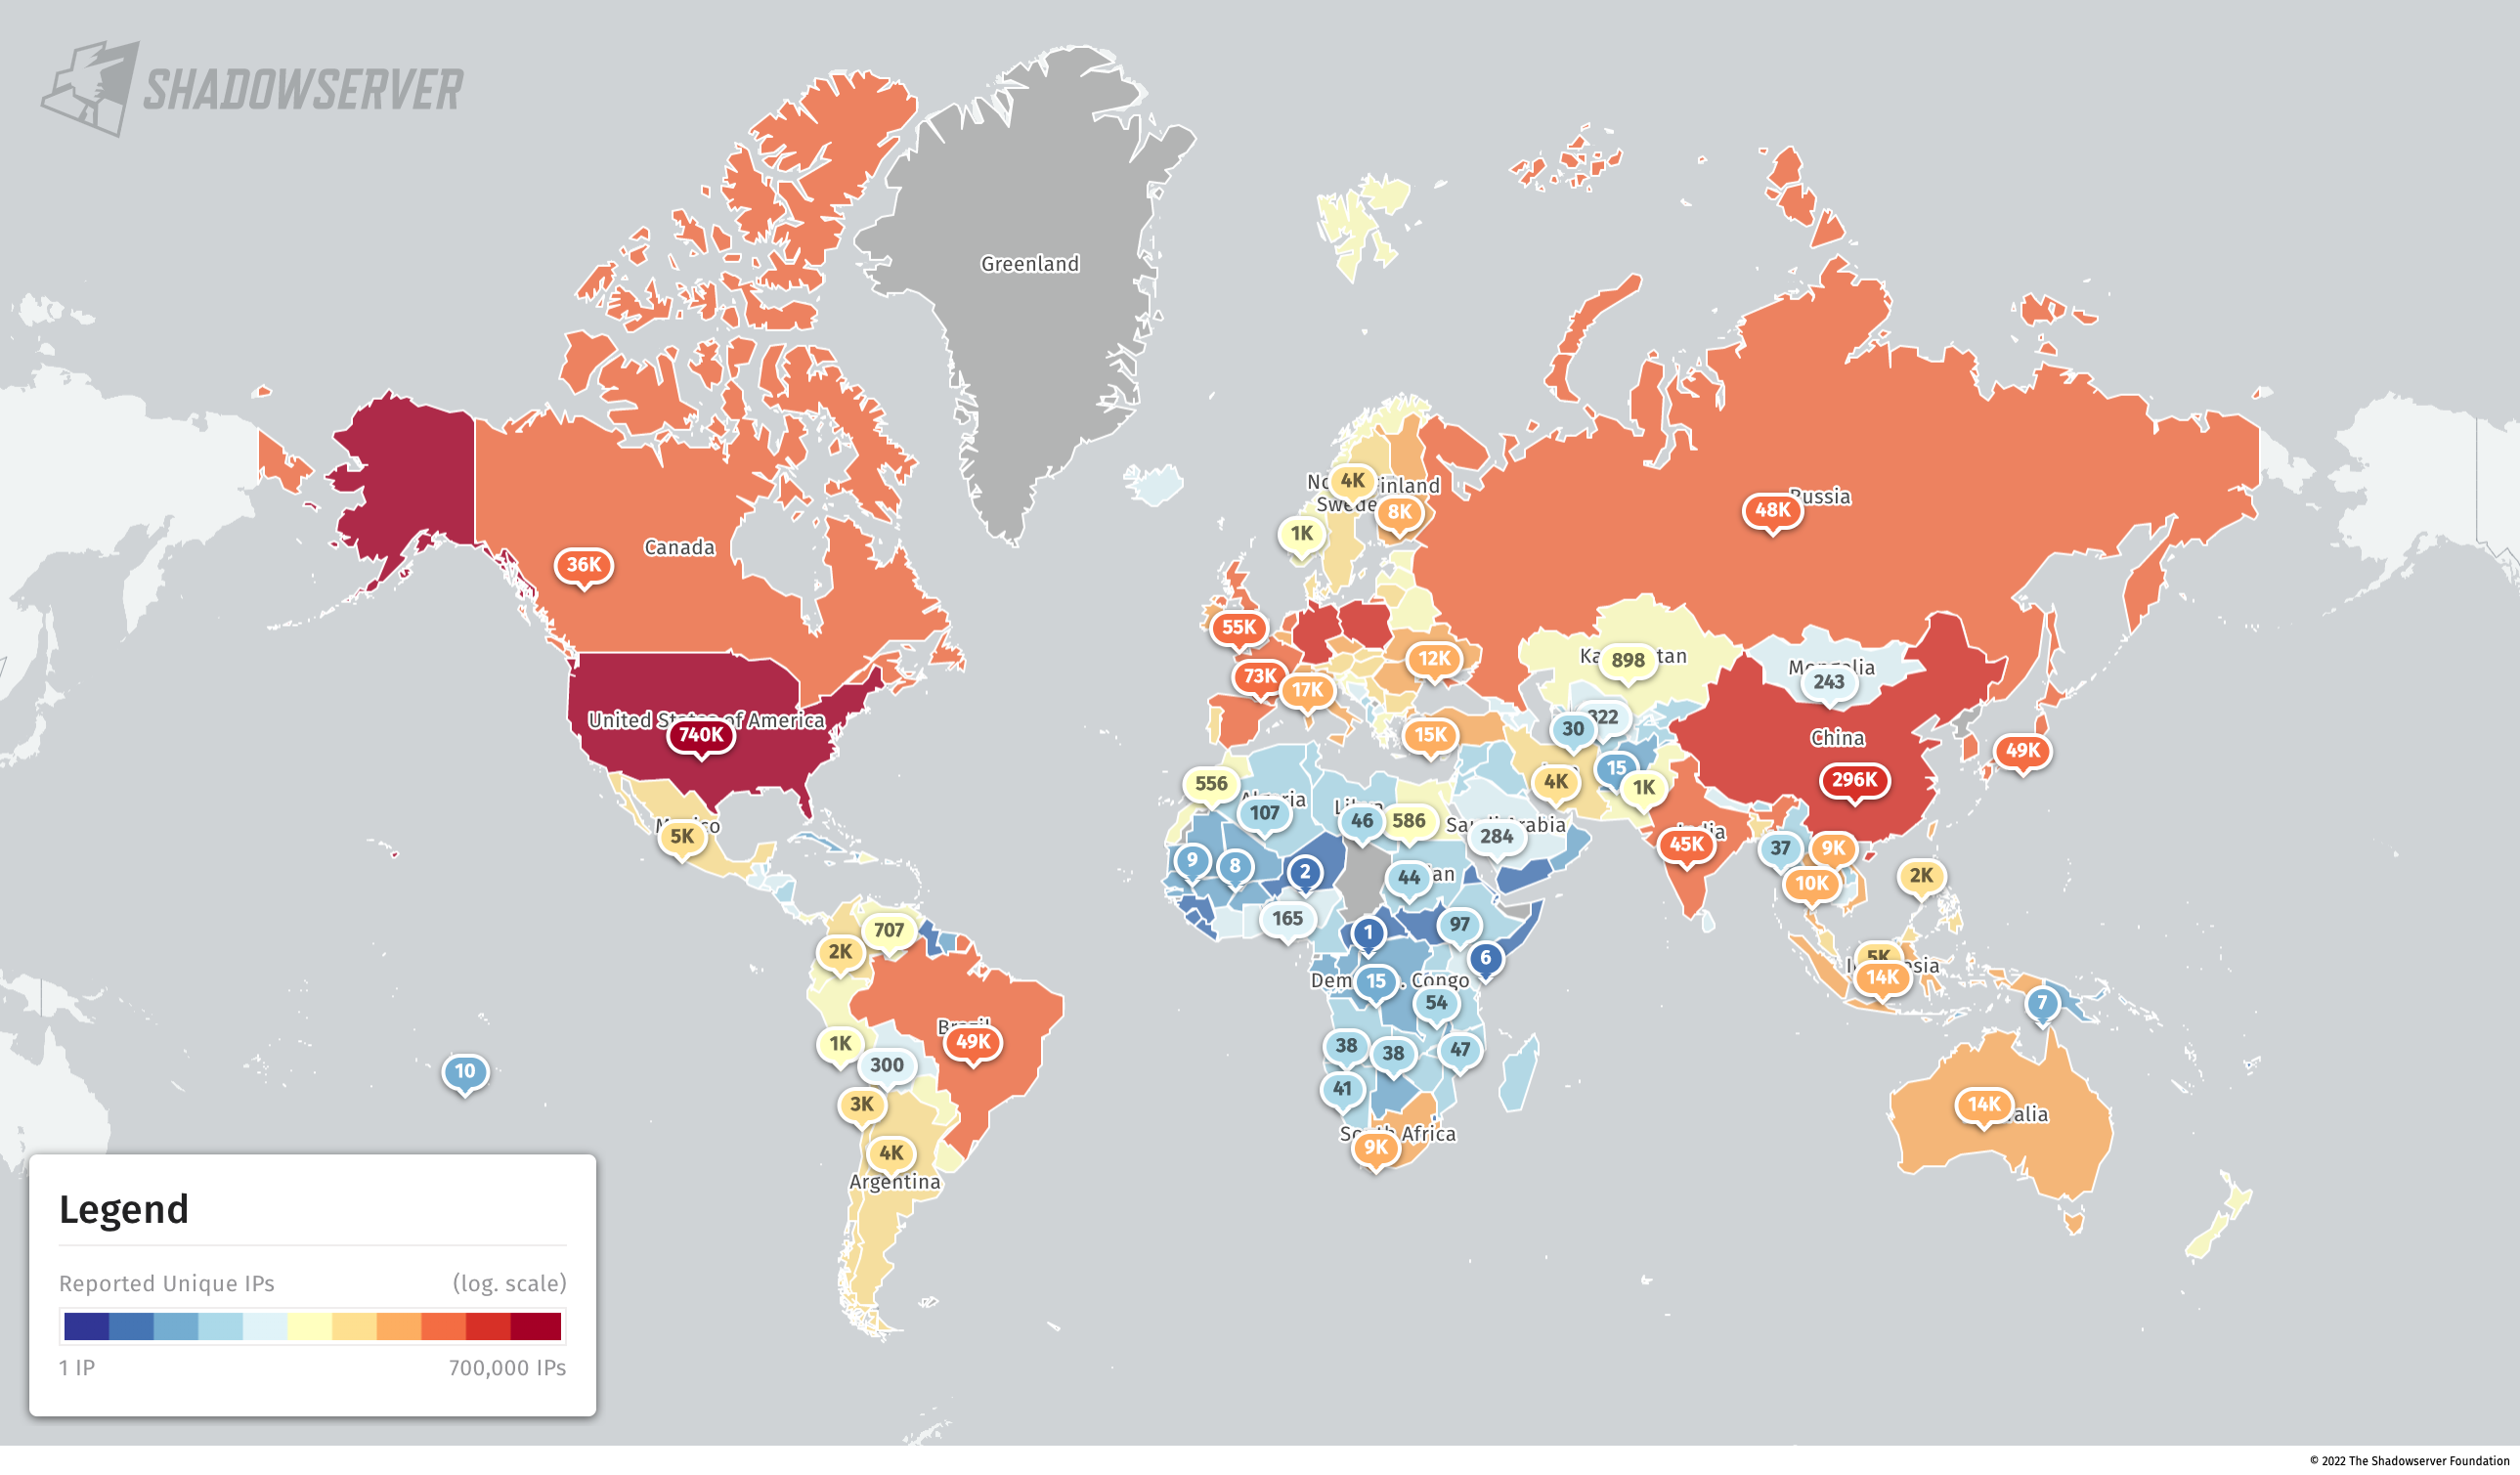
A organização sem fins lucrativos de segurança, The ShadowServer Foundation, descobriu um total de 3,6 milhões de servidores configurados de tal forma que podem ser facilmente visados por hackers e afins.
Do total de 3,6 milhões, 2,3 milhões estão conectados sobre IPv4, enquanto 1,3 milhões sobre IPv6. Todos eles estão usando a porta TCP padrão 3306.
“Enquanto não verificamos o nível de acesso possível ou exposição de bancos de dados específicos, este tipo de exposição é uma superfície de ataque potencial que deve ser fechada”, explicou a organização em um anúncio.
Má configuração leva ao comprometimento dos dados
A maioria dos servidores são encontrados nos Estados Unidos (mais de 1,2 milhões), com China, Alemanha, Cingapura, Holanda e Polônia, que também hospedam um número significativo de servidores, no Brasil temos 49 mil servidores com a porta 3306 exposta.
Os servidores conectados à Internet são um pilar importante nas empresas de hoje, pois permitem que os serviços e aplicações web operem remotamente. Mas servidores mal configurados são um dos erros mais frequentes que levam à perda de dados , já que muitos ataques de ransomware e implementações de trojan de acesso remoto (RAT) começaram com um banco de dados mal configurado.
Pesquisadores de segurança em geral têm sido muito eloquentes sobre a necessidade de proteger adequadamente as bases de dados, o que inclui políticas de usuários rígidas, mudança e monitoramento de portas, mantendo-se atentos às consultas e criptografando todos os dados, o pessoal da BleepingComputer lembra em seu relatório de segurança.
Um relatório da IBM publicado em maio de 2021 alegou que 19% das violações de dados acontecem porque as equipes de TI não protegem adequadamente os ativos encontrados dentro de sua infraestrutura de nuvem.
Desta vez no ano passado, a empresa pesquisou 524 organizações que sofreram uma violação de dados entre agosto de 2019 e abril de 2020, e também constatou que o custo médio de uma violação de dados aumentou em meio milhão de dólares durante esse período.
Porta aberta, caminho aberto para ataques força bruta
Com a porta 3306 aberta, poderia se tentar o acesso através de um ataque do tipo brute-force (força bruta) para se tentar advinhar a senha, ou se utilizando de engenharia social, pode ser possível conseguir a senha e mesmo sem acesso a rede interna, o atacante teria acesso completo ao banco de dados.