Uma nova vulnerabilidade do tipo zero day no Microsoft Office pode potencialmente permitir que os hackers assumam o controle de seu computador. A vulnerabilidade pode ser explorada mesmo que você não abra realmente um arquivo infectado.
Embora ainda estejamos esperando por uma correção oficial, a Microsoft liberou uma solução para esta exploração, portanto, se você usa frequentemente o MS Office, não deixe de verificá-la.
A vulnerabilidade foi apelidada de Follina por um dos pesquisadores que a investigaram pela primeira vez – Kevin Beaumont, que também escreveu um longo post sobre o assunto. Ela veio à tona pela primeira vez em 27 de maio através de um tweet do nao_sec, embora a Microsoft supostamente tenha ouvido falar dela pela primeira vez já em abril. Embora ainda não tenha sido lançado nenhum patch para ele, o trabalho da Microsoft envolve desativar a Ferramenta de Diagnóstico de Suporte Microsoft (MSDT), que é como a exploração entra no computador atacado.
Esta falha afeta principalmente arquivos .rtf, mas outros arquivos do MS Word também podem ser afetados. Um recurso do MS Word chamado Templates permite que o programa carregue e execute código a partir de fontes externas. A Follina conta com isto para entrar no computador e então executa uma série de comandos que abre o MSDT. Sob circunstâncias regulares, o MSDT é uma ferramenta segura que a Microsoft utiliza para depurar vários problemas para os usuários do Windows. Infelizmente, neste caso, ele também concede acesso remoto ao seu computador, o que ajuda quem estiver atacando a assumir o controle do mesmo.
No caso de arquivos .rtf, o exploit pode ser executado mesmo que você não abra o arquivo. Desde que você o veja no File Explorer, o Follina pode ser executado. Uma vez que o atacante ganha o controle de seu computador via MSDT, depende deles até onde eles querem fazer. Eles podem baixar software malicioso, vazar arquivos e fazer praticamente todo o resto.
Beaumont compartilhou muitos exemplos da maneira como a Follina já foi explorada e encontrada em vários arquivos. A exploração está sendo usada para extorsão financeira, entre outras coisas.
O que você faz até que a Microsoft libere um patch?
Antes de mais nada, verifique se sua versão do Microsoft Office pode ser potencialmente afetada. Até agora, a vulnerabilidade foi encontrada no Office 2013, 2016, 2019, 2021, Office ProPlus, e Office 365. No entanto, não há como saber se as versões antigas do Microsoft Office são seguras, portanto é melhor tomar medidas adicionais para se proteger.
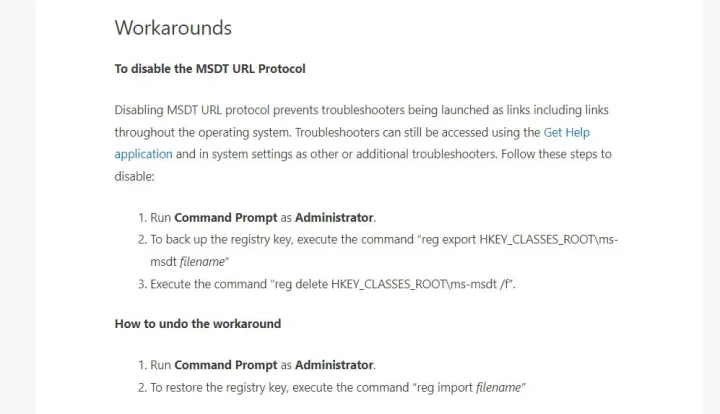
Siga a orientação da Microsoft para desativar o MSDT. Será necessário que você abra o prompt de comando e o execute como administrador, depois insira algumas entradas. Se tudo correr como planejado, você deve estar a salvo da Follina. No entanto, lembre-se de ser sempre cauteloso.
Solução temporária
- Rode o prompt de comando como administrador (digite cmd na busca do Menu Iniciar e em seguida escolha “rodar como administrador)
- Faça backup da chave do registro com o comando “reg export HKEY_CLASSES_ROOT\ms-msdt filename“
- Agora execute o comando “reg delete HKEY_CLASSES_ROOT\ms-msdt /f”.