Nas últimas décadas, as senhas têm desempenhado um papel integral na segurança das comunicações on-line, mas infelizmente, não são perfeitas. E o constante aumento dos ciberataques revela as verdadeiras vulnerabilidades da autenticação de senhas padrão.
Isto significa que devemos abandonar o método antiquado de fazer logon em nossas contas on-line com senhas? Uma alternativa de senha como a autenticação multi-fator (MFA) pode ajudar? Mas o que é exatamente MFA, e por que devemos usá-la?
O que é MFA?
Imagine ter que passar por portas duplas para entrar em uma casa. O MFA é a porta dupla para segurança on-line que permite entrar em suas contas ou acessar aplicativos e recursos somente depois de passar por dois conjuntos de processos de verificação.
Ela adiciona uma camada extra de segurança ao solicitar uma segunda forma de autenticação ao lado de seu método regular de login com seu nome de usuário e senha. Pode ser um código SMS que você pode receber em seu telefone ou um número de confirmação enviado a seus dispositivos através de aplicativos e serviços, como o Google Authenticator.
Em resumo, ao acessar qualquer recurso, você recebe uma notificação MFA que implica responder à pergunta: “Eu solicitei este acesso, ou alguém está tentando acessar minha conta? Isto garante que cada transação seja segura, pois o acesso não será concedido sem o seu consentimento. E também mantém os usuários ativamente engajados no processo de autenticação.
Assim, ao solicitar um fator de verificação extra, o AMF diminui as chances de ciberataques e melhora a postura de segurança de qualquer organização.
É exagero ou precisamos mesmo do MFA?
Vamos começar com a resposta simples: Não, não é exagero. Pense que um hacker/cracker etc, irá sempre procurar os chamados vetores de ataque, uma vulnerabilidade que ele possa explorar para conseguir acessar a determinado sistema, pode ser um email, conta bancária, sistema de uma rede interna etc. Mesmo com a autenticação de dois fatores, pode ocorrer falhas, seus códigos offline de acesso podem ser adquiridos de alguma forma, algum tipo de engenharia social pode fazer com que você acabe sendo vítima de um acesso malicioso em suas contas, fazendo assim com que a autenticação de dois fatores venha a falha.
Com a autenticação de multi-fatores, você torna o trabalho de quem está tentando atacar seus recursos digitais bem mais difícil, arriscamos dizer quase impossível. Claro, de certa forma é como criar um bunker com vários fatores de segurança, você coloca múltiplas portas, armas de defesa e afins, mas um ataque maciço pode ainda sim penetrar suas defesas, mas não tão facilmente quanto se você tivesse apenas uma porta de entrada.
Que fatores podem ser usados para a verificação do MFA?
O MFA requer pelo menos dois fatores de autenticação antes de conceder acesso a uma conta ou aplicativos e serviços on-line, como uma VPN.
O primeiro fator de verificação é algo que você conhece, como seu nome de usuário e senha típicos ou um PIN. E a outra peça do quebra-cabeça – sem a qual o MFA não vai funcionar – pode ser qualquer um dos seguintes fatores:
Hardware: Este pode ser um telefone celular, USB ou cartão-chave para verificar sua identidade.
Biometria: Dados biométricos, incluindo impressões digitais e varreduras da íris. O reconhecimento de voz também pode ser usado para estes fins.

A importância do uso do MFA
O MFA é uma parte vital do cenário de segurança em constante mudança. Ele impede que os atores da ameaça ganhem a base inicial em suas contas, pedindo-lhes que forneçam primeiro uma prova adicional.
Embora nomes de usuário e senhas sejam benéficos, eles são vulneráveis a ataques de força bruta e também podem ser roubados através de roubo de credenciais. Além disso, as corporações frequentemente ignoram certos aspectos de autenticação, tais como e-mail e aplicações comerciais. O MFA protege essas entidades negligenciadas, garantindo que nenhuma conta de e-mail ou aplicativo seja explorado por criminosos para obter acesso ou aumentar os privilégios em seu ambiente.
Além disso, para destacar a importância do MFA, o Google anunciou recentemente uma nova iniciativa para a inscrição automática do MFA para seus milhões de usuários. Embora o Google sempre tenha usado o MFA, até agora ele era opcional. Agora, qualquer conta do Google que não tenha o MFA ativado será solicitada a fornecer duas provas. Por exemplo, se você estiver tentando fazer login através de seu laptop, você será solicitado a confirmar as tentativas de login a partir de seu telefone.
Benefícios do uso do MFA
A autenticação multi-fator reduz drasticamente as chances de violação de dados e pode, portanto, ser fundamental para a segurança de uma empresa.
Temos por exemplo a redução do risco de senhas comprometidas e fracas, as senhas comprometidas são responsáveis pela maioria das violações de dados de hoje. Com o MFA em vigor, mesmo que um hacker, roube adivinhe uma senha fraca, eles ainda enfrentarão obstáculos durante a segunda fase do processo de autenticação.
Digamos que você tenha o MFA com fatores biométricos em vigor, e um hacker consiga roubar sua senha. Somente essa senha roubada não lhes será útil, pois eles não serão capazes de roubar sua retina ou suas impressões digitais!
O MFA não só é ótimo em reduzir o risco de senhas comprometidas, mas também ajuda contra ameaças de senhas em evolução, tais como keyloggers, phishing e ataques de pharming. Ninguém gosta de lembrar senhas complexas, para não mencionar o custo que é necessário para os grupos de TI gerenciarem a redefinição de senhas e aplicarem políticas rígidas de senhas.
O MFA resolve este problema fornecendo a cada usuário a capacidade de impor fatores extras para autenticação e a opção de escolher entre uma variedade de fatores como PINs, dados biométricos, telefones celulares, etc.
Assim, a criação do MFA promove um ambiente seguro para os funcionários, ao mesmo tempo em que permite que as equipes de TI se preocupem menos com o gerenciamento de senhas.
E falando em gerenciamento de senhas
Outro ponto em que muitos usuários pecam é no seu gerenciamento de senhas, quem não conhece aquela pessoa que tem as senhas de toda a sua vida digital anotadas em uma planilha do Excel? Bem você certamente pensou em alguém, por isso sempre recomendamos utilizar gerenciadores de senhas, de preferência do tipo self-hosted ou na forma de aplicativos que funcionem de forma local.
Atualmente recomendados dois ótimos sistemas para tal tarefa;
Passbolt – É um sistema que vai rodar em cima de um servidor web, sua instalação é trabalhosa, mas tem a vantagem de você poder acessar suas senhas em qualquer lugar. Possui app para Android, mas apenas a partir do Android 10. Ele possui também autenticação de dois fatores, pois é preciso validar cada acesso em novo dispositivo através do seu email que por suas vez pode estar utilizando autenticação MFA.
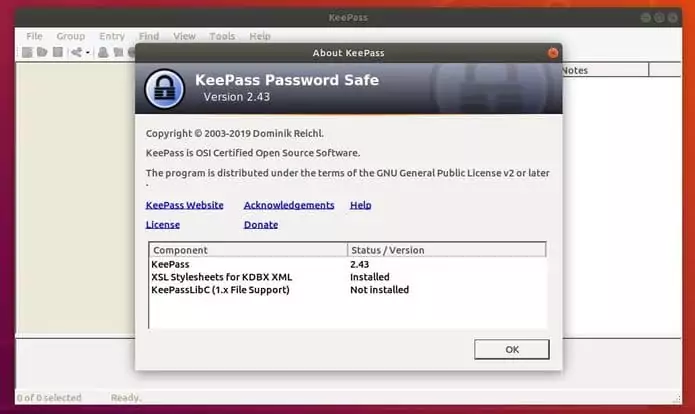
KeePass – Aplicativo onde você trabalha com um banco de dados local, ou seja, nada de servidores de terceiros, onde seus dados possam ser capturados, possui aplicativo mobile também, o que torna seu uso ainda mais prático.
E por fim, bom senso!
Para encerrar, vamos reforçar o de sempre, bom senso! Não existe almoço grátis, então todo cuidado é pouco quando se trata de cuidar dos seus recursos digitais, evite sites, apps e afins que prometem muito em termos de segurança, mas retém seus dados de alguma forma ou passam suas informações por servidores de terceiros, procure também variar suas senhas, utilize o gerenciador de senhas justamente para evitar usar aquela sua senha clássica em todos os serviços que você utiliza.
Ninguém vai estar sempre 100% a prova de hacks, mas tomando estes cuidados pelo menos você não será um alvo fácil.