Uma falha de segurança no sistema de atualização do Skype pode permitir que um invasor ganhe privilégios sem limites em um sistema vulnerável. A falha foi descoberta pelo pesquisar de segurança Stefan Kanthak.
Kanthak descobriu que o programa responsável pelo update do Skype pode ser alterado através da técnica DLL Hijacking, onde um invasor engana um aplicativo para que ele utilize código malicioso ao invés da biblioteca correta de códigos.
Para realizar o ataque é necessário que o invasor faça o download da DLL maliciosa para a pasta temporária do usuário e a renomeie para um DDL existente que possa ser alterado por um usuário sem privilégios, como o UXTheme.dll no Windows 10. O Bug funciona porque a DLL alterada é encontrada primeiro quando o APP procura pelo código necessário para o processo de atualização.
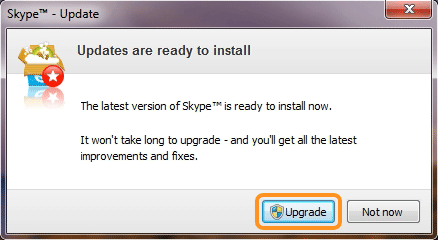
O problema é que a Microsoft chegou a conclusão (apesar de ter confirmado e reproduzido o bug) de que um patch seria trabalhoso demais, pois envolve alterar todo o código do sistema de atualização, então a correção deste problema foi adiada para uma futura versão do Skype.
Vale destacar que não é o executável do Skype em si que está vulnerável e sim um outro executável que o programa utiliza para o seu processo de atualização, de qualquer forma a exploração deste falha é algo que exige uma série de fatores favoráveis ao invasor, não sendo exatamente uma forma de ataque remota prática.
No geral se você utiliza o Skype e não costuma fazer download de programas suspeitos, pode ficar sossegado, apesar de todo o Hype que algumas mídias online tem feito em torno do problema. O Windows já passou por coisas bem piores.
Via @SecLists.